
Servicios

Algunos de nuestros Servicios

Selecciona el que mas acerque a tu necesidad!

Una persona visitara tu casa u oficina sin costo!

La información es la moneda de cambio hoy en dia, en este mundo digital, nosotros te decimos como protegerla.

No sigas gastando en nubes de terceros, con tu información en servidores extraños y externos, te decimos como hacer la tuya.

Articulos

Nuestros Articulos

También nos gusta compartir el conocimiento así crecemos todos!

Dominios empresariales para proteger tu marca

Dominios empresariales para proteger tu marca

Un cliente busca el nombre de tu negocio, escribe tu sitio web o envía un correo para pedir una cotización. Si el dominio no funciona, está vencido o pertenece a un excolaborador, el problema no es solo técnico: tu empresa puede perder ventas, credibilidad y acceso a información importante. Los dominios empresariales son una pieza crítica de la operación, aunque muchas veces solo reciben atención cuando algo deja de funcionar.

Para una pequeña o mediana empresa, el dominio es la dirección digital de la marca. Sirve para el sitio web, los correos corporativos, plataformas de trabajo, accesos a la nube y, en algunos casos, sistemas de puntos de venta, cámaras o aplicaciones internas. Administrarlo correctamente evita interrupciones que pueden detener la comunicación con clientes y proveedores.

Qué son los dominios empresariales y por qué importan

Un dominio es el nombre que las personas escriben para localizar a una empresa en internet, como tunegocio.com. Sin embargo, en un entorno empresarial no es solo una dirección web. Es el identificador central que conecta distintos servicios digitales bajo el nombre de la organización.

Por ejemplo, un correo como ventas@tunegocio.com transmite más confianza que una cuenta gratuita. También permite que la empresa conserve el control de la comunicación cuando cambia de personal. Si un vendedor se va, se desactiva su cuenta sin perder el historial ni obligar a los clientes a aprender una dirección nueva.

El dominio también protege la marca. Si otra persona registra una variante muy parecida al nombre de tu empresa, podría confundir a tus clientes, recibir mensajes destinados a tu equipo o aprovecharse de tu reputación. No siempre es necesario comprar todas las extensiones disponibles, pero sí conviene evaluar las más relevantes para tu mercado y actividad.

La prioridad depende de cada negocio. Una empresa que atiende principalmente en Estados Unidos puede requerir .com como base. Una organización con presencia local puede valorar extensiones geográficas o defensivas. Lo importante es que la decisión responda a la marca, al público y a la operación real, no a una compra apresurada.

Cómo elegir un dominio para tu empresa

Un buen dominio debe ser claro, fácil de dictar por teléfono y coherente con el nombre comercial. Mientras menos errores pueda cometer un cliente al escribirlo, mejor. Los nombres demasiado largos, las abreviaturas poco evidentes y los guiones innecesarios suelen causar problemas en correos, campañas y atención al cliente.

Antes de registrarlo, revisa que el nombre no invada una marca existente y confirma cómo se ve en una dirección de correo. Un dominio puede parecer correcto en un sitio web, pero ser incómodo si el personal debe repetirlo varias veces al día en llamadas, facturas o tarjetas de presentación.

También es recomendable registrar variaciones razonables cuando el riesgo de confusión sea alto. Si el nombre comercial se escribe de dos formas frecuentes, asegurar ambas puede dirigir a los visitantes al dominio principal. No se trata de acumular dominios sin control, sino de cubrir casos que realmente puedan afectar ventas, comunicación o reputación.

Evita registrar el dominio con la cuenta personal de un empleado, un diseñador o un proveedor externo. Aunque esa persona haya apoyado al negocio desde el inicio, la titularidad debe quedar a nombre de la empresa y bajo una cuenta institucional accesible para los responsables autorizados. Recuperar un dominio en disputa puede ser lento, costoso y, en ocasiones, imposible.

El correo corporativo depende de una configuración correcta

Tener el dominio registrado no basta. Para que el correo funcione de forma confiable, deben configurarse los registros DNS que indican a internet dónde entregar los mensajes y cómo validar que son legítimos. Una modificación incorrecta puede dejar sin correo a toda la organización o enviar mensajes al servicio equivocado.

Tres configuraciones son especialmente relevantes: SPF, DKIM y DMARC. No necesitas memorizar sus siglas para tomar una buena decisión, pero sí conocer su función. SPF define qué servidores pueden enviar correos en nombre de tu dominio. DKIM agrega una firma que ayuda a verificar que el mensaje no fue alterado. DMARC establece qué acción tomar cuando una validación falla y permite recibir reportes sobre intentos de suplantación.

Sin estas medidas, un atacante puede intentar enviar correos aparentando ser gerencia, administración o proveedores. Este tipo de fraude suele buscar cambios de cuentas bancarias, pagos urgentes, facturas falsas o credenciales de acceso. La configuración no elimina todos los riesgos, pero reduce la posibilidad de que tus mensajes legítimos lleguen a spam y dificulta la suplantación de identidad.

Si cambias de proveedor de correo, sitio web o hospedaje, la migración debe planearse. Modificar DNS sin revisar los servicios conectados puede afectar el correo, la página, formularios, sistemas de autenticación y aplicaciones que dependen del dominio. Nosotros te ayudamos a identificar estos puntos antes de realizar cambios para que la transición no interrumpa tu operación.

La propiedad y renovación no pueden depender de una sola persona

Una causa común de caída es tan simple como una renovación olvidada. El dominio vence, el sitio deja de abrir, los correos rebotan y el negocio descubre que nadie sabe quién tiene acceso a la cuenta del registrador. En una empresa, esta información debe documentarse como cualquier otro activo tecnológico importante.

El registro debe contener datos de contacto institucionales y actualizados. Conviene usar un correo corporativo administrado por la empresa, no la cuenta privada de un empleado. Además, al menos dos responsables autorizados deben saber dónde está registrado el dominio, cuándo vence, qué método de pago se utiliza y quién puede aprobar cambios.

La renovación automática es una buena práctica, pero no sustituye la supervisión. Una tarjeta vencida, un cambio bancario o una alerta enviada a una cuenta no monitoreada pueden provocar que el cobro falle. Establece recordatorios con anticipación y revisa periódicamente la vigencia de dominios, certificados y servicios asociados.

Activa la autenticación de dos factores en la cuenta del registrador. Esta medida agrega una barrera relevante si alguien obtiene una contraseña mediante phishing, reutilización de credenciales o una filtración externa. También limita los permisos: quien administra el sitio no necesariamente debe poder transferir el dominio o cambiar los datos de titularidad.

Cambiar de proveedor sin perder el control

Es normal que una empresa cambie de proveedor de hospedaje, correo o soporte. El problema aparece cuando el dominio queda retenido por quien prestaba el servicio anterior o cuando se intenta migrar sin conocer los tiempos y requisitos.

Una transferencia de dominio puede requerir desbloquearlo, obtener un código de autorización, confirmar datos de contacto y esperar un periodo de validación. Durante ese proceso, conviene evitar modificaciones innecesarias en DNS y mantener comunicación clara entre quien administra el dominio, el nuevo proveedor y el responsable interno de la empresa.

No confundas una transferencia de dominio con un cambio de DNS. A veces solo necesitas apuntar el dominio a un nuevo servicio de correo o sitio web, sin mover el registro a otra empresa. En otros casos, sí es conveniente centralizar la administración para que la organización tenga visibilidad y control. La mejor alternativa depende de la relación con el proveedor, de los servicios activos y del nivel de soporte que necesitas.

Antes de cualquier cambio, realiza un inventario: dominio principal, dominios secundarios, cuentas de correo, sitio web, certificados, plataformas de nube y aplicaciones que envían mensajes automáticos. Esta revisión evita sorpresas como dejar sin notificaciones a un sistema de respaldos o impedir que un formulario de contacto entregue solicitudes de clientes.

Una revisión práctica para evitar interrupciones

Revisar tus dominios empresariales una o dos veces al año puede prevenir incidentes costosos. Confirma que la empresa aparezca como titular, que los datos de recuperación sean accesibles, que la autenticación de dos factores esté activa y que la fecha de renovación sea correcta. Verifica también que el correo corporativo envíe y reciba mensajes sin alertas de seguridad o problemas de entrega.

Si tu negocio tiene varias sucursales, personal remoto o proveedores tecnológicos distintos, centralizar esta información resulta todavía más útil. El dominio debe formar parte del inventario de TI junto con equipos, licencias, respaldos, red WiFi y controles de acceso. Cuando todo está documentado, atender una falla es más rápido y hay menos dependencia de una sola persona.

Si no sabes quién tiene el dominio de tu empresa, cuándo vence o qué servicios están conectados a él, es buen momento para revisarlo antes de que se convierta en una emergencia. Proteger esa dirección digital es proteger la forma en que clientes, proveedores y tu propio equipo encuentran y reconocen a tu negocio.
Mejores prácticas de seguridad de correo

Mejores prácticas de seguridad de correo

Un correo falso con apariencia de factura puede detener pagos, exponer datos bancarios o dar acceso a toda la red de una empresa. Por eso, las mejores prácticas de seguridad de correo no se limitan a elegir una contraseña difícil: combinan configuración técnica, hábitos claros y capacidad de respuesta cuando algo sale mal.

Para una pyme, el correo es mucho más que comunicación. Ahí llegan cotizaciones, comprobantes, contratos, solicitudes de clientes, credenciales de servicios y avisos de bancos. Si una cuenta es comprometida, el atacante puede hacerse pasar por un gerente, redirigir un pago o usar la libreta de contactos para engañar a más personas. Protegerlo debe ser parte de la continuidad operativa, igual que tener internet estable y respaldos funcionales.

Mejores prácticas de seguridad de correo que sí reducen riesgos

Usa contraseñas únicas y autenticación multifactor

Una contraseña reutilizada es una puerta abierta. Si un empleado usa la misma clave para el correo corporativo, una tienda en línea y una red social, una filtración externa puede terminar afectando a la empresa aunque su servicio de correo nunca haya sido atacado directamente.

Cada cuenta debe tener una contraseña única, larga y difícil de adivinar. Un administrador de contraseñas ayuda a evitar que el equipo tenga que memorizar decenas de claves o guardarlas en notas, hojas de cálculo y chats. La clave debe ser propiedad de la empresa, no de la persona que la creó.

Activa también la autenticación multifactor, conocida como MFA o verificación en dos pasos. Además de la contraseña, solicita una confirmación desde una aplicación autenticadora, una llave de seguridad o un método aprobado por la organización. Los mensajes SMS son preferibles a no usar MFA, pero pueden ser más vulnerables a fraudes de duplicación de SIM. Para cuentas de administración, finanzas y dirección, una aplicación autenticadora o una llave física ofrece mejor protección.

La MFA agrega unos segundos al acceso, pero evita muchos incidentes donde una contraseña filtrada sería suficiente para entrar. Ese pequeño ajuste suele ser mucho menos costoso que recuperar una cuenta comprometida.

Protege el dominio contra suplantaciones

Recibir correos falsos es un problema. Que alguien envíe mensajes fraudulentos usando el dominio de tu empresa es peor: daña la confianza de clientes y proveedores, y puede convertirse en un fraude de pagos.

Aquí entran tres configuraciones técnicas del dominio: SPF, DKIM y DMARC. SPF define qué servidores pueden enviar correo en nombre de tu dominio. DKIM agrega una firma digital que permite verificar que el mensaje no fue alterado. DMARC indica qué hacer cuando una validación falla y permite recibir reportes sobre intentos de suplantación.

No conviene configurar estas políticas a ciegas. Una regla demasiado estricta, aplicada antes de identificar todas las plataformas autorizadas, puede bloquear mensajes legítimos de facturación, marketing, puntos de venta o sistemas de tickets. Lo correcto es revisar qué servicios envían correo con tu dominio, validar la configuración y endurecer la política gradualmente.

También revisa quién controla el registro del dominio y sus accesos. Si el dominio vence, es transferido sin autorización o queda ligado al correo personal de un excolaborador, el negocio puede perder mucho más que su dirección de email. Mantén datos de recuperación empresariales, renovación automática y accesos documentados.

Capacita al personal para detectar fraudes reales

Los filtros ayudan, pero no identifican todos los correos peligrosos. Los delincuentes ya no dependen solamente de faltas de ortografía o mensajes mal escritos. Pueden copiar firmas, logotipos, datos públicos del negocio y el tono de un proveedor conocido.

La señal más útil suele ser el contexto. Un correo que exige pagar una cuenta nueva, comprar tarjetas de regalo, abrir un archivo protegido o compartir códigos de acceso debe generar una pausa, incluso si parece venir de un gerente. Los ataques de compromiso de correo empresarial suelen aprovechar la urgencia y la jerarquía: “haz la transferencia ahora”, “no llames, estoy en una reunión” o “envíame el código que te llegó”.

Establece una regla operativa sencilla: cualquier cambio de cuenta bancaria, pago inusual, solicitud de credenciales o movimiento urgente debe confirmarse por un segundo canal conocido. Puede ser una llamada al número que ya está registrado con el proveedor, no al número incluido en el correo sospechoso.

Las capacitaciones cortas y periódicas funcionan mejor que una presentación extensa una vez al año. Muéstrale al equipo ejemplos de mensajes que realmente podrían llegar a su puesto: facturas, pedidos, archivos compartidos, avisos de paquetería o solicitudes de acceso. La meta no es culpar a quien comete un error, sino lograr que reporte rápido.

Reduce privilegios y controla las cuentas administrativas

No todos necesitan acceso administrativo al correo, al dominio o a las reglas de seguridad. Una cuenta de uso diario no debería tener permisos para cambiar políticas de toda la organización. Separar las cuentas normales de las cuentas administrativas reduce el alcance de un robo de credenciales.

Revisa con frecuencia los reenvíos automáticos y las reglas de bandeja de entrada. Cuando un atacante toma control de una cuenta, suele crear reglas para ocultar alertas, borrar respuestas o enviar copias de mensajes a una dirección externa. Es una forma silenciosa de vigilar conversaciones y mantener el acceso por semanas.

Aplica el principio de mínimo privilegio. Finanzas puede requerir acceso a ciertos buzones compartidos; recepción, a los mensajes generales; soporte, a cuentas técnicas. Dar acceso total a todos por comodidad crea un riesgo difícil de rastrear después.

Cuando alguien cambia de puesto o deja la empresa, desactiva su cuenta, revoca sesiones activas, elimina dispositivos vinculados y transfiere la información necesaria. No basta con cambiar la contraseña. También hay que revisar buzones compartidos, grupos, licencias, aplicaciones conectadas y métodos de recuperación.

Seguridad del correo en dispositivos y redes de trabajo

Un correo protegido puede quedar expuesto si se consulta desde una computadora sin actualizaciones, un teléfono perdido o una red WiFi abierta. Instala actualizaciones del sistema operativo, navegador y aplicaciones de correo. Mantén protección antimalware administrada en los equipos y cifra los dispositivos que almacenan información corporativa.

En celulares personales, el nivel de control depende del tipo de negocio y de los datos que se manejan. Una empresa pequeña puede comenzar exigiendo bloqueo de pantalla, actualización automática y MFA. Si hay información sensible, acceso a cuentas financieras o varios empleados remotos, conviene implementar administración de dispositivos para separar datos personales y corporativos, aplicar políticas y borrar información empresarial en caso de extravío.

La red también importa. El personal no debe introducir credenciales en portales que aparecen al conectarse a WiFi público ni ignorar alertas de certificados. Para accesos remotos frecuentes, una VPN bien configurada y políticas de acceso por dispositivo pueden reducir exposición. Aun así, una VPN no corrige una contraseña robada ni un equipo infectado: debe formar parte de un conjunto de controles.

Respalda lo que no puedes perder

Tener correo en la nube no significa que todos los mensajes estén protegidos ante cualquier escenario. Un usuario puede borrar un correo, un atacante puede eliminar archivos o una política de retención puede expirar. Las opciones de recuperación del proveedor tienen límites de tiempo y alcance.

Define cuánto tiempo necesita conservar tu empresa los correos, contactos, calendarios y archivos adjuntos. Finanzas, recursos humanos y operaciones pueden tener obligaciones distintas. Un respaldo independiente permite restaurar información específica sin depender de que el mensaje siga disponible en la papelera o de que exista una copia local.

El respaldo debe revisarse. Guardar copias sin probar restauraciones crea una falsa sensación de seguridad. De vez en cuando, recupera un mensaje, una carpeta o un buzón de prueba y confirma que la información abre correctamente y que el procedimiento está documentado.

Qué hacer si sospechas que una cuenta fue comprometida

La rapidez hace una diferencia considerable. Si un usuario reporta actividad extraña, no esperes a tener todas las respuestas para actuar. Aísla el riesgo y conserva evidencia para entender qué ocurrió.

Sigue un proceso ordenado:

  • Cambia la contraseña desde un equipo confiable y revoca las sesiones activas.
  • Revisa métodos de recuperación, dispositivos conectados, reenvíos, reglas de bandeja y aplicaciones autorizadas.
  • Confirma si hubo correos enviados, pagos solicitados, archivos descargados o contactos afectados.
  • Informa a clientes o proveedores si pudieron recibir mensajes fraudulentos desde la cuenta.
  • Documenta el incidente y corrige la causa: falta de MFA, permisos excesivos, equipo infectado o capacitación insuficiente.

No borres de inmediato todos los mensajes sospechosos si necesitas investigar el caso. Conserva encabezados, horarios y capturas cuando sea posible. Esta información ayuda a identificar el origen, advertir a otros usuarios y ajustar filtros o políticas.

En Computo Inteligente ayudamos a empresas a revisar configuraciones de correo, dominios, respaldos y equipos para que una alerta no se convierta en una interrupción mayor. Si tu operación depende de correos para vender, cobrar o atender clientes, define hoy quién tiene acceso, cómo se valida un pago y a quién se llama ante una sospecha. Ese acuerdo sencillo puede proteger una jornada completa de trabajo.

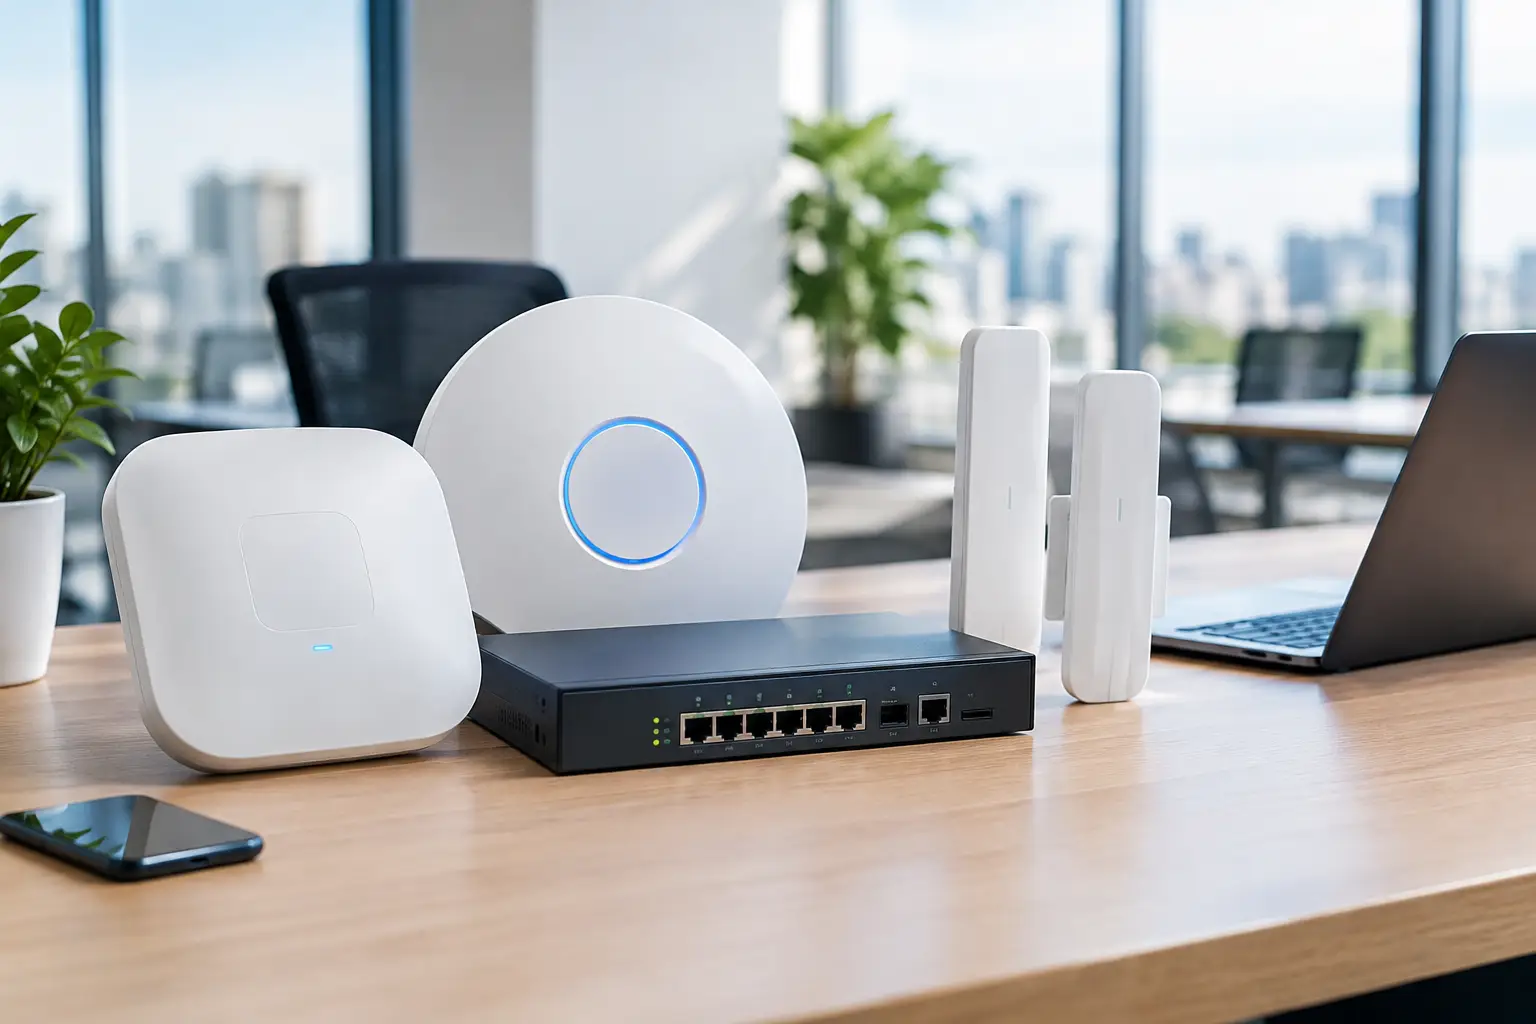
Reseña de sistemas WiFi profesionales para empresas

Reseña de sistemas WiFi profesionales para empresas

Un punto de venta que pierde conexión al cobrar, cámaras que dejan de transmitir cuando el almacén se llena y empleados que dependen de sus datos móviles no son problemas menores. Son señales de que la red ya no responde a la operación. Esta reseña de sistemas WiFi profesionales ayuda a distinguir una solución empresarial de un router doméstico con muchas antenas.

La pregunta no es únicamente si el WiFi llega a toda la instalación. También importa cuántas personas y dispositivos se conectan, qué datos viajan por la red, qué ocurre cuando falla un equipo y quién puede detectar la causa antes de que el problema detenga ventas, atención al cliente o trabajo administrativo.

Reseña de sistemas WiFi profesionales: qué los diferencia

Un sistema WiFi profesional está diseñado para operar como parte de la infraestructura del negocio, no como un accesorio de internet. Normalmente integra puntos de acceso distribuidos, un equipo de red que administra el tráfico, cableado estructurado y una consola de gestión. Cada componente cumple una función específica.

Los puntos de acceso, o access points, se colocan donde realmente se necesitan: áreas de trabajo, recepción, pasillos, salas de juntas, piso de ventas o bodega. A diferencia de un repetidor, reciben conectividad por cable de red y crean cobertura sin depender de retransmitir una señal ya debilitada. Esto es decisivo en instalaciones con muros, anaqueles metálicos, cámaras frigoríficas o varias plantas.

La administración centralizada es otra diferencia relevante. Permite revisar qué equipos están conectados, separar redes, aplicar actualizaciones y detectar interferencias desde un solo lugar. Si un empleado reporta mala recepción Wi-Fi, el soporte no tiene que adivinar si el problema está en su computadora, en el punto de acceso, en el proveedor de internet o en una zona saturada.

Eso no significa que toda empresa necesite el sistema más costoso. Una oficina de ocho personas tiene necesidades distintas a un restaurante con terminales de pago, música en línea, cámaras IP y WiFi para clientes. La solución correcta depende del uso real, no de la cantidad de dispositivos anunciada en la caja.

Cobertura no es lo mismo que capacidad

Es común instalar un equipo de mayor potencia para resolver zonas muertas. A veces funciona, pero no siempre. Una señal fuerte no garantiza que decenas de dispositivos puedan enviar y recibir datos sin pausas. Un punto de acceso puede verse disponible en el teléfono y aun así ofrecer navegación lenta, llamadas entrecortadas o desconexiones.

La capacidad depende de la densidad de usuarios, las aplicaciones y el diseño de canales inalámbricos. Por ejemplo, veinte equipos que revisan correo no representan la misma carga que veinte terminales con videollamadas, archivos en nube, sistemas de inventario y respaldo activo. También hay que contar cámaras, impresoras, lectores de código de barras, pantallas, controles de acceso y dispositivos de visitantes.

Una instalación profesional evalúa el lugar antes de definir cuántos puntos de acceso hacen falta. El material de las paredes, la distancia, las fuentes de interferencia y la distribución del mobiliario cambian el resultado. Colocar un access point en un extremo del local para cubrir una bodega al fondo suele crear frustración, no ahorro.

WiFi 6 y WiFi 7: cuándo conviene pagar por ellos

WiFi 6 suele ser una opción sólida para muchas pequeñas y medianas empresas porque gestiona mejor varios equipos conectados al mismo tiempo y ofrece buen desempeño con dispositivos actuales. WiFi 7 incorpora mejoras de velocidad y manejo de tráfico, pero su beneficio será limitado si las computadoras, teléfonos y equipos de red aún no lo aprovechan.

Antes de elegir una generación por marketing, conviene revisar el enlace de internet, los switches, el cableado y los dispositivos críticos. No tiene sentido instalar puntos de acceso de última generación si están conectados a cableado deteriorado o a un switch que limita la velocidad. La red funciona como conjunto: su rendimiento queda condicionado por el eslabón más lento.

Seguridad: una red para cada uso

En una empresa, visitantes, personal administrativo, terminales de cobro y cámaras no deberían compartir exactamente la misma red. Un sistema WiFi profesional permite crear redes separadas o VLANs para aislar tráfico y reducir riesgos.

La red de invitados puede ofrecer internet sin exponer impresoras, archivos compartidos ni equipos de operación. Los dispositivos de videovigilancia pueden quedar en un segmento distinto, con reglas específicas de acceso. A su vez, el personal puede conectarse con credenciales propias en lugar de usar una contraseña general que se comparte y nunca se cambia.

Esta separación facilita la seguridad y también el diagnóstico. Cuando una cámara satura el tráfico o un dispositivo desconocido intenta conectarse, es más fácil identificarlo y actuar. Para negocios que manejan pagos, información de clientes o acceso remoto a sistemas internos, la red inalámbrica debe formar parte de su estrategia de ciberseguridad, no ser una puerta abierta por comodidad.

Las funciones que vale la pena solicitar incluyen cifrado moderno, contraseñas de administrador únicas, actualizaciones de firmware, redes de invitados con aislamiento, registros de actividad y control de acceso por usuario o dispositivo. No todas se requieren con la misma profundidad en cada negocio, pero ignorarlas por completo es un riesgo evitable.

Administración y soporte: el valor aparece cuando algo falla

Un sistema puede funcionar bien el día de la instalación y presentar problemas meses después por crecimiento, cambios de mobiliario, equipos nuevos o interferencia de redes cercanas. Por eso la gestión y el soporte deben pesar tanto como las especificaciones técnicas.

Las plataformas administrables permiten recibir alertas si un punto de acceso se desconecta, revisar consumo de ancho de banda y aplicar ajustes sin visitar cada área. Para una sucursal o una oficina con horarios extendidos, esto reduce el tiempo que una falla permanece sin atención.

Sin embargo, la administración en nube tiene un intercambio que conviene entender. Algunas marcas requieren licencias periódicas para funciones avanzadas, soporte o conservación de datos históricos. Otras ofrecen control local con menos pagos recurrentes, aunque pueden demandar más trabajo técnico. No es una razón para evitar una u otra alternativa; es una razón para pedir claridad sobre costos presentes y futuros.

También hay que definir quién tendrá acceso a la configuración. Entregar contraseñas, respaldar la configuración y documentar la red evita que el negocio dependa de una sola persona. Si cambia el proveedor de TI o se reemplaza un equipo, esa información permite continuar la operación sin empezar desde cero.

Qué evaluar antes de comprar

Una buena decisión comienza con un diagnóstico del sitio y de la operación. Antes de cotizar, conviene responder cuántos usuarios se conectan en horas pico, qué zonas requieren cobertura, cuáles aplicaciones no pueden interrumpirse y qué equipos ya existen.

Al comparar propuestas, revise estos puntos:

  • Número y ubicación propuesta de puntos de acceso, con una explicación de cobertura y capacidad.
  • Estado del cableado estructurado, switches y alimentación PoE necesaria para los equipos.
  • Separación entre red administrativa, invitados, cámaras, puntos de venta y dispositivos inteligentes.
  • Costos de licencias, administración, garantía, mantenimiento y soporte posterior.
  • Plan de contingencia si falla internet, un switch, un punto de acceso o la energía eléctrica.

Desconfíe de una cotización basada solo en metros cuadrados o en “un equipo potente para todo”. Dos negocios con el mismo tamaño pueden requerir diseños muy distintos. Un consultorio con pocas conexiones estables no se comporta igual que una tienda con clientes conectados, personal móvil y cámaras transmitiendo continuamente.

También es razonable empezar por las áreas críticas y dejar preparada la red para crecer. Instalar canalizaciones, cableado y switches con capacidad suficiente puede evitar obras innecesarias cuando se abra una nueva zona de trabajo o se agreguen cámaras y controles de acceso.

La mejor elección es la que protege la operación

Una red WiFi profesional no se mide solo con una prueba de velocidad en un teléfono. Se mide cuando el sistema de ventas responde a la hora más ocupada, cuando una videollamada no se cae, cuando las cámaras mantienen transmisión y cuando el personal puede trabajar sin buscar señal por el edificio.

En Computo Inteligente, nosotros te ayudamos a revisar cobertura, cableado, equipos y seguridad para proponer una red acorde con tu negocio, no una solución genérica. Si el WiFi está afectando la operación, el mejor momento para diagnosticarlo es antes de que una desconexión se convierta en una venta perdida o en una jornada detenida.