
-
-
0 Comentarios

El futuro de la autenticación sin contraseña
Un empleado bloqueado fuera del correo, una contraseña anotada junto a la caja registradora o una cuenta compartida para acceder al sistema de ventas parecen problemas menores. Sin embargo, son puertas abiertas a fraudes, interrupciones y pérdida de control. El futuro de la autenticación sin contraseña responde precisamente a esa realidad: comprobar quién es una persona sin depender de una clave fácil de olvidar, reutilizar o robar.
Para una pequeña o mediana empresa, esto no se trata de seguir una moda tecnológica. Se trata de evitar que una falla de acceso detenga la operación, exponga información de clientes o permita que alguien entre a sistemas críticos con credenciales ajenas. La transición ya comenzó en servicios de correo, plataformas en la nube, bancos, puntos de venta y herramientas de colaboración.
Por qué las contraseñas ya no son suficientes
Las contraseñas tienen un problema estructural: dependen de que cada usuario tome buenas decisiones todos los días. Deben ser largas, únicas y difíciles de adivinar. En la práctica, muchas personas las repiten, las guardan en notas, las comparten por mensaje o usan variantes predecibles. Cuando ocurre una filtración en un servicio externo, esa misma contraseña puede probarse en el correo de trabajo, la nube o el sistema administrativo.
Los ataques también han evolucionado. El phishing ya no siempre llega como un correo mal escrito. Puede aparentar ser una factura, un aviso de paquetería, una solicitud de un proveedor o una alerta de Microsoft 365. Si un colaborador introduce su contraseña en un sitio falso, el atacante puede entrar aunque la red WiFi, el firewall y los equipos estén bien configurados.
La autenticación multifactor redujo buena parte de ese riesgo al pedir un segundo elemento, como un código por aplicación o mensaje. Sigue siendo una medida necesaria en muchos entornos, pero no elimina por completo el problema. Los códigos SMS pueden ser interceptados, las notificaciones de aprobación pueden cansar al usuario y algunos portales falsos son capaces de capturar contraseña y código en tiempo real.
Por eso el cambio no consiste solamente en agregar más pasos. Consiste en dejar de usar un secreto compartido, la contraseña, como prueba principal de identidad.
Cómo funciona la autenticación sin contraseña
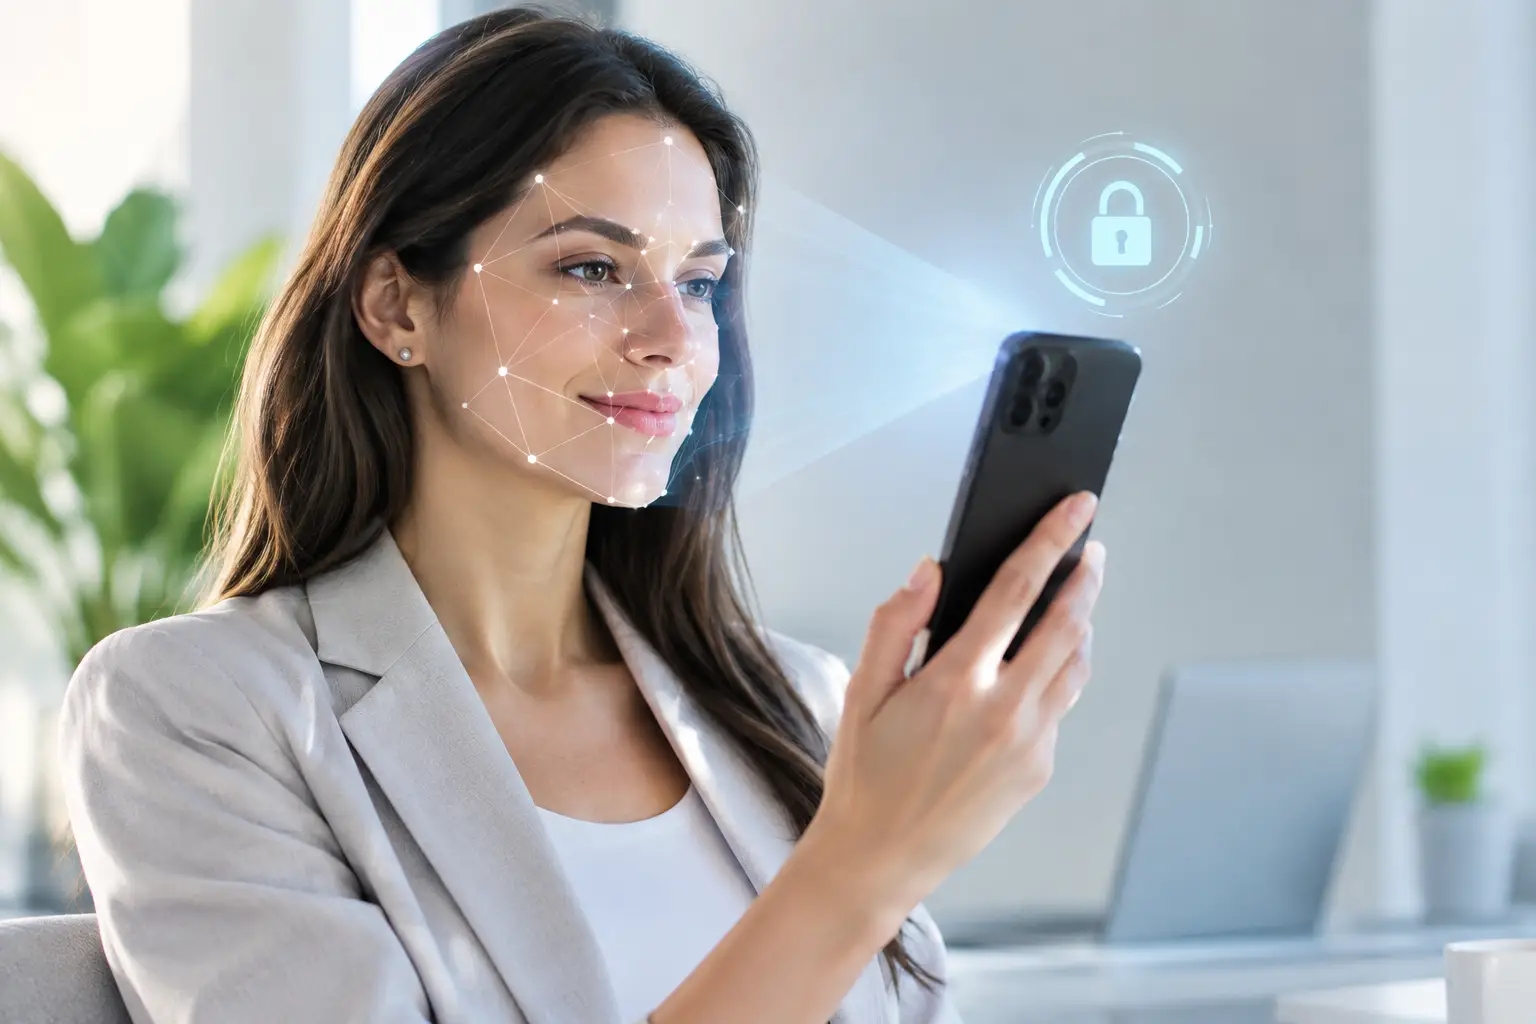
La autenticación sin contraseña utiliza algo que la persona tiene o algo que la persona es. Puede ser un teléfono registrado, una llave de seguridad física, una huella digital, reconocimiento facial o un PIN local del equipo. Ese PIN no viaja por internet ni se almacena en un servidor como una contraseña tradicional: sirve para activar una credencial protegida dentro del dispositivo.
La tecnología detrás de este modelo suele usar criptografía de clave pública. En términos simples, el dispositivo conserva una clave privada que no comparte. El servicio en línea guarda una clave pública que solo sirve para verificar que el acceso fue aprobado por el dispositivo correcto. Si alguien crea una página falsa, no puede llevarse esa clave privada para usarla después.
Las passkeys o llaves de acceso son una de las implementaciones más conocidas. Permiten iniciar sesión con biometría o PIN en lugar de escribir una contraseña. También existen las llaves físicas de seguridad, útiles para administradores, personal financiero y cuentas con acceso privilegiado. En una empresa con personal de campo, recepción, almacén y oficinas, es posible combinar métodos según el puesto y el nivel de riesgo.
Esto no significa que desaparezcan todas las claves de un día para otro. Habrá sistemas antiguos, aplicaciones especializadas y equipos de red que todavía las exijan. La estrategia correcta es reducir contraseñas donde sea viable, no forzar un cambio que rompa procesos importantes.
El futuro de la autenticación sin contraseña en las empresas
El futuro de la autenticación sin contraseña será híbrido durante varios años. Las empresas mantendrán credenciales tradicionales para sistemas heredados, mientras que el correo, la nube, los accesos remotos y las aplicaciones modernas migrarán a passkeys, llaves de seguridad y validaciones basadas en el dispositivo.
Para un negocio, el beneficio más visible será operativo. Menos tickets por restablecimiento de contraseña significan menos tiempo perdido para el empleado y para quien administra la tecnología. También mejora la incorporación de personal: en lugar de entregar una contraseña temporal por un canal inseguro, se registra el equipo o la llave de seguridad del nuevo usuario y se aplican permisos según su función.
El segundo beneficio es la trazabilidad. Una cuenta compartida impide saber quién hizo un cambio, descargó un archivo o autorizó una transacción. Con identidades individuales y métodos de acceso más seguros, el negocio puede asignar permisos específicos para caja, inventario, administración, cámaras, correo o respaldos. Si una persona deja la empresa, se revoca su acceso sin cambiar claves de todos los sistemas.
También cambia la relación entre acceso físico y digital. Un sistema de control de acceso puede registrar entradas a áreas restringidas, mientras las cuentas digitales validan el acceso a información y aplicaciones. No deben confundirse: una puerta con tarjeta no protege por sí sola el correo corporativo, y una passkey no reemplaza las cerraduras ni el CCTV. Pero cuando ambos controles se diseñan de forma coordinada, la empresa obtiene mayor visibilidad de sus riesgos.
Dónde conviene empezar
No todos los accesos tienen la misma prioridad. El correo empresarial suele ser el primer objetivo porque desde ahí se recuperan otras cuentas, se reciben facturas y se autorizan cambios. Después conviene revisar la nube donde se guardan documentos, los respaldos, las cuentas bancarias, los sistemas de punto de venta y las herramientas de acceso remoto.
Antes de activar una solución, haga un inventario simple: qué sistemas usan los colaboradores, quién tiene privilegios administrativos, qué cuentas son compartidas y qué ocurre cuando alguien pierde o cambia de teléfono. Este último punto es decisivo. Un método sin contraseña puede ser muy seguro, pero debe contar con un proceso de recuperación controlado para evitar que un atacante se haga pasar por un empleado que perdió su equipo.
La implementación necesita reglas claras. El teléfono personal puede ser práctico para algunos usuarios, pero no siempre es adecuado para cuentas administrativas o personal con alta rotación. En esos casos, una llave física administrada por la empresa puede ofrecer más control. Para puestos con equipos compartidos, puede requerirse una sesión individual en cada estación o un mecanismo de identificación adicional.
No se debe depender de una sola persona para recuperar accesos. Mantenga al menos dos administradores autorizados, proteja sus cuentas con métodos resistentes al phishing y documente cómo actuar ante extravío, baja de personal o sustitución de equipos. La documentación debe estar protegida y disponible para quienes realmente la necesitan, no guardada en el correo de una sola persona.
Errores que pueden convertir la mejora en un problema
El error más común es activar passkeys o doble factor sin planear la recuperación. Si el propietario de una cuenta crítica cambia de teléfono y nadie más puede validar su identidad, la empresa puede quedar fuera de su correo, portal de dominio o plataforma de respaldos. La seguridad debe impedir accesos no autorizados, no detener al negocio legítimo.
Otro error es conservar cuentas genéricas como “ventas”, “administración” o “gerencia” para todos los usuarios. Aunque se use autenticación sin contraseña, una identidad compartida sigue debilitando la auditoría y dificulta revocar permisos. Lo recomendable es que cada persona tenga su cuenta y que los permisos se asignen por rol.
También es riesgoso asumir que biometría equivale a seguridad total. La huella o el rostro solo protegen el dispositivo local. Si el equipo está infectado, no tiene actualizaciones o se deja desbloqueado en un área pública, existen otros riesgos que deben atenderse con protección de endpoint, políticas de bloqueo, segmentación de red y respaldos verificados.
Una transición que debe proteger la operación
La autenticación sin contraseña funciona mejor como parte de una estrategia completa: equipos actualizados, cuentas individuales, permisos mínimos, respaldo de información, red WiFi empresarial separada de la red de visitantes y capacitación breve contra fraudes. No hace falta convertir a cada empleado en especialista en ciberseguridad. Sí hace falta que sepan reconocer solicitudes sospechosas y reporten de inmediato un teléfono perdido, un correo extraño o un acceso que no solicitaron.
En Computo Inteligente ayudamos a revisar la infraestructura, las cuentas críticas y los procesos de acceso para que la seguridad no se convierta en una carga operativa. La meta no es instalar tecnología por instalarla, sino definir qué método protege mejor cada área de su empresa y cómo recuperarse sin improvisar ante un incidente.
Una contraseña olvidada puede ser una molestia. Una credencial robada puede detener ventas, comprometer archivos y afectar la confianza de sus clientes. Empezar por las cuentas más críticas, con un plan de recuperación bien definido, permite avanzar hacia accesos más seguros sin poner en pausa el trabajo diario.
