Qué es multifactor y cómo protege tu empresa

Qué es multifactor y cómo protege tu empresa

Una contraseña filtrada puede bastar para que alguien entre al correo de una empresa, cambie datos bancarios, envíe mensajes fraudulentos o descargue información sensible. Por eso, cuando un proveedor recomienda activar MFA, muchos responsables preguntan: ¿qué es multifactor y realmente vale la pena? La respuesta corta es sí: agrega una segunda comprobación de identidad para que la contraseña, por sí sola, no abra la puerta.

La autenticación multifactor no sustituye una buena contraseña ni el respaldo de información. Es una capa adicional que reduce de forma importante el riesgo de accesos no autorizados a correo, sistemas administrativos, nube, puntos de venta y cuentas con privilegios. Para una pequeña o mediana empresa, puede marcar la diferencia entre detener un intento de intrusión y enfrentar una interrupción operativa.

Qué es multifactor en seguridad informática

Multifactor, también conocido como autenticación multifactor o MFA por sus siglas en inglés, es un método para verificar que una persona realmente es quien dice ser antes de permitirle entrar a un sistema. En lugar de pedir únicamente usuario y contraseña, el sistema solicita dos o más evidencias de identidad.

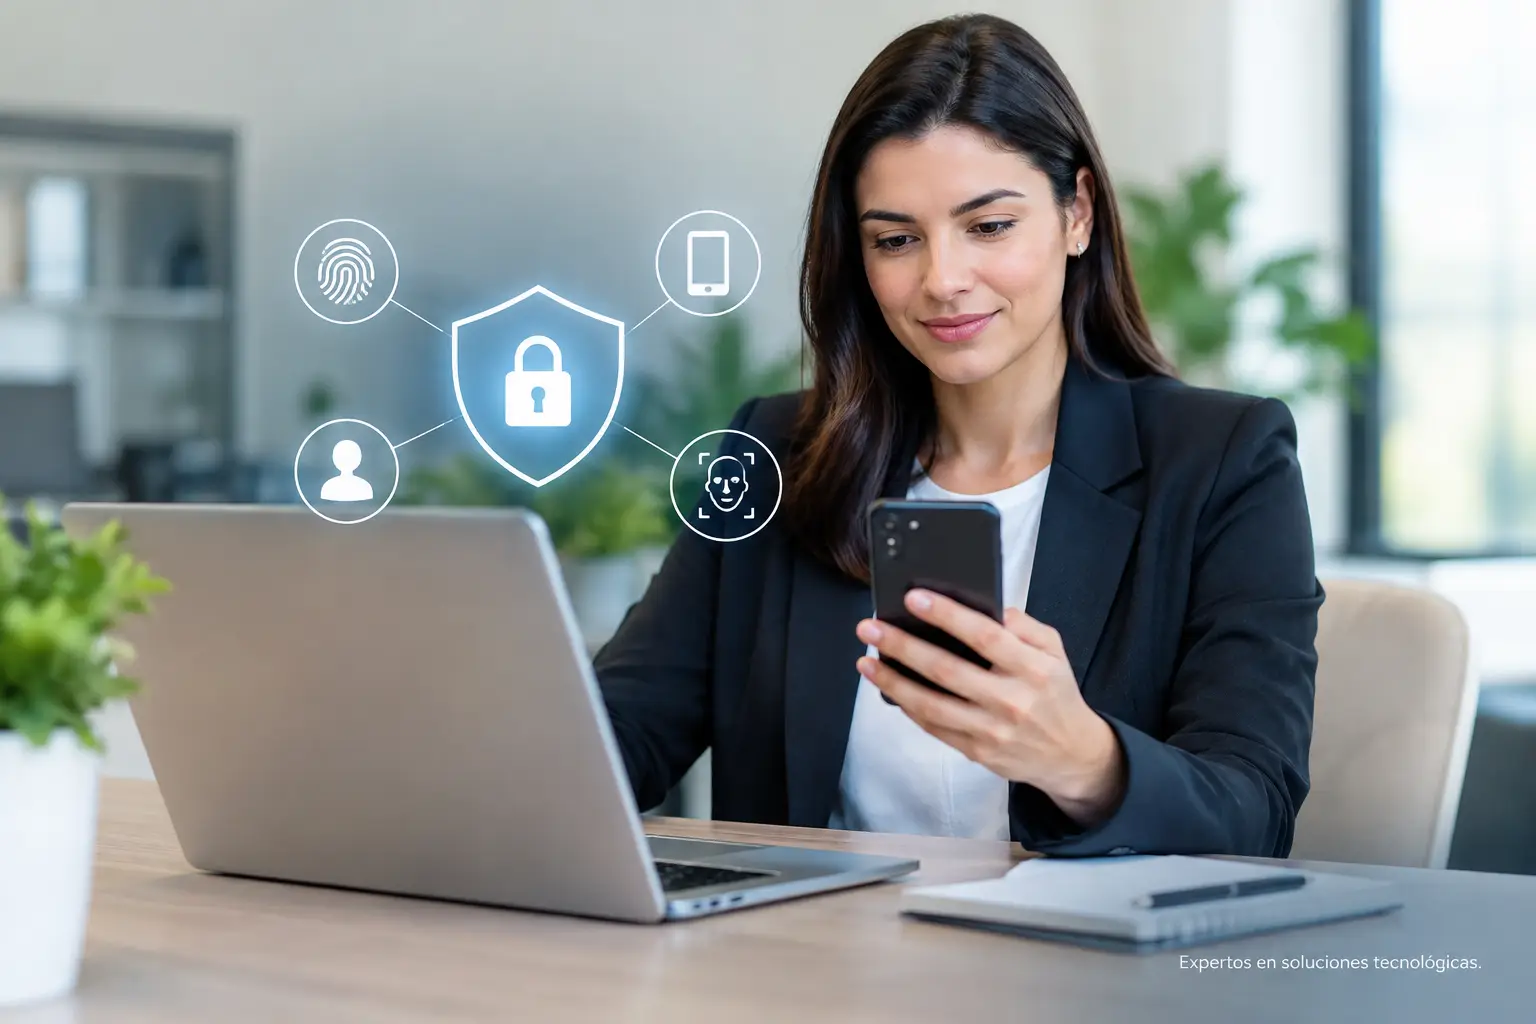
Estas evidencias suelen pertenecer a categorías distintas. La primera es algo que la persona sabe, como una contraseña o PIN. La segunda es algo que tiene, por ejemplo un teléfono con una aplicación autenticadora, una llave física de seguridad o un código temporal. La tercera es algo que es, como la huella digital o el reconocimiento facial.

Un acceso con contraseña y un código temporal generado en el celular ya utiliza dos factores. Si alguien roba o adivina la contraseña, todavía necesitaría tener acceso al segundo método de validación. Ese paso extra es precisamente el que bloquea muchos ataques comunes.

No hay que confundir multifactor con usar dos contraseñas o responder dos preguntas de seguridad. Aunque parezcan dos pasos, ambos pertenecen a la categoría de información que la persona sabe. Para que sea MFA, deben combinarse factores diferentes.

Por qué una contraseña ya no es suficiente

Las contraseñas se filtran más de lo que parece. Puede ocurrir por una campaña de phishing, una computadora infectada, una base de datos comprometida o simplemente porque un colaborador reutilizó la misma clave en una cuenta personal y de trabajo. También es frecuente que se compartan credenciales por mensaje o que una cuenta antigua permanezca activa después de una baja de personal.

Los delincuentes no necesitan atacar directamente la red de su negocio. A menudo prueban listas de correos y contraseñas filtradas en servicios populares de correo, almacenamiento en nube y aplicaciones empresariales. Si una combinación funciona, pueden entrar sin generar una alerta evidente al principio.

El multifactor cambia ese escenario. Aunque la contraseña esté expuesta, el atacante se detiene cuando el sistema le pide aprobar una notificación en el teléfono, introducir un código de una app autenticadora o conectar una llave de seguridad. No elimina todos los riesgos, pero evita que un solo dato comprometido se convierta automáticamente en una cuenta tomada.

Para negocios con facturación, pagos, información de clientes, expedientes, cámaras conectadas o acceso remoto, esta protección tiene un valor operativo. Un correo comprometido puede servir para engañar a proveedores, alterar instrucciones de pago o reiniciar contraseñas de otros servicios. Proteger primero el correo empresarial suele ser una de las decisiones más efectivas.

Cómo funciona la autenticación multifactor

El proceso es sencillo para el usuario. Primero inicia sesión con su correo y contraseña. Después, el sistema solicita una confirmación adicional. Según la plataforma configurada, puede recibir una notificación para aprobar o rechazar el acceso, abrir una app para consultar un código de seis dígitos o usar una llave física conectada al equipo.

Los códigos temporales generados por aplicaciones autenticadoras suelen ser una buena opción para muchas empresas. Funcionan sin depender de la señal de mensajes de texto y cambian cada pocos segundos. Las notificaciones de aprobación son cómodas, aunque requieren capacitación para que el personal no apruebe solicitudes que no inició.

Los mensajes SMS siguen siendo mejor que no tener MFA, especialmente cuando se necesita una implementación rápida. Sin embargo, tienen más riesgos que una aplicación autenticadora: el número puede ser objeto de fraude de portabilidad, puede no haber señal o el mensaje podría llegar con retraso. Para cuentas críticas, una llave física de seguridad o una app autenticadora ofrecen una protección superior.

La biometría, como huella o rostro, también puede participar en el proceso, generalmente para desbloquear el teléfono o confirmar una acción. Su utilidad depende de la plataforma y del dispositivo. Lo relevante es que la empresa defina un método confiable, práctico y fácil de recuperar si un usuario pierde su equipo.

Dónde conviene activar MFA primero

No todas las cuentas tienen el mismo impacto. El error común es activar multifactor solo en una aplicación aislada mientras el correo principal, el panel de dominio o la nube quedan protegidos únicamente por contraseña. La prioridad debe basarse en qué sistemas podrían detener la operación o exponer información si una cuenta cae en manos incorrectas.

Empiece por correo empresarial, cuentas de administración de Microsoft 365 o Google Workspace, almacenamiento en nube, accesos VPN o remotos, sistemas de respaldo y paneles de dominios. Después continúe con plataformas contables, banca empresarial, CRM, puntos de venta y herramientas donde se almacenen datos de clientes.

También es fundamental aplicarlo a administradores de TI, dueños del negocio y personal con facultades para pagos, cambios de cuentas bancarias o administración de usuarios. Una cuenta administrativa comprometida tiene un alcance mucho mayor que la cuenta de un usuario común.

En empresas con personal de campo, sucursales o turnos operativos, la política debe adaptarse al trabajo real. Si un empleado necesita entrar a una aplicación desde un equipo compartido, hay que definir quién autoriza el acceso, cómo se cierra sesión y qué ocurre cuando cambia de puesto. La seguridad no debe depender de que todos improvisen.

MFA no es infalible: errores que hay que evitar

La autenticación multifactor reduce el riesgo, pero puede fallar si se implementa sin controles básicos. Un atacante puede llamar o escribir fingiendo ser soporte técnico y pedir a un colaborador que apruebe una notificación. También puede crear una página falsa que capture la contraseña y el código temporal en tiempo real.

Por eso, el personal debe tener una regla clara: nunca aprobar una solicitud de acceso que no inició y nunca compartir códigos, contraseñas ni códigos de recuperación por llamada, correo o chat. El soporte legítimo no necesita que un usuario le dicte su código MFA.

Otro problema frecuente es no registrar métodos de recuperación. Si el único administrador pierde su teléfono y no existen códigos de respaldo, cuentas alternas protegidas o un procedimiento documentado, la empresa puede quedarse fuera de sus propios servicios. La recuperación debe planearse antes de que ocurra una emergencia.

Tampoco conviene usar un teléfono personal de un exempleado como segundo factor de una cuenta corporativa. Cuando una persona sale de la empresa, se deben revocar sus sesiones, retirar sus métodos MFA, cambiar accesos compartidos y validar que no conserve permisos en correo, nube, cámaras o sistemas administrativos.

Cómo implementar multifactor sin frenar al equipo

Una implementación útil comienza con un inventario de cuentas críticas y de quienes las utilizan. No se trata de activar una función al azar, sino de identificar correos, plataformas, administradores y procesos donde una intrusión tendría consecuencias reales.

Después, defina el método principal y uno de respaldo. Por ejemplo, una aplicación autenticadora como método principal y códigos de recuperación protegidos para contingencias. Para responsables de TI y cuentas administrativas, puede añadirse una llave física. Es recomendable evitar que una sola persona concentre toda la recuperación de accesos.

Antes de exigir MFA a todo el equipo, comunique qué cambiará y por qué. Una explicación de cinco minutos evita muchas llamadas de urgencia: el código no se comparte, la notificación inesperada se rechaza y el teléfono perdido se reporta de inmediato. La capacitación debe incluir ejemplos de mensajes fraudulentos, no solo instrucciones para instalar una aplicación.

Finalmente, revise la configuración de forma periódica. Verifique usuarios activos, dispositivos registrados, accesos desde ubicaciones inusuales y cuentas con permisos elevados. Si su empresa cuenta con correo empresarial, nube privada, respaldo remoto o acceso desde varias ubicaciones, conviene integrar esta revisión dentro de su mantenimiento de TI.

Una capa pequeña con un impacto real

Activar MFA puede tomar pocos minutos por usuario, pero su alcance es mucho mayor cuando protege el correo y los sistemas donde vive la operación diaria. Es una medida especialmente útil cuando el negocio no puede permitirse perder archivos, detener ventas, exponer información de clientes o resolver un fraude después de que ocurrió.

En Computo Inteligente ayudamos a evaluar qué cuentas requieren prioridad, configurar métodos de acceso adecuados y preparar una recuperación ordenada. La meta no es complicar el trabajo de su equipo, sino evitar que una contraseña robada se convierta en un problema para toda la empresa.
Cómo asegurar correo de empresa sin detenerte

Cómo asegurar correo de empresa sin detenerte

Un correo comprometido puede detener ventas, cambiar datos de pago, exponer información de clientes o enviar mensajes falsos desde la cuenta de un gerente. Saber cómo asegurar correo de empresa no consiste solo en crear contraseñas más difíciles: requiere proteger identidades, validar el dominio, preparar respaldos y definir qué hacer cuando algo parece fuera de lugar.

Para una pequeña o mediana empresa, el correo es mucho más que una bandeja de entrada. Ahí llegan cotizaciones, facturas, contratos, accesos a plataformas y notificaciones bancarias. Si una persona pierde el control de su cuenta, el problema puede extenderse a todo el negocio en minutos.

El correo empresarial es una puerta a tu operación

Los ataques actuales rara vez empiezan con una falla técnica espectacular. Con frecuencia comienzan con un mensaje que parece legítimo: una alerta de almacenamiento lleno, una factura pendiente, una solicitud de firma o un aviso de recursos humanos. La persona hace clic, ingresa sus datos en una página falsa y el atacante obtiene acceso.

Con esa cuenta puede revisar conversaciones, solicitar pagos usando el historial real de proveedores o intentar restablecer contraseñas de otros servicios. Por eso, la protección no debe depender de que cada colaborador detecte todos los fraudes. El sistema debe agregar barreras antes, durante y después de un intento de acceso.

Cómo asegurar correo de empresa desde el acceso

La primera medida es usar cuentas individuales. Compartir una sola cuenta para ventas, administración o recepción puede parecer práctico, pero elimina la trazabilidad. Si alguien envía un mensaje erróneo o se filtra una contraseña, será difícil saber quién tuvo acceso y qué información se consultó.

Cada usuario debe tener una contraseña única, larga y almacenada en un administrador de contraseñas confiable. No conviene reutilizar la misma clave del correo en bancos, puntos de venta, redes sociales o aplicaciones de proveedores. Cuando un servicio externo sufre una filtración, esas contraseñas reutilizadas suelen probarse de forma automática contra cuentas corporativas.

La segunda capa indispensable es la autenticación multifactor, conocida como MFA. Además de la contraseña, el usuario confirma el acceso desde una aplicación autenticadora, una llave física o un método aprobado por la empresa. Los códigos por SMS son mejores que no tener MFA, pero pueden ser más vulnerables ante robo de línea o engaños dirigidos. Para cuentas administrativas, finanzas y dirección, una aplicación autenticadora o una llave de seguridad ofrece mayor control.

También conviene establecer reglas según el puesto. Un colaborador temporal no necesita los mismos permisos que el administrador del correo. Limitar accesos no es desconfianza: reduce el impacto si una cuenta se compromete.

Protege las cuentas de administración

La cuenta administradora del dominio y del servicio de correo merece un tratamiento especial. Debe tener MFA, una contraseña exclusiva, información de recuperación controlada por la empresa y acceso limitado a las personas que realmente lo requieren.

Un error común es registrar esa cuenta con el correo personal de un excolaborador o con un número telefónico que nadie administra. Si después surge un incidente, recuperar el control del servicio puede ser lento y costoso. Documenta quién es propietario del dominio, dónde se renueva, quién tiene permisos administrativos y qué métodos de recuperación están activos.

Valida que tus correos realmente vienen de tu dominio

La seguridad del correo también depende de la configuración del dominio. Tres registros técnicos ayudan a evitar la suplantación de identidad: SPF, DKIM y DMARC.

SPF indica qué servidores están autorizados para enviar mensajes usando tu dominio. DKIM agrega una firma que permite verificar que el correo no fue alterado durante el envío. DMARC utiliza ambos mecanismos para indicar a los destinatarios qué hacer con mensajes que no superen esas validaciones, además de entregar reportes sobre intentos de suplantación.

Estos controles no impiden todos los fraudes, pero disminuyen la posibilidad de que alguien envíe correos fingiendo ser tu empresa. Son especialmente relevantes si mandas facturas, confirmaciones de pedidos, campañas o notificaciones desde sistemas externos. La configuración debe revisarse con cuidado: un registro SPF incompleto o una política DMARC demasiado estricta desde el inicio puede hacer que mensajes válidos terminen en spam o sean rechazados.

La forma recomendable de avanzar es revisar primero qué sistemas envían correo con tu dominio, configurar SPF y DKIM correctamente, y monitorear los reportes DMARC. Después puedes aplicar una política más estricta de forma gradual.

Reduce el riesgo de phishing sin frenar al personal

La capacitación funciona mejor cuando se basa en situaciones reales del negocio. No basta con decir “no abras enlaces”. El equipo debe aprender a reconocer solicitudes urgentes de pago, cambios inesperados de cuentas bancarias, archivos adjuntos no solicitados y páginas de inicio de sesión con direcciones extrañas.

Establece una regla sencilla: ningún cambio de datos bancarios, pago urgente o solicitud de información sensible se confirma únicamente por correo. Debe validarse por una segunda vía conocida, como una llamada a un número registrado del proveedor, una conversación interna o una aprobación formal.

También ayuda contar con filtros antispam y antiphishing bien configurados. Estos filtros bloquean mensajes maliciosos conocidos, archivos peligrosos y dominios sospechosos. Sin embargo, no deben ser la única defensa. Algunos ataques usan cuentas reales comprometidas de proveedores, por lo que el mensaje puede pasar filtros básicos y aun así ser fraudulento.

Respaldo y retención: no son lo mismo

Muchas empresas asumen que, por usar correo en la nube, todos sus mensajes estarán disponibles para siempre. No necesariamente. La plataforma puede conservar datos durante cierto tiempo, pero un usuario con acceso puede borrar correos, carpetas o archivos adjuntos. También pueden existir políticas de retención que eliminen información antigua.

Un respaldo independiente permite recuperar mensajes y documentos cuando hay un borrado accidental, una cuenta comprometida o una salida conflictiva de personal. Antes de contratarlo, define cuánto tiempo necesitas conservar la información, qué buzones son críticos y qué tan rápido necesitas restaurar datos.

No todos los negocios requieren la misma retención. Un despacho contable, una clínica o una empresa que gestiona contratos puede necesitar conservar comunicaciones durante más tiempo que un comercio con mensajes operativos de corta vida. La decisión debe considerar obligaciones internas, procesos de auditoría y el valor real de la información.

Controla altas, bajas y dispositivos conectados

Cuando alguien se integra al equipo, crea su cuenta, asigna permisos mínimos y registra los equipos donde se configura el correo. Cuando sale de la empresa, no basta con cambiar la contraseña. Hay que bloquear el acceso, cerrar sesiones activas, revocar dispositivos y revisar si existen reglas de reenvío automático.

Las reglas de reenvío son un punto crítico. Un atacante que entra a una cuenta puede crear una regla para copiar mensajes a un buzón externo y permanecer oculto incluso después de que el usuario cambie su contraseña. Revisa periódicamente reenvíos, delegaciones de buzón, aplicaciones conectadas y accesos desde ubicaciones inusuales.

Si el personal usa teléfonos personales, establece requisitos claros: bloqueo de pantalla, actualización del sistema, MFA y posibilidad de retirar los datos corporativos de forma remota cuando sea necesario. No se trata de invadir el dispositivo del colaborador, sino de separar y proteger la información del negocio.

Ten un plan para cuando una cuenta sea comprometida

La respuesta rápida limita daños. Si un usuario reporta un inicio de sesión extraño, un correo enviado que no reconoce o una solicitud sospechosa enviada desde su cuenta, actúa de inmediato. Cambia la contraseña, revoca sesiones, confirma los métodos de MFA, elimina reglas de reenvío y revisa los registros de actividad.

Después, identifica a quién pudo haberse contactado desde esa cuenta. Si se enviaron mensajes de fraude a clientes o proveedores, avisa de forma clara y temprana para que no realicen pagos ni abran archivos. También revisa otras cuentas, porque el atacante puede haber usado el correo comprometido para obtener más accesos dentro de la organización.

Conviene documentar un procedimiento sencillo con responsables y números de contacto. En una emergencia no quieres decidir quién puede bloquear una cuenta o quién controla el dominio. Quieres ejecutar un plan ya definido.

La seguridad útil es la que el equipo puede sostener

Demasiadas restricciones pueden llevar a que el personal busque atajos, como compartir contraseñas o usar correos personales para enviar archivos. Muy pocas restricciones dejan abierta la puerta a fraudes costosos. El punto correcto depende del tamaño de tu empresa, el tipo de información que manejas y las herramientas que ya utilizas.

Empieza por MFA, cuentas individuales, administración ordenada del dominio, SPF, DKIM, DMARC, filtros de seguridad y un respaldo con recuperación comprobada. Después ajusta permisos, políticas de dispositivos y monitoreo según crezca la operación. En Computo Inteligente podemos ayudarte a revisar tu correo, dominio y respaldos para convertir estos controles en una protección que funcione todos los días.

El mejor momento para revisar la seguridad del correo es antes de que una factura falsa llegue a la bandeja de entrada correcta.

Confianza cero para proteger tu empresa

Confianza cero para proteger tu empresa

Un correo aparentemente normal, una contraseña reutilizada o una laptop que sale de la oficina pueden ser suficientes para abrir una puerta a toda la red. El modelo de confianza cero parte de una idea práctica: ningún usuario, equipo o conexión debe recibir acceso automáticamente, aunque esté dentro de la empresa.

Para una PyME, esto no significa llenar el negocio de controles difíciles ni obligar al personal a llamar a TI cada vez que necesita abrir un archivo. Significa validar lo necesario, limitar el acceso a lo indispensable y detectar comportamientos fuera de lo normal antes de que se conviertan en una interrupción, pérdida de información o fraude.

¿Qué es la confianza cero?

La confianza cero, también conocida como Zero Trust, es un enfoque de ciberseguridad basado en verificar cada solicitud de acceso. En lugar de asumir que una persona es segura por estar conectada al WiFi de la oficina o por conocer una contraseña, el sistema revisa varios factores: quién solicita el acceso, desde qué dispositivo, a qué recurso quiere entrar y si ese comportamiento tiene sentido.

Durante años, muchas redes empresariales funcionaron como una oficina con una sola puerta principal. Si alguien entraba con la llave correcta, podía caminar por casi todas las áreas. Ese modelo dejó de ser suficiente cuando el trabajo comenzó a repartirse entre computadoras portátiles, celulares, servicios en la nube, sucursales, acceso remoto y aplicaciones de terceros.

Con confianza cero, la red se parece más a una instalación con áreas controladas. Un colaborador de ventas puede acceder al sistema comercial que necesita, pero no necesariamente a la nómina. Un proveedor puede conectarse para dar mantenimiento a un equipo específico, sin ver carpetas administrativas ni cámaras de seguridad. Cada permiso responde a una necesidad real de trabajo.

Por qué este enfoque importa en una PyME

Los ataques no se dirigen únicamente a corporativos grandes. Los negocios pequeños y medianos suelen ser un objetivo atractivo porque manejan pagos, información de clientes, inventarios, correos y cuentas bancarias, pero con frecuencia tienen controles dispersos o contraseñas compartidas entre varias personas.

Además, una falla de seguridad en una PyME tiene un efecto inmediato. Si se bloquea el correo, se cae el punto de venta o se cifra el servidor donde están los archivos, la operación se detiene. No basta con recuperar una computadora: hay que restaurar accesos, confirmar que la red está limpia, revisar respaldos y evitar que el mismo incidente vuelva a ocurrir.

La confianza cero reduce el alcance de ese problema. No promete que nunca habrá intentos de ataque, porque ninguna medida seria puede prometer eso. Su ventaja es que, si una cuenta o dispositivo queda comprometido, el atacante encontrará menos caminos para avanzar hacia los sistemas críticos.

Los controles que hacen funcionar la confianza cero

No se trata de comprar una sola herramienta. Es una combinación de reglas, infraestructura y hábitos de trabajo. El punto de partida es saber qué equipos, cuentas, aplicaciones y datos son relevantes para el negocio. Si no se conoce qué está conectado a la red, es difícil protegerlo.

Identidad verificada, no solo contraseña

La contraseña sigue siendo necesaria, pero por sí sola ya no basta. Una contraseña puede filtrarse mediante un correo falso, reutilizarse en otro servicio o quedar guardada en un navegador sin protección.

La autenticación multifactor agrega una segunda comprobación, como una aplicación de códigos, una notificación en el teléfono o una llave de seguridad. Así, aunque alguien obtenga la contraseña de un colaborador, no podrá entrar fácilmente a su cuenta.

También conviene evitar las cuentas genéricas. Usar una misma cuenta para caja, administración o almacén puede parecer práctico al inicio, pero después impide saber quién realizó un cambio y complica retirar accesos cuando alguien deja la empresa. Cada persona debe tener una cuenta propia y permisos acordes con su función.

Acceso mínimo necesario

El principio de menor privilegio es sencillo: cada usuario recibe solo el acceso que necesita para hacer su trabajo. La recepcionista no requiere permisos de administrador del servidor; el técnico externo no necesita acceder a la carpeta de finanzas; el personal de almacén no tiene por qué entrar a las cámaras de todas las sucursales.

Estos permisos deben revisarse periódicamente. Los roles cambian, hay empleados temporales, proveedores que terminan un proyecto y cuentas que dejan de usarse. Un acceso olvidado puede convertirse en una entrada silenciosa meses después.

Dispositivos en condiciones seguras

Una computadora con antivirus vencido, sistema operativo sin actualizaciones o disco sin cifrado no debería tener el mismo acceso que un equipo administrado y protegido. La confianza cero también considera el estado del dispositivo antes de permitir la conexión.

En la práctica, esto puede incluir actualizaciones automáticas, protección contra malware, bloqueo de pantalla, usuarios sin privilegios administrativos y cifrado en laptops que transportan información. Si un equipo se pierde, el cifrado ayuda a que los archivos no queden expuestos.

Redes segmentadas

Conectar todo a la misma red facilita la instalación inicial, pero expone más sistemas cuando surge un problema. Una red profesional puede separar los equipos administrativos, puntos de venta, cámaras CCTV, invitados, dispositivos inteligentes y servidores.

La segmentación no afecta la operación cotidiana cuando se diseña correctamente. Al contrario, ordena el tráfico y limita los movimientos laterales. Si un dispositivo de invitados tiene una falla o un visitante conecta un equipo infectado, no debería poder comunicarse con los sistemas que administran pagos, archivos o respaldos.

Respaldo que también se pueda recuperar

El respaldo no sustituye la prevención, pero es una parte decisiva de la continuidad. Un negocio puede tener copias de seguridad y aun así enfrentar problemas si nunca verificó que esas copias se restauran correctamente o si permanecen conectadas a la misma red que fue afectada.

Una estrategia útil combina respaldos automatizados, protección fuera del equipo principal y pruebas periódicas de recuperación. La pregunta correcta no es solo si existe una copia, sino cuánto tardaría la empresa en volver a operar si se pierde un servidor, una laptop o una carpeta compartida.

Cómo comenzar sin detener la operación

Aplicar confianza cero no exige cambiar todo en una semana. De hecho, hacerlo de golpe puede causar errores, accesos bloqueados y resistencia del equipo. Lo recomendable es avanzar por etapas, comenzando por los recursos con mayor impacto: correo empresarial, cuentas administrativas, archivos financieros, sistemas de venta y accesos remotos.

Primero se realiza un diagnóstico. Hay que identificar quién tiene acceso a qué, qué dispositivos se conectan a la red, dónde se guardan los datos y cuáles son los servicios que no pueden detenerse. Esta revisión suele revelar cuentas antiguas, contraseñas compartidas, WiFi sin separación para invitados o respaldos que nadie ha probado.

Después se priorizan medidas de alto valor y baja fricción. Activar autenticación multifactor en el correo, retirar privilegios innecesarios, actualizar equipos críticos y separar la red de invitados son cambios que mejoran la seguridad sin transformar el trabajo diario.

La siguiente etapa es formalizar políticas. No tienen que ser documentos largos que nadie consulta. Deben responder a situaciones concretas: qué hacer si se pierde una laptop, cómo solicitar acceso a una carpeta, quién autoriza cuentas nuevas, cómo se conecta un proveedor y cuándo se desactiva una cuenta.

Finalmente, se monitorea y ajusta. Si una regla bloquea una actividad legítima, se revisa sin eliminar la protección por completo. Si un área necesita acceso temporal a una aplicación, se puede otorgar por un periodo definido. La confianza cero funciona mejor cuando las reglas acompañan la realidad del negocio, no cuando intentan ignorarla.

Errores frecuentes al implementar controles de acceso

El primer error es convertir la seguridad en un obstáculo. Pedir demasiadas validaciones para tareas simples puede llevar al personal a buscar atajos, como compartir códigos o utilizar cuentas genéricas. Las medidas deben proteger sin volver impracticable la operación.

El segundo es pensar que solo importa la red de la oficina. El correo, los servicios en la nube, las aplicaciones de facturación y el acceso remoto son parte de la superficie de riesgo. Proteger el firewall sin revisar las identidades deja una puerta abierta en otro lugar.

También es común instalar equipos de seguridad y no darles seguimiento. Un firewall, una solución de respaldo o un antivirus requieren configuración, actualizaciones y revisión de alertas. La tecnología ayuda cuando hay una estrategia y una persona responsable de mantenerla.

En Computo Inteligente ayudamos a traducir estos controles en acciones concretas: revisar la red, separar accesos, proteger cuentas, fortalecer respaldos y atender incidentes cuando la operación no puede esperar. Para negocios con oficina, punto de venta, almacén o trabajo remoto, la solución debe cubrir tanto la infraestructura física como los datos que circulan por ella.

La mejor señal de que una empresa está mejor protegida no es que el personal sienta más complicación. Es que cada persona accede a lo que necesita, desde un equipo confiable, y que un error aislado ya no tiene el poder de detener todo el negocio.

Errores comunes en punto de venta y cómo evitarlos

Errores comunes en punto de venta y cómo evitarlos

Una fila detenida frente a la caja puede parecer un problema menor, hasta que el sistema no acepta pagos, la impresora no responde o se pierde el registro de una venta. Los errores comunes en punto de venta no solo afectan el cobro: comprometen inventario, flujo de efectivo, atención al cliente y la continuidad completa de un negocio.

Un punto de venta confiable no depende únicamente de la computadora o del software. Requiere red estable, equipos compatibles, energía protegida, usuarios capacitados y respaldo de la información. Cuando una de estas piezas falla, la operación se vuelve lenta y vulnerable.

Errores comunes en punto de venta que frenan la operación

Usar una red WiFi doméstica para equipos críticos

Muchos comercios conectan la terminal, impresora, escáner, cámaras y dispositivos personales a la misma red WiFi. Al inicio puede funcionar, pero cuando se conectan más usuarios o hay interferencia, aparecen desconexiones, cobros que no se registran e impresiones pendientes.

El punto de venta necesita una conexión prioritaria. Lo recomendable es usar cableado estructurado para los equipos fijos y dejar una red WiFi empresarial separada para clientes, celulares y dispositivos no operativos. Si el negocio depende de servicios en la nube, también conviene revisar la estabilidad del proveedor de internet y contar con una alternativa para contingencias.

No siempre se necesita instalar una red compleja. Depende del tamaño del local, la cantidad de cajas, almacenes y dispositivos conectados. Pero mezclar todo en un módem básico suele salir caro cuando la caja deja de operar en hora pico.

Dejar que los equipos trabajen sin mantenimiento

Una computadora de caja no debe tratarse como una PC de uso personal. Acumula polvo, archivos temporales, actualizaciones pendientes y desgaste en el disco. La impresora térmica también requiere limpieza, cambio oportuno de consumibles y revisión de rodillos. Un lector de códigos con cables dañados puede generar capturas erróneas o retrasar cada venta.

El error frecuente es esperar a que el equipo falle por completo. Un mantenimiento preventivo permite detectar lentitud, sobrecalentamiento, discos con errores, fuentes de poder inestables y puertos dañados antes de que se conviertan en un cierre inesperado.

También hay que considerar la antigüedad. Un equipo que tarda varios minutos en abrir el sistema, se congela al procesar ventas o ya no recibe actualizaciones puede ser un riesgo operativo. Reparar tiene sentido cuando el componente afectado es puntual; reemplazar es mejor cuando la plataforma completa ya limita el trabajo diario.

No proteger el punto de venta contra apagones

Un apagón durante un cobro puede provocar mucho más que una venta perdida. Puede dañar archivos, corromper la base de datos, afectar el disco de la computadora o dejar una transacción a medias. Las variaciones de voltaje también reducen la vida útil de terminales, routers e impresoras.

Una batería de respaldo UPS ofrece tiempo suficiente para guardar información y apagar correctamente los equipos. No todas las UPS tienen la misma capacidad: hay que calcular el consumo de la computadora, monitor, impresora, router y demás dispositivos críticos. Conectar demasiados equipos a una unidad pequeña genera una falsa sensación de protección.

Además de la UPS, conviene revisar tierra física, contactos eléctricos y reguladores. Si los equipos se reinician sin razón o la red cae cuando enciende un aire acondicionado, el problema puede estar en la instalación eléctrica y no en el sistema de ventas.

Confiar en que el inventario se actualizará solo

Un punto de venta puede registrar ventas correctamente y aun así mostrar inventarios equivocados. Esto ocurre cuando las entradas de mercancía se cargan tarde, hay productos con códigos duplicados, se hacen devoluciones sin registrar o los usuarios modifican existencias sin autorización.

El resultado es conocido: el sistema dice que hay producto, el cliente lo solicita y nadie lo encuentra. O sucede lo contrario, se vuelve a comprar mercancía que aún estaba en bodega. En negocios con varias sucursales, el problema se multiplica si cada ubicación trabaja con datos diferentes.

La solución combina proceso y tecnología. Cada producto debe tener una clave clara, las entradas y salidas deben registrarse en el momento y los ajustes deben quedar autorizados. Los conteos físicos periódicos siguen siendo necesarios, especialmente en artículos de alto valor, productos pequeños o mercancía con alta rotación.

Compartir usuarios y contraseñas

Cuando todo el personal usa la misma cuenta, es imposible saber quién hizo una cancelación, modificó un precio o abrió un cajón de dinero fuera de una venta. Compartir credenciales parece práctico cuando hay rotación de personal, pero elimina el control sobre la operación.

Cada colaborador debe contar con un usuario propio y permisos según su función. Un cajero no necesita acceso para borrar productos del catálogo, cambiar configuraciones o consultar reportes financieros completos. Los gerentes pueden requerir mayor visibilidad, pero también deben usar credenciales seguras y autenticación adicional cuando el sistema lo permita.

Esta medida no es solo administrativa. También reduce el impacto de una contraseña filtrada y ayuda a investigar diferencias de caja sin acusaciones ni suposiciones.

Errores de seguridad en puntos de venta

Instalar software sin control o ignorar actualizaciones

Descargar programas desconocidos, conectar memorias USB de cualquier origen o desactivar el antivirus para “que no moleste” abre una puerta innecesaria al malware. Un equipo de caja contiene datos operativos, accesos al correo y, en algunos casos, información sensible de clientes.

Las actualizaciones del sistema operativo, navegador, antivirus y software de punto de venta corrigen fallas de seguridad y compatibilidad. Sin embargo, actualizar en plena jornada sin verificar el impacto también puede causar interrupciones. La práctica adecuada es programar mantenimiento, validar respaldos y aplicar cambios con soporte técnico disponible.

La ciberseguridad debe incluir protección de endpoint, contraseñas seguras, accesos restringidos y monitoreo básico de la red. Si se utilizan terminales bancarias, es indispensable seguir los lineamientos del banco y evitar que compartan configuraciones inseguras con otros equipos.

No tener respaldos probados

“Tenemos respaldo” no sirve de mucho si nadie ha confirmado que puede restaurarse. Uno de los errores más costosos ocurre cuando la computadora falla, se reemplaza el disco y se descubre que la última copia era antigua, incompleta o estaba guardada en el mismo equipo que se dañó.

Un respaldo útil debe realizarse con frecuencia, conservar versiones y mantenerse fuera del dispositivo principal. Según el tipo de sistema, puede combinarse una copia local protegida con respaldo en nube o una nube privada. Lo clave es definir qué información se respalda: base de datos de ventas, catálogo, inventario, reportes, configuraciones y documentos administrativos.

También hay que hacer pruebas de restauración. Recuperar un archivo aislado no es igual que poner una caja completa de nuevo en operación. Con una prueba planificada se conoce el tiempo real de recuperación y se corrigen fallas antes de una emergencia.

Cómo prevenir fallas sin complicar el trabajo del equipo

La prevención empieza con un diagnóstico de la operación real. ¿Cuántas cajas trabajan al mismo tiempo? ¿El sistema depende de internet? ¿Hay una sucursal, bodega o área de ventas con mala cobertura? ¿Quién administra usuarios, inventario y cierres? Estas respuestas permiten definir prioridades y evitar comprar tecnología que no resolverá el problema de fondo.

Después, conviene documentar procedimientos simples: qué hacer si falla internet, cómo continuar si una impresora deja de responder, quién autoriza devoluciones y dónde reportar un incidente. El personal no necesita ser experto en TI, pero sí debe saber actuar sin improvisar ni borrar información importante.

Un plan básico de continuidad puede incluir conexión de respaldo, UPS para equipos críticos, respaldo automatizado, red separada para visitantes y soporte técnico remoto o en sitio. En comercios con varias áreas o mayor movimiento, la instalación profesional de red, cableado y WiFi reduce de forma considerable las interrupciones difíciles de diagnosticar.

Computo Inteligente puede ayudar a revisar el punto de venta como parte de toda la infraestructura del negocio: conectividad, equipos, seguridad, cámaras, respaldo y asistencia técnica. En lugar de atender cada falla como un caso aislado, se busca corregir la causa que está poniendo en riesgo la operación.

Un punto de venta no tiene que llamar la atención para funcionar bien. Cuando cobra rápido, conserva la información, mantiene el inventario confiable y sigue trabajando ante una falla menor, permite que el negocio se concentre en lo que realmente importa: atender y vender con confianza.

Comparación de VPN empresarial para elegir bien

Comparación de VPN empresarial para elegir bien

Un empleado intenta entrar al sistema de ventas desde casa, la sucursal necesita consultar archivos del servidor central y alguien propone resolverlo compartiendo contraseñas o abriendo puertos en el router. Ahí es donde una VPN empresarial comparación deja de ser un tema técnico y se convierte en una decisión operativa. La opción correcta protege los datos sin volver lento o complicado el trabajo diario.

Una VPN, o red privada virtual, crea un canal cifrado entre usuarios, oficinas, equipos y recursos internos. En lugar de enviar información expuesta por internet, la conexión viaja protegida y con reglas de acceso definidas. Pero no todas las VPN sirven para lo mismo: una empresa con cinco usuarios remotos no tiene las mismas necesidades que un comercio con puntos de venta, cámaras, un almacén y varias sucursales.

Comparación de VPN empresarial según el uso real

La pregunta no debería ser solamente cuál VPN cuesta menos. Conviene preguntar qué recursos se deben proteger, desde dónde se conectará el personal y qué ocurrirá si la conexión falla. Una VPN mal elegida puede provocar lentitud, accesos excesivos o una dependencia difícil de administrar cuando el negocio crece.

VPN de acceso remoto

Esta modalidad conecta a una persona con la red o con aplicaciones específicas de la empresa. Es útil para personal administrativo, vendedores, gerentes o técnicos que trabajan desde casa, viajan o necesitan entrar a un servidor fuera de horario.

Su ventaja es que cada usuario puede autenticarse de forma individual. Si una persona deja la empresa, se desactiva su acceso sin afectar a los demás. También permite aplicar autenticación multifactor, es decir, solicitar una segunda validación además de la contraseña.

El punto a vigilar es la administración. Si se crean cuentas sin control, se reutilizan contraseñas o se deja acceso a equipos personales sin medidas de seguridad, la VPN se convierte en una puerta de entrada para incidentes. Para una pyme, suele funcionar bien cuando el acceso remoto está definido por roles y cada usuario solo ve lo que necesita.

VPN sitio a sitio

Una VPN sitio a sitio une dos o más ubicaciones físicas. Por ejemplo, puede conectar una oficina principal en Monterrey con una sucursal, un almacén o un punto de venta en Tampico. Los equipos autorizados de ambas redes se comunican como si estuvieran en el mismo entorno privado, sin requerir que cada colaborador inicie sesión en una aplicación de VPN.

Es una buena opción cuando se comparten servidores, sistemas administrativos, archivos, telefonía IP o servicios centralizados entre sedes. También evita depender de memorias USB, correos con archivos sensibles o herramientas personales de transferencia de documentos.

La diferencia está en que necesita una configuración cuidadosa de routers o firewalls empresariales, direcciones de red y reglas de tráfico. Si se conectan todas las áreas sin segmentación, una falla o una amenaza en una sucursal puede alcanzar recursos que no debería tocar. Por eso, unir sedes no significa abrir acceso total entre ellas.

VPN basada en firewall o equipo local

En este modelo, el túnel VPN se configura en un firewall, router empresarial o appliance de seguridad instalado en la oficina. Es una alternativa frecuente para negocios que cuentan con servidor local, sistema de punto de venta, cámaras IP, almacenamiento en red o aplicaciones que no están disponibles públicamente.

Ofrece control sobre qué redes, puertos y servicios pueden cruzar la VPN. Bien configurada, permite que el personal remoto entre al sistema contable o a una carpeta determinada sin obtener acceso a toda la red, incluyendo cámaras, equipos de administración o respaldos.

Su principal dependencia es la infraestructura física. Si el equipo está mal configurado, no recibe actualizaciones o la conexión de internet es inestable, el acceso remoto sufrirá. También hay que considerar una fuente de energía respaldada y, según la operación, un enlace alterno de internet.

VPN en la nube o acceso de confianza cero

Las plataformas modernas de acceso seguro en la nube pueden publicar aplicaciones internas sin exponer la red completa. En lugar de conectar una laptop a todos los recursos de la oficina, el usuario recibe autorización solo para una aplicación, un servidor o un servicio concreto.

Este enfoque es conveniente para empresas con trabajo híbrido, aplicaciones en la nube y usuarios distribuidos. Reduce el movimiento lateral dentro de la red si una cuenta es comprometida. Sin embargo, puede implicar pagos recurrentes por usuario y exige revisar compatibilidad con sistemas antiguos, impresoras, software de punto de venta o archivos alojados localmente.

No siempre sustituye una VPN sitio a sitio. Si dos sucursales necesitan compartir constantemente recursos locales, una conexión entre sedes puede seguir siendo más práctica. La elección depende de la arquitectura actual y del plan de crecimiento, no de la tecnología de moda.

Qué comparar antes de contratar una VPN empresarial

Una VPN segura no depende únicamente del cifrado. La calidad del proyecto está en los controles que acompañan la conexión y en la forma de administrar los cambios del negocio. Antes de elegir proveedor, licencia o equipo, revise estos factores.

  • Usuarios y ubicaciones: defina cuántas personas se conectarán, desde qué dispositivos y si existen sucursales que deben comunicarse entre sí.
  • Recursos críticos: identifique qué se necesita consultar: archivos, sistema administrativo, punto de venta, servidor, escritorio remoto, cámaras o aplicaciones específicas.
  • Velocidad disponible: la velocidad de subida de la oficina central suele ser decisiva. Tener una descarga rápida no garantiza buen desempeño para quienes se conectan desde fuera.
  • Seguridad de acceso: solicite autenticación multifactor, cuentas individuales, permisos por rol y registros de actividad. Las cuentas compartidas no permiten saber quién entró ni revocar accesos con precisión.
  • Administración y soporte: confirme quién revisará actualizaciones, altas y bajas de usuarios, alertas, fallas de internet y respaldo de configuraciones.

También conviene revisar qué sucede con los dispositivos personales. Permitir acceso desde cualquier computadora puede parecer cómodo, pero eleva el riesgo si esa computadora tiene malware, software desactualizado o una contraseña guardada sin protección. Una política sencilla puede definir qué equipos son aceptados y qué medidas mínimas deben cumplir.

Rendimiento: una VPN no corrige una red deficiente

Cuando una VPN se siente lenta, muchas empresas culpan de inmediato al servicio VPN. A veces el problema está en otro lugar: WiFi de baja cobertura, router doméstico, cableado en mal estado, saturación del internet, servidor con poco rendimiento o una laptop que ya no responde bien.

El acceso a archivos grandes es un ejemplo común. Una VPN puede proteger la conexión, pero no transforma una subida de internet limitada en una red de alta velocidad. Si varias personas abren bases de datos, transfieren respaldos o consultan video al mismo tiempo, se requiere calcular capacidad real y priorizar tráfico.

Por esta razón, el proyecto debe incluir una revisión de red. Separar invitados, equipos de trabajo, cámaras y dispositivos de punto de venta en segmentos distintos reduce interferencias y ayuda a aplicar reglas claras. El cableado estructurado, el WiFi profesional y un firewall bien dimensionado forman parte de la experiencia, aunque no lleven la etiqueta de VPN.

Errores que exponen a una empresa

El error más peligroso es publicar el escritorio remoto directamente a internet para “entrar rápido”. Los servicios expuestos sin protección adecuada son objetivos frecuentes de ataques automatizados. Si se requiere acceso remoto, la VPN o una plataforma de acceso seguro debe estar configurada antes de llegar al sistema interno.

Otro problema frecuente es usar una sola cuenta para todo el personal. Cuando hay una baja, no basta con cambiar una contraseña que probablemente ya conocen varias personas. Las cuentas individuales, con permisos limitados y autenticación multifactor, reducen ese riesgo.

También conviene evitar que la VPN sea el único plan de continuidad. Si los archivos están solo en un servidor local y ocurre una falla física, tener acceso VPN no resuelve la pérdida. La continuidad requiere respaldos verificables, protección contra ransomware y un procedimiento para recuperar la operación.

Cómo elegir una solución que no complique la operación

Una empresa pequeña puede empezar con acceso remoto para puestos administrativos y crecer después hacia conexiones entre sucursales. Otra organización puede requerir desde el inicio una VPN sitio a sitio porque su punto de venta depende de un servidor central. No hay una respuesta única, y desconfiar de las soluciones genéricas evita compras que después obligan a rehacer toda la red.

El mejor punto de partida es un diagnóstico breve: qué equipos existen, qué aplicaciones son críticas, quién necesita acceso y qué nivel de disponibilidad requiere el negocio. Con esa información se puede decidir si conviene un firewall empresarial, una solución en la nube, segmentación de red, respaldo de internet o una combinación de varias medidas.

En Computo Inteligente ayudamos a convertir esa revisión en una configuración ejecutable, con soporte para red, seguridad, acceso remoto y continuidad de datos. Si hoy alguien comparte información sensible por correo, usa una contraseña común o no puede trabajar cuando sale de la oficina, vale la pena corregirlo antes de que una falla o un acceso no autorizado detenga la operación.

Guía para la configuración de firewall en PyMEs

Guía para la configuración de firewall en PyMEs

Cuando el sistema de punto de venta deja de conectarse, una cámara CCTV pierde comunicación o el personal no puede abrir el correo, el firewall suele aparecer en la conversación. Una guía de configuración de firewall para PyME debe evitar dos extremos: dejar la red expuesta por comodidad o bloquear servicios necesarios para operar. El objetivo es controlar el tráfico con reglas claras, proteger la información y mantener a tu negocio trabajando.

Un firewall no es solo una caja conectada al módem. Es el punto donde se decide qué dispositivos, usuarios y servicios pueden entrar, salir o comunicarse dentro de la red. Bien configurado, reduce intentos de intrusión, limita la propagación de malware y ayuda a detectar comportamientos fuera de lo normal. Mal configurado, puede convertirse en una causa de interrupciones.

Antes de configurar: identifica qué necesita tu operación

No conviene empezar creando reglas al azar. Primero hay que entender cómo está conectada la empresa y cuáles servicios son críticos. En una oficina pequeña, el esquema puede ser simple: proveedor de internet, firewall, switch, puntos Wi-Fi, computadoras e impresora. En un comercio o almacén pueden sumarse terminales de pago, servidores, cámaras, grabadores, control de acceso, teléfonos IP y accesos remotos.

Documenta qué equipo tiene dirección IP fija, cuáles aplicaciones se usan desde fuera y qué proveedores requieren acceso. Por ejemplo, un sistema de cámaras puede necesitar comunicación hacia una plataforma en la nube, mientras que un servidor de archivos no debería estar disponible directamente desde internet. Esta diferencia define las reglas correctas.

También revisa quién administra cada servicio. Es común encontrar cámaras instaladas por un proveedor, una terminal de punto de venta administrada por otro y el correo en una plataforma externa. Si nadie tiene el inventario completo, se terminan abriendo puertos sin saber para qué sirven. Cada excepción debe tener un responsable, una razón operativa y una fecha de revisión.

Guía de configuración de firewall para PyME: la base segura

La regla inicial debe ser sencilla: bloquear todo tráfico entrante desde internet que no haya sido solicitado expresamente. Después se permiten únicamente las conexiones necesarias. Esta práctica reduce la superficie de ataque sin afectar la navegación normal de los usuarios.

Para la salida a internet, la decisión depende de la operación. Una empresa con pocos equipos puede permitir navegación estándar y bloquear categorías de alto riesgo, sitios maliciosos, redes anónimas y descargas sospechosas. Una organización con mayor control puede aplicar políticas por departamento, horario o tipo de dispositivo. No se trata de vigilar cada página que visita el personal, sino de reducir riesgos reales y evitar que una infección se comunique con servidores externos.

Como punto de partida, la configuración suele incluir estas acciones:

  • Denegar conexiones entrantes no solicitadas desde internet.
  • Permitir navegación web segura, consultas DNS y correo según los servicios que use la empresa.
  • Bloquear puertos y protocolos que no tengan una necesidad documentada.
  • Activar prevención de intrusiones, filtrado web y análisis de amenazas cuando el equipo lo permita.
  • Crear reglas específicas para servicios publicados, en lugar de abrir rangos amplios de puertos.

El orden de las reglas importa. Un firewall analiza las políticas de acuerdo con su prioridad. Una regla general de permitir antes de una regla de bloqueo puede anular el control que se buscaba aplicar. Por eso cada regla debe llevar un nombre claro, por ejemplo, Acceso VPN personal autorizado o Cámaras VLAN a plataforma autorizada, y no nombres genéricos como Regla 1.

No expongas equipos internos por comodidad

Abrir un puerto para acceder a un escritorio remoto, a un servidor o a un grabador de cámaras puede parecer una solución rápida. También es una de las rutas más frecuentes para ataques automatizados. Si un servicio debe ser accesible desde fuera, evalúa primero una VPN con autenticación multifactor. El usuario se conecta a la red de forma controlada y después accede al recurso autorizado.

Hay excepciones. Algunos sistemas de proveedores requieren una publicación específica o una conexión directa. En esos casos, limita el acceso por dirección IP cuando sea posible, usa credenciales únicas, activa multifactor y mantén el equipo actualizado. Nunca dejes las contraseñas de fábrica en cámaras, routers, grabadores o controladores Wi-Fi.

Separa la red para limitar un incidente

Una sola red para computadoras, visitantes, cámaras y punto de venta facilita la instalación, pero complica la seguridad. Si un dispositivo de invitados se infecta, podría intentar encontrar equipos administrativos, impresoras o sistemas de cobro. La segmentación reduce ese riesgo.

La práctica recomendada es crear redes separadas mediante VLAN. Una PyME no necesita una arquitectura excesiva, pero normalmente conviene separar administración, operación o punto de venta, cámaras y dispositivos de seguridad, Wi-Fi para invitados y equipos de infraestructura. El firewall define qué comunicaciones se permiten entre esas redes.

Por ejemplo, el Wi-Fi de invitados debe tener salida a internet, pero no visibilidad hacia computadoras, impresoras ni cámaras. Las cámaras pueden comunicarse con su grabador y con el servicio autorizado en la nube, pero no necesitan acceso libre a los archivos de administración. El área de ventas puede requerir conexión a la terminal de pago, aunque no al panel de configuración de los equipos de red.

Esta separación requiere coordinación entre firewall, switch administrable y puntos de acceso Wi-Fi. Si uno de estos componentes queda configurado de manera distinta, la VLAN puede fallar o dejar equipos en una red equivocada. Aquí es donde una revisión técnica evita problemas que parecen aleatorios, como cámaras que se desconectan o dispositivos que reciben internet pero no alcanzan su servidor.

Protege el acceso remoto sin frenar al equipo

El trabajo remoto, el soporte a sucursales y la consulta de información fuera de la oficina son necesidades normales. La solución no es abrir acceso permanente a toda la red. Lo adecuado es definir quién necesita entrar, a qué recursos, desde qué dispositivos y durante cuánto tiempo.

Una VPN empresarial con autenticación multifactor es preferible a exponer servicios internos. Crea cuentas individuales, no usuarios compartidos como Oficina o Soporte. Así puedes retirar accesos cuando cambia el personal y revisar quién se conectó ante una incidencia. Para proveedores externos, asigna permisos limitados y elimina la cuenta al terminar el proyecto si ya no es necesaria.

También verifica que las computadoras remotas tengan antivirus administrado, actualizaciones activas y bloqueo de pantalla. Un firewall protege el perímetro, pero no corrige una laptop comprometida que ingresa con credenciales válidas. La seguridad funciona por capas: red, usuarios, equipos, respaldos y monitoreo.

Activa registros, alertas y mantenimiento

Una configuración que nadie revisa pierde valor con el tiempo. El firewall debe registrar intentos de acceso bloqueados, conexiones VPN, cambios administrativos, detecciones de amenazas y consumo inusual de ancho de banda. No hace falta leer miles de eventos cada mañana, pero sí configurar alertas útiles.

Recibe avisos ante varios intentos fallidos de inicio de sesión, creación de reglas nuevas, detección de malware, desconexión del enlace de internet o uso anormal de una cuenta VPN. Estas señales permiten actuar antes de que el problema se convierta en una caída operativa o pérdida de datos.

Mantén actualizado el firmware del firewall, pero no actualices sin un plan. Revisa las notas de la versión, realiza respaldo de la configuración y programa el cambio fuera del horario más crítico. Algunos negocios no pueden permitirse una ventana de mantenimiento durante ventas o cierres administrativos. En esos casos, se prepara una reversión y se prueba el acceso a internet, VPN, punto de venta, telefonía y cámaras al terminar.

El respaldo de configuración es indispensable. Si el firewall falla o debe reemplazarse, contar con una copia actual reduce el tiempo de recuperación. Esa copia debe almacenarse de forma protegida y actualizarse después de cambios relevantes.

Prueba la configuración como si hubiera un incidente

Una regla no está terminada cuando se guarda, sino cuando se comprueba. Después de implementar cambios, valida que cada área siga funcionando: navegación, correo, impresión, acceso al sistema de ventas, cámaras, VPN y Wi-Fi de invitados. Prueba también lo que debe estar bloqueado, como intentar entrar desde la red de invitados a un equipo administrativo.

Conserva un registro de pruebas y cambios. Si una aplicación deja de funcionar dos semanas después, este historial ayuda a diferenciar una falla del proveedor, una actualización del sistema o una política de firewall. Sin documentación, la respuesta suele ser abrir todo temporalmente, y esa medida rara vez se vuelve a cerrar.

Evita cuatro errores frecuentes: usar la misma contraseña de administración en todos los equipos, permitir acceso remoto sin multifactor, mezclar visitantes con sistemas críticos y dejar reglas antiguas activas por si acaso. Una regla que ya no se necesita es una puerta que nadie está vigilando.

Si tu empresa depende de internet, punto de venta, cámaras, correo o archivos compartidos, el firewall debe formar parte de un plan de continuidad, no ser un equipo olvidado en el rack. En Computo Inteligente podemos revisar tu red, ordenar las reglas y ayudarte a proteger la operación sin complicar el trabajo diario de tu equipo.

Opiniones de cámaras IP para tu negocio

Opiniones de cámaras IP para tu negocio

Un video borroso no sirve cuando necesitas identificar una persona, una placa o el momento exacto de un incidente. Por eso, al buscar opiniones cámaras IP, conviene ir más allá de si una cámara se ve moderna o promete alta resolución. Para un negocio, la decisión correcta depende de cómo se comportará el sistema en la noche, con internet inestable, ante un corte eléctrico y cuando necesites recuperar una evidencia.

Las cámaras IP pueden ofrecer excelente calidad de imagen, acceso remoto y automatizaciones útiles. Pero también dependen de una red bien diseñada, almacenamiento calculado y medidas básicas de ciberseguridad. Una mala instalación puede convertir una buena cámara en otro problema operativo.

Qué dicen las opiniones de cámaras IP que sí importan

Las reseñas de usuarios son útiles cuando describen condiciones reales de uso. Por ejemplo, una opinión que menciona que la cámara reconoce rostros a contraluz, conserva grabaciones durante varias semanas o sigue funcionando correctamente en un almacén caluroso aporta más que una calificación de cinco estrellas sin detalles.

También hay que leer con cuidado las quejas. Si varias personas reportan desconexiones, aplicaciones lentas o dificultad para recuperar video, no siempre significa que el modelo sea malo. En muchos casos, el problema está en el WiFi, en un switch saturado, en una mala configuración de red o en una conexión de internet insuficiente para ver cámaras desde fuera de la oficina.

Para una tienda, un restaurante, una bodega o una oficina, las opiniones más valiosas responden preguntas concretas: ¿la imagen permite ver lo que ocurrió? ¿la grabación está disponible cuando se necesita? ¿el sistema avisa de una intrusión sin generar decenas de alertas falsas? ¿es fácil administrar permisos para gerencia y personal autorizado?

Una cámara económica puede ser suficiente para vigilar una entrada interior con buena iluminación. En cambio, un acceso vehicular, una caja registradora, un pasillo largo o un perímetro exterior requieren otro nivel de lente, iluminación infrarroja, protección física y capacidad de grabación. No existe una cámara IP ideal para todos los puntos.

Imagen: resolución no es lo único que define la evidencia

La resolución suele ser el primer dato que se compara. Una cámara de 4 MP o 8 MP puede entregar más detalle que una Full HD, pero la cifra por sí sola no garantiza un video útil. Importan la calidad del sensor, el lente, el rango dinámico y la forma en que la cámara procesa escenas con contrastes fuertes.

Un caso frecuente ocurre en puertas de acceso: durante el día entra mucha luz exterior y el rostro de quien ingresa queda oscuro. Ahí conviene buscar funciones de WDR, diseñadas para equilibrar zonas muy iluminadas y sombras. De noche, la distancia real del infrarrojo y la ubicación de luminarias influyen más de lo que indica una ficha técnica.

También revisa el ángulo de visión. Un lente muy abierto cubre una zona amplia, pero puede dejar pocos píxeles sobre un rostro lejano. Si la prioridad es identificar personas en una caja o registrar una placa en un carril, se necesita una cámara enfocada a esa tarea, no simplemente una vista panorámica.

La inteligencia artificial puede ayudar a diferenciar personas, vehículos y movimientos generales. Esto reduce alertas causadas por sombras, árboles o animales. Sin embargo, no reemplaza una instalación bien pensada. Si la cámara apunta demasiado alto, está sucia o recibe luz directa, la analítica tendrá límites.

La prueba que vale más que la ficha técnica

Antes de decidir, define qué debe verse y desde qué distancia. No es lo mismo detectar que alguien cruzó un pasillo que identificarlo con claridad. Pedir una demostración de imagen diurna y nocturna en condiciones similares a tu negocio evita comprar por especificaciones que después no resuelven la necesidad.

Red y alimentación: donde fallan muchos proyectos

Las cámaras IP transmiten datos por la red. Si se conectan a un WiFi doméstico compartido con computadoras, teléfonos, terminales punto de venta y música ambiental, pueden aparecer cortes, retrasos o video entrecortado. El problema se vuelve más visible cuando varias personas intentan consultar cámaras desde una aplicación al mismo tiempo.

Para instalaciones empresariales, el cableado estructurado y la alimentación PoE suelen ser una mejor opción. PoE permite enviar datos y energía por un solo cable de red, lo que reduce adaptadores, extensiones eléctricas y puntos vulnerables. Además, facilita usar un respaldo de energía para mantener cámaras, grabador y red operando durante interrupciones cortas de electricidad.

Una instalación inalámbrica puede funcionar en áreas donde tender cable no es viable, pero debe evaluarse con una medición real de cobertura. Las paredes, estructuras metálicas, refrigeradores, racks y equipos industriales afectan la señal. Una cámara conectada con dos barras de WiFi puede parecer estable hoy y fallar mañana cuando el lugar esté lleno de dispositivos.

Separar las cámaras en una red o VLAN dedicada es una práctica recomendable. Así se administra mejor el tráfico y se limita la comunicación innecesaria con equipos de oficina. Esta decisión también ayuda a proteger sistemas administrativos, puntos de venta y archivos compartidos.

Grabación local, nube o una combinación

Una cámara que envía alertas, pero no conserva el video, deja una protección incompleta. Por eso hay que elegir dónde se guardarán las grabaciones y por cuánto tiempo. Una microSD dentro de la cámara puede servir como respaldo puntual, pero no suele ser la mejor base para un sistema de varias cámaras: tiene capacidad limitada y puede dañarse o retirarse.

Un NVR o grabador de video en red ofrece control local, mayor capacidad y administración centralizada. Es una alternativa práctica para negocios que necesitan conservar evidencia durante días o semanas sin depender por completo de la conexión a internet. La nube aporta consulta remota y una copia fuera de las instalaciones, aunque normalmente implica cuotas mensuales y depende del ancho de banda disponible.

El tiempo de retención no se calcula solo contando cámaras. Cambia según resolución, cuadros por segundo, tipo de compresión, horas de actividad y si se graba de forma continua o por evento. Ocho cámaras grabando a alta resolución pueden llenar un disco mucho antes de lo esperado. Definir desde el inicio cuántos días necesitas conservar video evita descubrir que la evidencia ya fue sobrescrita.

Ciberseguridad: una cámara conectada también es un equipo de red

Una cámara IP expuesta con contraseña de fábrica representa un riesgo. Los accesos no autorizados no solo afectan la privacidad: pueden consumir red, modificar configuraciones o convertirse en una puerta de entrada a otros sistemas. Las marcas y el precio importan, pero la configuración segura es indispensable.

Cambia usuarios y contraseñas predeterminadas, crea claves únicas, actualiza el firmware cuando corresponda y elimina accesos de excolaboradores. También conviene evitar abrir puertos de forma improvisada para ver cámaras desde fuera. El acceso remoto debe configurarse con controles adecuados y cuentas individuales cuando sea posible.

Revisa quién puede ver video en vivo, descargar clips, mover cámaras PTZ o cambiar la configuración. El propietario, el gerente y un responsable de seguridad no siempre necesitan el mismo nivel de permiso. Esta organización reduce errores y deja una administración más clara cuando cambia el personal.

Cómo elegir sin comprar de más ni quedarte corto

Empieza con un recorrido de las instalaciones. Identifica accesos, áreas de cobro, almacén, estacionamiento, zonas de carga y puntos donde se concentran mercancía o información sensible. Después define el objetivo de cada cámara: supervisar operación, disuadir accesos no autorizados, identificar personas, controlar entregas o proteger perímetros.

Con ese diagnóstico, compara calidad de imagen, tipo de lente, visión nocturna, almacenamiento, compatibilidad con NVR, alimentación PoE, analítica y garantía. Valora además el soporte técnico. Cuando una cámara deja de grabar, lo relevante no es solo tener un manual: es recuperar la operación sin perder tiempo buscando qué equipo falló.

En negocios con varias áreas o sucursales, integrar CCTV con red profesional, respaldo eléctrico y control de acceso puede simplificar la administración. En Computo Inteligente podemos revisar la infraestructura existente, detectar cuellos de botella y proponer un sistema acorde con el nivel de vigilancia que realmente necesitas.

La mejor compra no es la cámara con más funciones, sino la que entrega evidencia clara, graba el tiempo necesario y se mantiene disponible cuando ocurre algo. Antes de instalar, revisa el sitio, la red y el plan de soporte: esa preparación hace que la videovigilancia trabaje a favor de tu operación.

Cinco señales de que tu disco duro fallará

Cinco señales de que tu disco duro fallará

Un equipo que tarda demasiado en abrir el sistema, un punto de venta que se congela o una carpeta que deja de responder no son molestias menores. Pueden ser las primeras cinco señales de un disco duro con problemas. En una empresa, esperar a que el equipo ya no encienda para actuar puede significar perder facturas, bases de datos, documentos operativos, fotografías, respaldos locales o información de clientes.

Un disco duro puede fallar sin aviso definitivo, pero con frecuencia presenta síntomas antes de quedar inutilizable. Detectarlos permite respaldar la información, sustituir el componente y evitar que una falla de hardware se convierta en una interrupción costosa. Aquí te explicamos qué observar y qué hacer en cada caso.

Cinco señales de un disco duro en riesgo

No todos los síntomas confirman que el disco duro está dañado. Una computadora lenta también puede tener poca memoria RAM, programas innecesarios, malware, una red deficiente o un sistema operativo sin mantenimiento. Sin embargo, cuando varios de estos avisos aparecen al mismo tiempo, conviene hacer un diagnóstico técnico cuanto antes.

1. La computadora se vuelve lenta sin una causa clara

Si el equipo tarda varios minutos en iniciar, abrir archivos sencillos o cargar un sistema de ventas, el almacenamiento puede estar teniendo dificultades para leer información. Es común que el cursor se congele, que las ventanas indiquen que un programa no responde o que el ventilador trabaje más de lo habitual mientras la computadora parece no hacer nada.

La lentitud por sí sola no es una sentencia para el disco duro. Si ocurre únicamente al usar aplicaciones pesadas, puede ser un tema de memoria, procesador o capacidad insuficiente. Pero si antes el equipo funcionaba bien y ahora se vuelve lento incluso al abrir una carpeta o guardar un documento pequeño, hay que revisar el estado de la unidad.

En equipos con disco duro mecánico, migrar a una unidad SSD puede mejorar notablemente la velocidad. Aun así, primero se debe proteger la información existente. Cambiar el disco sin confirmar que los archivos estén respaldados puede complicar la recuperación.

2. Escuchas clics, golpes o sonidos inusuales

Un disco duro mecánico contiene piezas móviles. Por eso, un clic ocasional durante el arranque no siempre indica una emergencia. Lo preocupante es escuchar clics repetitivos, golpeteos, zumbidos distintos o un patrón de intento constante mientras el equipo busca abrir archivos.

Estos ruidos pueden estar relacionados con desgaste físico, sectores defectuosos o problemas en el mecanismo interno de lectura. Si un equipo de recepción, administración o caja comienza a hacer esos sonidos, evita reiniciarlo una y otra vez con la esperanza de que vuelva a funcionar. Cada intento puede aumentar el riesgo de que la unidad deje de ser accesible.

Apaga el equipo si es posible hacerlo de forma segura y evita instalar programas, copiar grandes cantidades de archivos o ejecutar reparaciones improvisadas. Cuando la información tiene valor operativo, una revisión profesional es la opción más prudente.

3. Aparecen archivos dañados o desaparecen carpetas

Un documento que no abre, una hoja de cálculo que muestra errores, fotografías corruptas o carpetas que de pronto aparecen vacías son alertas serias. También debes tomar atención cuando el sistema cambia nombres de archivos, solicita formatear una unidad o muestra mensajes como “archivo o directorio dañado e ilegible”.

En ocasiones, el problema está en una desconexión incorrecta, una falla de energía o un error lógico del sistema de archivos. Pero si los casos se repiten y afectan distintos documentos, el disco puede estar perdiendo la capacidad de leer o escribir datos de manera confiable.

No guardes nuevas versiones sobre los archivos afectados si todavía puedes acceder a ellos. Haz una copia de lo que sea recuperable en otro medio seguro o en una nube empresarial. Trabajar directamente sobre una unidad inestable puede sobrescribir datos que después serían más difíciles de recuperar.

4. El sistema muestra pantallas de error o se reinicia solo

Pantallas azules, mensajes de reparación automática, bloqueos durante el inicio y reinicios inesperados pueden apuntar a un problema de disco, aunque también pueden relacionarse con memoria RAM, controladores o temperatura. El dato relevante es la frecuencia: si el error vuelve a aparecer, no lo tomes como un incidente aislado.

Otro aviso frecuente es que el equipo ya no detecte el disco duro en algunos arranques. Hoy inicia normalmente y mañana muestra un mensaje indicando que no hay dispositivo de arranque. Cuando esto sucede de forma intermitente, el disco, sus cables o la alimentación eléctrica deben revisarse de inmediato.

En una oficina, este tipo de falla puede dejar detenido a un usuario clave o incluso a una estación de punto de venta. Contar con respaldo no solo permite recuperar documentos: también ayuda a restaurar una configuración de trabajo sin perder horas reconstruyendo información y programas.

5. El disco se llena, falla al copiar o marca sectores defectuosos

Cuando copiar archivos genera errores repetidos, la transferencia se detiene sin explicación o el sistema reporta sectores defectuosos, la unidad requiere atención. Un sector defectuoso es una zona del disco que no puede leerse o escribirse correctamente. Algunos errores lógicos pueden corregirse, pero los sectores dañados físicamente suelen crecer con el uso.

También es mala señal que el espacio disponible cambie de manera extraña o que una unidad externa se desconecte repetidamente. En este último caso, el problema podría ser el cable, el puerto USB o la fuente de energía, así que es necesario descartar esas causas antes de asumir que el disco está perdido.

Las herramientas de diagnóstico pueden mostrar indicadores de salud, temperatura y errores de lectura. Sin embargo, interpretarlos sin experiencia puede llevar a una falsa sensación de seguridad. Un resultado aparentemente aceptable no elimina el riesgo si ya existen ruidos, archivos corruptos o fallas durante el arranque.

Qué hacer cuando detectas una falla de almacenamiento

La prioridad no es reparar Windows ni liberar espacio. La prioridad es conservar la información. Si el disco todavía permite acceso, respalda primero los archivos críticos: bases de datos, documentos administrativos, reportes, archivos de contabilidad, información de clientes y respaldos de sistemas de negocio.

No asumas que tener los archivos en el escritorio equivale a tener un respaldo. Un respaldo útil debe estar separado del equipo original, verificarse periódicamente y poder restaurarse. Puede estar en una unidad externa administrada correctamente, en una nube empresarial o en una nube privada, según el volumen de datos, la sensibilidad de la información y la velocidad de recuperación que necesite tu operación.

Después del respaldo, se debe diagnosticar la causa. A veces basta con sustituir un cable o corregir errores del sistema. En otros casos es necesario reemplazar el disco, clonar la unidad si todavía es estable o realizar un proceso de recuperación especializado. La decisión depende del estado físico del dispositivo y del valor de los datos.

Evita descargar programas de recuperación al mismo disco que presenta fallas. Esta práctica puede sobrescribir información. Tampoco formatees la unidad solo porque el sistema lo recomienda si hay archivos importantes sin copia. Formatear puede parecer una solución rápida, pero puede convertir una recuperación sencilla en un proceso más complejo.

Disco duro, SSD y respaldo: no son lo mismo

Una unidad SSD no tiene piezas mecánicas y suele ser más rápida que un disco duro tradicional. Por eso es una excelente mejora para equipos de oficina, estaciones administrativas y computadoras que ejecutan sistemas de venta. Sin embargo, una SSD también puede fallar. Su silencio no significa que esté libre de riesgos.

Cambiar a SSD mejora el rendimiento, pero no reemplaza una estrategia de respaldo. La protección real combina equipos en buen estado, mantenimiento preventivo, antivirus y ciberseguridad, energía protegida cuando aplica, permisos de acceso y copias de seguridad verificadas. Si un usuario borra una carpeta, ocurre un ransomware o falla una unidad nueva, el respaldo es lo que mantiene la continuidad.

Para una pequeña o mediana empresa, también conviene definir quién revisa que los respaldos se estén ejecutando y quién puede restaurarlos. Un archivo respaldado que nadie puede localizar o recuperar durante una emergencia no resuelve el problema operativo.

Actúa antes de que el equipo deje de encender

La falla de un disco rara vez ocurre en un momento conveniente. Puede aparecer mientras se prepara una cotización, se procesa una venta, se consulta una base de datos o se entrega documentación a un cliente. Por eso, las señales tempranas deben convertirse en una orden clara: respaldar, diagnosticar y planear el reemplazo.

Si tu computadora presenta varios de estos síntomas, no esperes a perder acceso a la información para buscar apoyo. En Computo Inteligente te ayudamos a revisar el equipo, proteger archivos críticos, recuperar la operación y definir una solución de almacenamiento y respaldo acorde con tu negocio. Actuar a tiempo cuesta menos que reconstruir una jornada completa de trabajo.

Guía de continuidad operativa TI para PYMES

Guía de continuidad operativa TI para PYMES

Una venta detenida porque el punto de venta no tiene internet, una carpeta compartida que desaparece o un servidor que no inicia pueden convertirse en pérdidas reales en pocas horas. Esta guía de continuidad operativa TI está pensada para empresas que necesitan seguir atendiendo clientes, procesando pagos y trabajando aun cuando ocurre una falla técnica.

La continuidad no consiste en comprar más equipos por si acaso. Consiste en decidir qué procesos no pueden detenerse, qué información debe recuperarse primero y quién actuará cuando haya un incidente. Para una PYME, un plan claro suele ser más útil que una infraestructura complicada que nadie sabe operar.

¿Qué es la continuidad operativa TI?

La continuidad operativa TI es la capacidad de mantener o recuperar los servicios tecnológicos esenciales después de una interrupción. Esa interrupción puede ser un corte de internet, una falla eléctrica, un disco dañado, un ransomware, un error humano, un equipo robado o una caída del sistema de ventas.

No todas las áreas tienen la misma prioridad. En un comercio, el punto de venta, la conexión a internet y los métodos de pago suelen estar primero. En una oficina administrativa, pueden ser el correo, los archivos compartidos, el acceso remoto y el sistema de facturación. En un almacén, una falla de red puede detener lectores, inventario, cámaras y comunicación entre áreas.

El objetivo no es prometer que nunca habrá fallas. Ningún proveedor serio puede hacerlo. El objetivo es reducir el tiempo detenido, limitar la pérdida de información y recuperar la operación en un orden que tenga sentido para el negocio.

Empiece por identificar lo que no puede parar

Antes de hablar de respaldos o servidores, haga una pregunta directa: si la empresa se queda sin tecnología durante cuatro horas, ¿qué deja de funcionar y cuánto cuesta? La respuesta revela las prioridades reales.

Conviene documentar los procesos críticos con responsables de cada área. No basta con anotar “internet” o “servidor”. Hay que entender qué depende de ellos. Por ejemplo, el WiFi puede ser necesario para terminales de cobro, tablets de atención, cámaras IP, inventario y equipos de invitados. Si toda la red usa un solo router doméstico, una falla afecta más de lo que parece.

Defina también dos tiempos para cada servicio. El primero es el tiempo máximo tolerable de recuperación, conocido como RTO. Indica cuánto puede estar detenido un sistema antes de generar un impacto serio. El segundo es el punto de recuperación, o RPO, que define cuánta información puede perderse. Si el RPO de facturación es una hora, un respaldo diario no es suficiente.

Una forma práctica de clasificar prioridades es separar los servicios en cuatro niveles:

  • Operación inmediata: punto de venta, internet, pagos, telefonía, acceso a archivos necesarios para vender.
  • Operación del día: correo, facturación, inventario, impresoras y aplicaciones administrativas.
  • Seguridad y control: CCTV, alarmas inteligentes, control de acceso y monitoreo de red.
  • Servicios secundarios: archivos históricos, equipos no críticos y aplicaciones que pueden esperar.

Esta clasificación evita una reacción desordenada durante una emergencia. Si el negocio no puede cobrar, no tiene sentido dedicar la primera hora a configurar una impresora secundaria.

Diseñe capas de protección, no una sola solución

Un error frecuente es creer que un respaldo resuelve toda la continuidad. El respaldo protege datos, pero no sustituye internet, no reemplaza un equipo dañado ni detiene un ataque activo. La continuidad funciona mejor con capas que se complementan.

La primera capa es una red bien instalada. El cableado estructurado identificado, switches administrables, puntos de acceso WiFi profesionales y una segmentación básica reducen fallas difíciles de diagnosticar. También permiten separar la red de invitados de los equipos de trabajo, terminales de pago, cámaras y sistemas de acceso.

La segunda capa es la conectividad alternativa. Depende de la operación y del presupuesto. Un negocio que procesa ventas todo el día puede justificar un segundo proveedor de internet o un respaldo por red móvil. Una oficina con actividad menos crítica quizá pueda operar temporalmente con un enlace celular configurado para emergencias. Lo relevante es probar el cambio, no solo contratarlo.

La tercera capa es la energía. Un regulador no es lo mismo que un UPS. Los reguladores ayudan ante variaciones eléctricas, mientras que un UPS puede mantener encendidos equipos críticos durante un tiempo limitado y permitir un apagado correcto. Para red, cámaras, servidores o puntos de venta, calcular la carga y la autonomía evita falsas expectativas.

La cuarta capa es la ciberseguridad. Un ransomware puede convertir una mañana normal en una interrupción total. Antivirus administrado, actualizaciones, contraseñas únicas, autenticación multifactor y permisos por función reducen exposición. También se necesita un procedimiento: aislar el equipo afectado, conservar evidencia y evitar que alguien conecte respaldos al sistema comprometido sin revisión técnica.

Respalde la información de forma recuperable

“Tenemos backup” no responde las preguntas importantes: ¿de qué información?, ¿cada cuándo?, ¿dónde está?, ¿quién puede restaurarla y cuándo fue la última prueba?

Una estrategia razonable combina copias locales para recuperar rápido y copias externas o en nube para sobrevivir a robo, incendio, daño físico o cifrado malicioso. La regla 3-2-1 es una referencia útil: mantener tres copias de los datos, en dos medios distintos y una fuera de la ubicación principal. No siempre requiere una inversión grande, pero sí una configuración y supervisión adecuadas.

El respaldo debe incluir no solo documentos. Revise bases de datos, configuraciones de sistemas, correos relevantes, archivos de contabilidad, catálogos de punto de venta y máquinas virtuales si existen. En algunos casos, respaldar la configuración del firewall, router, switches y controladores WiFi ahorra horas de reconstrucción tras una falla.

La prueba de restauración es obligatoria. Un respaldo que nunca se ha restaurado es una suposición. Programe pruebas periódicas con archivos y sistemas no críticos primero. Verifique que los datos abran correctamente, que las versiones sean recientes y que las credenciales de acceso estén bajo control de más de una persona autorizada.

Cree un plan de respuesta que el equipo pueda ejecutar

Durante una caída, las instrucciones largas rara vez ayudan. Su empresa necesita una hoja de respuesta breve, actualizada y disponible incluso si no hay internet. Puede estar impresa y también guardada en un lugar seguro fuera de la red principal.

El documento debe indicar qué hacer ante escenarios concretos: sin internet, falla de WiFi, pérdida de información, equipo que no inicia, posible ataque y falla eléctrica. Para cada caso, defina quién detecta el incidente, quién autoriza decisiones, a qué proveedor se contacta y cómo se comunica la situación a empleados o clientes.

También incluya datos que suelen perderse cuando más se necesitan: números de contrato de internet, accesos administrativos, ubicación de equipos, diagrama básico de red, inventario de dispositivos y contactos de soporte. Las contraseñas no deben estar expuestas en una hoja común; utilice un método seguro para administrarlas y defina quién puede acceder en una emergencia.

La comunicación es parte de la recuperación. Si el sistema de ventas falla, el equipo debe saber si puede registrar pedidos manualmente, usar una conexión alterna o dirigir clientes a otro método de pago. Si un correo corporativo cae, debe existir un canal aprobado para notificaciones internas. Improvisar mensajes y procesos bajo presión aumenta el daño.

Pruebe el plan antes de necesitarlo

Los planes que viven en una carpeta olvidada no protegen la operación. Haga simulacros pequeños: desconecte temporalmente el enlace principal fuera de horario y confirme si entra la conexión de respaldo; restaure un archivo; valide que un UPS sostenga los equipos esenciales; revise si las cámaras siguen grabando cuando falla un componente de red.

No se trata de interrumpir el negocio para probar tecnología. Se trata de detectar brechas controladas. Tal vez el enlace alterno funciona, pero nadie conoce la contraseña del router. Tal vez existen respaldos, pero restaurar una base de datos toma ocho horas cuando el área comercial solo puede esperar una. Cada prueba permite ajustar prioridades, equipo o procedimientos.

Revise el plan cada vez que cambie algo relevante: una nueva sucursal, un punto de venta adicional, cambio de proveedor de internet, migración a nube, incorporación de cámaras, renovación de computadoras o salida de un empleado con accesos administrativos. La continuidad debe acompañar el crecimiento de la empresa.

Cuándo pedir apoyo especializado

Si su operación combina redes, WiFi, CCTV, accesos, servidores, nube y respaldos, administrar todo por separado puede dejar puntos ciegos. Una falla de cableado puede parecer un problema de internet; una mala configuración de red puede afectar cámaras y terminales; un respaldo mal definido puede dejar fuera la información más valiosa.

Un diagnóstico técnico permite mapear dependencias, detectar equipos sin protección, medir cobertura WiFi, validar respaldos y definir un plan de recuperación proporcional al tamaño del negocio. En Computo Inteligente ayudamos a integrar soporte, conectividad, seguridad y protección de datos para que la respuesta no dependa de buscar varios proveedores cuando la operación ya está detenida.

Empiece con una acción concreta esta semana: elija un proceso que no pueda parar, confirme dónde se respalda su información y pregunte cuánto tardaría recuperarlo. Esa respuesta puede marcar la diferencia entre una falla controlada y un día completo sin operar.

Herramientas de monitoreo de red empresarial

Herramientas de monitoreo de red empresarial

Un cobro que no pasa, cámaras sin conexión, empleados sin acceso a archivos o una llamada que se corta no siempre significan que “se fue el internet”. Muchas veces el problema está dentro de la propia infraestructura. Las herramientas de monitoreo de red empresarial permiten identificar qué equipo, enlace o servicio está fallando antes de que una interrupción detenga ventas, atención al cliente o trabajo administrativo.

Para una pyme, monitorear no consiste en llenar una pantalla de gráficas difíciles de interpretar. Consiste en tener visibilidad: saber si el proveedor de internet responde, si el WiFi tiene saturación, si un switch dejó de operar, si el respaldo terminó correctamente o si un equipo está consumiendo recursos fuera de lo normal. Con esa información, la respuesta deja de ser una prueba al azar y se convierte en un diagnóstico técnico.

Qué revisan las herramientas de monitoreo de red empresarial

Una red de negocio tiene más elementos de los que parecen a simple vista. Además del módem del proveedor, puede incluir firewall, router, switches, puntos de acceso WiFi, cableado estructurado, servidores, computadoras, cámaras IP, terminales punto de venta, teléfonos y sistemas en nube. Cuando uno falla, el efecto puede sentirse en otra área.

Las herramientas de monitoreo de red empresarial recopilan datos de esos componentes y generan alertas cuando detectan condiciones anormales. Por ejemplo, pueden avisar que un punto de acceso lleva desconectado varios minutos, que el enlace de internet presenta pérdida de paquetes o que un servidor está por quedarse sin espacio para sus respaldos.

Disponibilidad y tiempo de respuesta

El monitoreo más básico confirma si un dispositivo está disponible. Sin embargo, que un equipo responda no garantiza que funcione bien. Por eso también se mide la latencia, es decir, el tiempo que tardan los datos en viajar y regresar, así como la pérdida de paquetes.

Si una sucursal puede abrir páginas web, pero el sistema de ventas tarda demasiado en conectarse, estos indicadores ayudan a determinar si el origen es el proveedor de internet, el enlace entre ubicaciones, una configuración interna o el servicio de la aplicación. Esta diferencia evita reinicios innecesarios y reduce el tiempo fuera de operación.

Consumo de ancho de banda

Una red lenta puede tener una causa sencilla: demasiados dispositivos compitiendo por la misma conexión. El monitoreo permite ver cuáles puertos, equipos o áreas consumen más ancho de banda y en qué horario ocurre.

Esto es especialmente útil en oficinas con videollamadas, comercios con WiFi para clientes, almacenes con lectores inalámbricos o negocios que envían información a la nube. El objetivo no es bloquear el uso normal, sino separar el tráfico prioritario y detectar consumos inesperados, como descargas masivas, actualizaciones mal programadas o dispositivos no autorizados.

Estado del WiFi y de los equipos críticos

La mala recepción WiFi no se resuelve siempre comprando otro repetidor. Puede deberse a interferencia, canales saturados, distancia, paredes, demasiados usuarios conectados o puntos de acceso instalados en una ubicación incorrecta. Una plataforma de monitoreo muestra la cantidad de clientes conectados, la intensidad de señal, la carga por punto de acceso y los eventos de desconexión.

También permite vigilar equipos críticos: switches PoE que alimentan cámaras y puntos de acceso, firewall, NAS, servidor local, sistema de respaldo y enlaces entre oficinas. Si una cámara deja de transmitir o un switch pierde energía, el responsable recibe una alerta en lugar de descubrirlo días después al necesitar una grabación.

Datos que conviene monitorear desde el inicio

No todas las empresas necesitan el mismo nivel de supervisión. Un consultorio con cinco equipos tiene prioridades distintas a un comercio con punto de venta y cámaras, o a una oficina con varias áreas y servidores. Aun así, hay datos que conviene considerar desde el arranque:

  • Estado de la conexión principal de internet y, si existe, del enlace de respaldo.
  • Latencia, pérdida de paquetes y estabilidad de servicios esenciales como correo, nube o punto de venta.
  • Uso de puertos y ancho de banda en router, firewall y switches.
  • Disponibilidad de puntos de acceso WiFi, cámaras, impresoras de red y dispositivos de acceso.
  • Capacidad de almacenamiento, salud de discos y resultado de respaldos programados.
  • Eventos de seguridad, intentos de acceso anómalos y equipos desconocidos conectados a la red.

No es necesario que todas las alertas lleguen al celular de un gerente. Si cada pequeño cambio genera una notificación, la información relevante se pierde entre avisos. Lo recomendable es clasificar alertas por prioridad: informativas, de atención programada y críticas. Una caída total de internet o del punto de venta requiere reacción inmediata; un puerto con uso elevado puede revisarse durante una ventana de mantenimiento.

Cómo elegir herramientas de monitoreo de red empresarial

La mejor plataforma no es necesariamente la que ofrece más gráficas o funciones avanzadas. Es la que responde a la complejidad real de tu operación y permite actuar cuando aparece una alerta. Para una empresa pequeña o mediana, la facilidad de administración y una configuración correcta pesan tanto como la cantidad de métricas disponibles.

Primero define qué debe permanecer activo para que el negocio funcione. Puede ser la conectividad, el sistema de ventas, las cámaras, el servidor de archivos, el acceso remoto o las aplicaciones en nube. Después identifica los dispositivos que sostienen esos servicios. Así se construye un mapa de red útil, no un inventario desordenado.

También revisa si la herramienta es compatible con tus equipos actuales. Algunos firewalls, switches administrables, puntos de acceso y servidores entregan información más detallada mediante protocolos de gestión como SNMP o mediante su plataforma centralizada. Otros dispositivos básicos solo permiten verificar si están conectados. Ambos niveles pueden ser útiles, pero conviene conocer esa diferencia antes de comprar o instalar.

Otro factor es la capacidad de conservar historial. Una alerta aislada dice que hubo una falla; un historial de semanas muestra si la falla ocurre cada lunes, después de cierta hora o cuando se conectan más usuarios. Esta evidencia sirve para justificar una mejora de cableado, aumentar cobertura WiFi, cambiar un equipo saturado o reclamar estabilidad al proveedor de internet.

Monitoreo, ciberseguridad y respaldo: una misma operación

Vigilar la red no reemplaza un firewall, antivirus administrado, control de accesos ni respaldos. Son capas diferentes, pero funcionan mejor cuando se coordinan. El monitoreo puede detectar que un equipo consume tráfico inusual, que un servidor dejó de responder o que el almacenamiento del respaldo está lleno. La seguridad ayuda a contener amenazas; el respaldo permite recuperar información si la prevención no fue suficiente.

Por eso conviene evitar administrar cada parte de forma aislada. Una cámara sin conexión puede ser un problema de energía, cableado, switch o configuración. Un archivo perdido puede involucrar permisos, error humano, un disco dañado o una copia de seguridad incompleta. Tener una visión central de infraestructura reduce la dependencia de suposiciones y acelera el escalamiento correcto.

En negocios con varias ubicaciones, esta coordinación es todavía más valiosa. Un administrador puede validar desde una sola consola si una sucursal perdió internet, si el túnel seguro entre oficinas está activo o si hay fallas locales de WiFi. No elimina la necesidad de soporte en sitio cuando hay un problema físico, pero permite enviar al técnico con una causa probable y no solo con una descripción general de “no hay red”.

Errores comunes al implementar monitoreo

El primer error es monitorear solo el módem. Si la conexión externa funciona, pero un switch interno falla, el personal seguirá sin servicio. El segundo es instalar alertas sin responsables ni procedimiento. Una notificación crítica debe indicar quién revisa, qué se valida primero y cuándo se escala el incidente.

También es frecuente olvidar los servicios fuera de la oficina. Correo hospedado, aplicaciones de punto de venta, almacenamiento en nube y respaldos remotos forman parte de la operación, aunque no estén en el rack de comunicaciones. Su disponibilidad debe revisarse según su importancia y los mecanismos que cada plataforma permita supervisar.

Finalmente, no conviene confundir monitoreo con mantenimiento. Detectar que un disco está cerca de su límite no corrige el problema por sí mismo. Se requiere revisar capacidad, ejecutar limpieza controlada, ampliar almacenamiento o verificar la política de respaldos. Los datos son la señal para actuar, no la solución final.

Una red visible es una red más fácil de proteger

Cuando nadie sabe qué está conectado, qué consume la capacidad disponible o cuándo empezó una falla, cada incidente tarda más y cuesta más. En cambio, una red monitoreada permite tomar decisiones con datos: ajustar cobertura WiFi, separar la red de invitados, reemplazar un equipo antes de que falle o atender una caída antes de que afecte a todos.

Si tu negocio depende de internet, puntos de venta, cámaras, archivos compartidos o acceso remoto, nosotros te ayudamos a revisar qué debe monitorearse y cómo integrarlo con tu seguridad, cableado y respaldo. En Computo Inteligente, el objetivo es que tu tecnología deje de ser una fuente constante de urgencias y se convierta en una base confiable para operar.