Cuánto cuesta soporte informático para empresas

Cuánto cuesta soporte informático para empresas

Cuando falla el internet del punto de venta, una computadora no inicia o el WiFi deja zonas sin cobertura, la pregunta no es solo quién puede arreglarlo. También surge una duda práctica: cuánto cuesta soporte informático y qué estás recibiendo realmente por ese pago. Para una empresa, comparar únicamente la tarifa más baja puede salir caro si la atención tarda, no incluye seguimiento o deja sin resolver la causa del problema.

El costo depende del tipo de incidente, la urgencia, el número de equipos, si se requiere atención remota o en sitio y el nivel de responsabilidad que asumirá el proveedor. Un soporte técnico puntual puede resolver una falla concreta; un esquema recurrente busca prevenir interrupciones, proteger datos y mantener la operación estable.

Cuánto cuesta soporte informático según el servicio

No existe una tarifa única porque una laptop con lentitud no requiere el mismo trabajo que una red de oficina caída, un servidor sin respaldo o una sucursal con mala recepción Wi-Fi. Aun así, conocer rangos habituales ayuda a presupuestar y a evaluar cotizaciones con mejor criterio.

El soporte remoto por incidente suele ser la alternativa más accesible cuando el equipo enciende, tiene conexión a internet y el problema puede diagnosticarse a distancia. Como referencia, puede cotizarse entre USD 50 y USD 150 por sesión o por hora, según la complejidad. Es útil para configurar correo, eliminar software no deseado, revisar errores del sistema, instalar aplicaciones, recuperar acceso a cuentas o asistir a un usuario.

La visita técnica en sitio normalmente tiene un costo mayor por traslado, tiempo de diagnóstico y trabajo físico. Una intervención básica puede partir de USD 100 a USD 250, mientras que una falla que involucra varios equipos, cableado, switches, cámaras, puntos de acceso o puntos de venta requerirá una cotización específica. Si la operación está detenida, también puede aplicarse una tarifa de atención urgente.

Los planes mensuales administrados suelen calcularse por usuario, equipo, sede o paquete de horas. Una pequeña empresa puede invertir desde algunos cientos de dólares al mes para cubrir monitoreo, mantenimiento preventivo, soporte remoto y cierta cantidad de visitas. El monto aumenta cuando se integran respaldo administrado, ciberseguridad, administración de red, licencias, nube privada, CCTV o control de acceso.

El precio exacto importa, pero también importa qué ocurre después de que el técnico se retira. Una reparación aislada puede ser suficiente para un incidente menor. Si las fallas se repiten, el costo real incluye horas improductivas, ventas detenidas, clientes esperando y personal intentando solucionar algo fuera de su función.

Qué factores cambian el precio del soporte técnico

El primer factor es el alcance. No cuesta lo mismo atender una computadora que administrar 20 estaciones de trabajo, dos impresoras de tickets, una red Wi-Fi para clientes y personal, cámaras IP y sistemas de respaldo. Antes de aceptar una tarifa, conviene saber cuántos dispositivos, usuarios y ubicaciones están incluidos.

La urgencia también cambia el presupuesto. Un servicio programado permite revisar la infraestructura con orden y suele costar menos que una solicitud inmediata fuera de horario. Si tu negocio depende de facturar, cobrar con tarjeta, atender llamadas o acceder a archivos compartidos, definir tiempos de respuesta por adelantado tiene mucho valor.

Otro elemento es la condición de la infraestructura. Una red con cableado desordenado, equipos domésticos, contraseñas desconocidas y ausencia de documentación toma más tiempo de diagnosticar. En esos casos, el proveedor puede recomendar primero una evaluación técnica o un proyecto de corrección antes de ofrecer una cobertura mensual estable.

También influye el nivel de prevención. Un plan que solo reacciona a tickets tiene un precio distinto de uno que incluye actualizaciones, monitoreo, inventario de equipos, antivirus administrado, revisión de respaldos y recomendaciones de renovación. La segunda opción cuesta más al inicio, pero reduce la posibilidad de descubrir un problema justo cuando ya afectó la operación.

Finalmente, revisa si la cotización contempla materiales y licencias. Un servicio técnico puede incluir mano de obra, pero no discos de reemplazo, puntos de acceso, cables, licencias de seguridad o almacenamiento para copias de respaldo. Pedir este detalle evita que una tarifa aparentemente económica se convierta en varios cargos inesperados.

Soporte bajo demanda o plan mensual

El soporte bajo demanda funciona bien para negocios con pocos equipos, incidencias poco frecuentes y una operación que puede tolerar cierta espera. Pagas cuando necesitas ayuda y no asumes una cuota fija. Su límite es claro: el proveedor conoce tu situación cuando aparece el problema, no antes.

Un plan mensual tiene sentido cuando hay varios usuarios, información crítica, atención al público o dependencias tecnológicas diarias. Permite establecer prioridades, mantener un historial de la red y detectar riesgos antes de que se conviertan en una interrupción. No siempre será la opción más barata por mes, pero suele dar mayor control sobre el gasto y la continuidad.

No todos los negocios requieren el mismo nivel de cobertura. Una oficina de cinco personas puede necesitar mantenimiento, respaldo y asistencia remota. Un comercio con cajas, inventario, cámaras y varias áreas de trabajo probablemente necesita además una red profesional, cobertura Wi-Fi definida y atención presencial disponible.

Qué debe incluir una cotización clara

Una buena cotización no se limita a indicar una cantidad. Debe explicar si el precio es por hora, por evento, por equipo o por mes; qué horario de atención aplica; y cómo se cobra una visita en sitio o una emergencia. Si estos puntos no están definidos, será difícil comparar proveedores.

También debe especificar los servicios incluidos. Por ejemplo, soporte a computadoras y correo no equivale a administrar firewall, recuperar información, mantener cámaras o reparar cableado estructurado. Cada componente tiene herramientas, personal y tiempos de trabajo distintos.

Preguntar por los tiempos de respuesta es especialmente importante. No es lo mismo recibir una llamada de retorno durante el día que contar con atención prioritaria cuando se cae el sistema de ventas. Define qué incidentes se consideran críticos y qué canal debes usar para reportarlos.

Por último, valida cómo se manejan los datos. Si se pierde información, ¿existe una copia de respaldo verificable? Si un equipo tiene ransomware, ¿el servicio incluye aislamiento, limpieza y recuperación, o solo una revisión inicial? El respaldo no es un disco conectado sin supervisión: debe revisarse y poder restaurarse cuando haga falta.

Cómo reducir el costo sin dejar expuesta tu operación

Reducir gastos no significa elegir el soporte más limitado. Significa invertir primero donde el riesgo es mayor. Si el negocio depende de internet, una red Wi-Fi profesional, cableado adecuado y equipos de red administrables pueden evitar visitas repetidas por desconexiones. Si los archivos son esenciales, un respaldo automatizado y probado cuesta menos que reconstruir meses de trabajo.

Mantener un inventario básico también ayuda. Registra equipos, usuarios, licencias, garantías, contraseñas bajo resguardo y responsables autorizados. Cuando un técnico recibe información ordenada, el diagnóstico es más rápido y se reducen horas facturables.

Conviene separar los proyectos de la operación diaria. Instalar una nueva red, migrar correo, colocar cámaras o renovar computadoras debe cotizarse como proyecto con alcance, materiales y fecha de entrega. El mantenimiento posterior puede cubrirse con un plan recurrente. Mezclar ambos conceptos provoca expectativas poco claras y presupuestos difíciles de controlar.

En Computo Inteligente ayudamos a empresas que necesitan resolver una falla inmediata y también a quienes buscan evitar que vuelva a ocurrir. Podemos evaluar si el problema está en el equipo, la conectividad, la cobertura Wi-Fi, el respaldo o la seguridad, para proponer un servicio acorde con la operación real del negocio.

Si hoy tu empresa está funcionando con fallas intermitentes, archivos sin respaldo o una red que nadie conoce bien, no esperes a que una interrupción defina el presupuesto por ti. Una revisión técnica a tiempo permite decidir qué proteger primero y cuánto invertir con un objetivo claro: mantener a tu equipo trabajando.
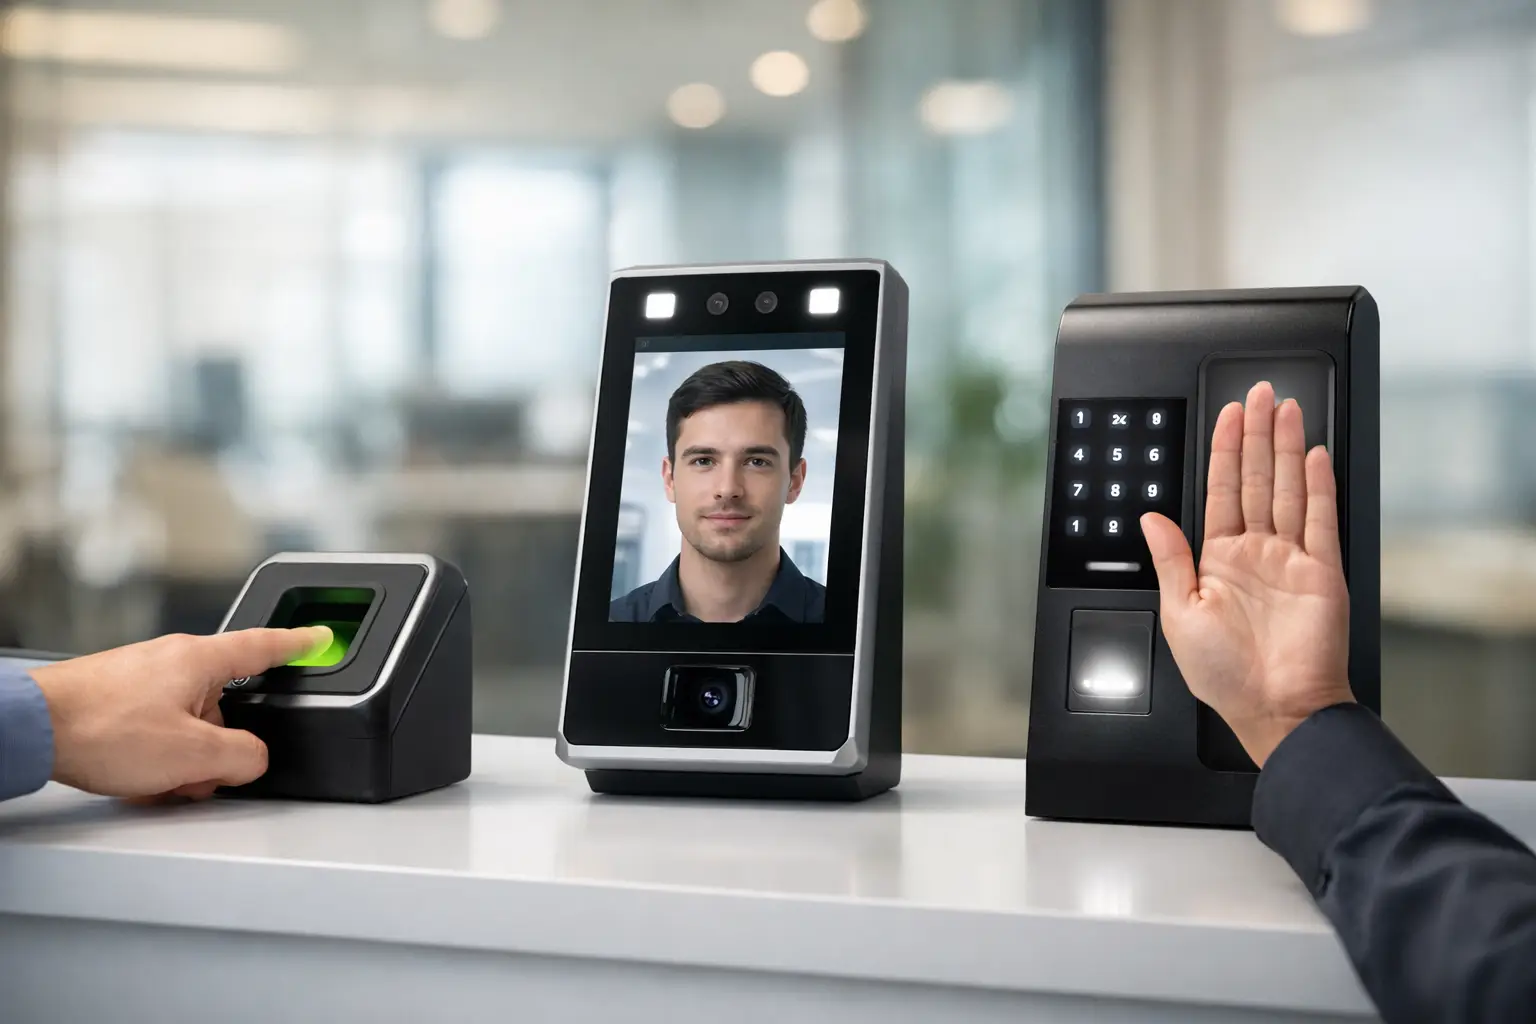
Tipos de lectores biométricos para tu negocio

Tipos de lectores biométricos para tu negocio

Una tarjeta prestada, un código compartido o una puerta que queda abierta después del horario pueden convertirse en un problema operativo. Los tipos de lectores biométricos permiten verificar quién intenta entrar usando un rasgo físico o conductual de la persona, no algo que pueda olvidarse, copiarse fácilmente o intercambiarse.

Para una oficina, tienda, almacén o área de inventario, la biometría no se trata solo de abrir una puerta. Sirve para registrar asistencia, restringir zonas sensibles, investigar incidentes y reducir la dependencia de llaves físicas. La mejor opción depende de cómo trabaja tu equipo, las condiciones del lugar y el nivel de seguridad que necesitas.

¿Qué resuelve un lector biométrico?

Un lector biométrico compara una característica capturada en el momento con una plantilla registrada previamente. Si la coincidencia cumple con el nivel de confianza configurado, el sistema autoriza o niega el acceso. Esa validación puede activar una cerradura eléctrica, registrar una entrada o enviar el evento al sistema de control de acceso.

El beneficio principal es la trazabilidad. En lugar de saber que “se usó una tarjeta”, puedes saber qué usuario fue validado, a qué hora y en qué puerta. Esto ayuda especialmente en negocios con turnos, personal temporal, múltiples áreas de trabajo o mercancía de alto valor.

Sin embargo, un lector no corrige por sí solo una puerta mal instalada, una red inestable o permisos mal configurados. Para que funcione bien, debe formar parte de una solución completa con cerraduras, cableado, energía de respaldo, red y administración de usuarios.

Tipos de lectores biométricos y sus usos

Lectores de huella digital

Los lectores de huella digital son una de las opciones más comunes por su costo accesible y facilidad de uso. Capturan los patrones de la huella y los comparan con la plantilla del usuario. Son prácticos para puertas de oficinas, control de asistencia, cuartos de personal y pequeños comercios.

Su principal ventaja es que el proceso es conocido por la mayoría de las personas y el registro suele ser rápido. Pero el desempeño puede variar si el usuario tiene dedos húmedos, sucios, con grasa, resecos o con desgaste por trabajo manual. En almacenes, talleres o restaurantes, esta condición debe evaluarse antes de elegirlos como único método de acceso.

Lectores de reconocimiento facial

El reconocimiento facial identifica rasgos del rostro mediante cámaras y algoritmos. Puede operar sin contacto, lo cual resulta útil en entradas con flujo continuo de empleados, clínicas, oficinas administrativas y puntos donde se busca una experiencia más rápida.

Los equipos profesionales incluyen funciones de detección de vida para distinguir una persona real de una fotografía o una imagen en pantalla. Aun así, la ubicación importa: una luz intensa detrás del usuario, una cámara mal orientada o poca iluminación pueden afectar la lectura. También conviene definir políticas claras sobre el uso y resguardo de datos biométricos del personal.

Lectores de iris o retina

Los lectores de iris analizan el patrón del iris, la parte coloreada del ojo. Ofrecen un alto nivel de precisión y no requieren contacto físico, por lo que son adecuados para zonas con controles estrictos, laboratorios, salas de servidores o instalaciones donde el acceso deba tener una validación más exigente.

No suelen ser la primera elección para una pequeña empresa que solo necesita controlar una puerta principal. Su costo y la experiencia de enrolamiento pueden ser mayores. Son una inversión justificada cuando el riesgo de acceso no autorizado supera el presupuesto adicional del sistema.

Lectores de palma y venas de la mano

Este grupo reconoce la geometría de la mano o el patrón de venas de la palma. Los lectores vasculares son difíciles de falsificar porque validan características internas, no solo una imagen superficial. Funcionan bien en entornos donde la huella digital puede deteriorarse o ensuciarse con frecuencia.

Son útiles para plantas, áreas industriales, clínicas y sitios donde se requiere minimizar el contacto. Como contraparte, suelen tener mayor costo que un lector básico de huella y requieren revisar el espacio disponible para una lectura cómoda y constante.

Lectores de voz

La biometría de voz analiza características como tono, ritmo y patrones de pronunciación. Se utiliza más en autenticación remota, centros de atención o aplicaciones específicas que en puertas físicas de alto tránsito.

Para control de acceso presencial no suele ser la alternativa principal. El ruido ambiental, enfermedades respiratorias y variaciones de voz pueden disminuir su confiabilidad. Puede complementar otros controles, pero rara vez sustituye un lector físico en una entrada crítica.

Cómo elegir el lector correcto para tu operación

La pregunta no es cuál tecnología es más avanzada, sino cuál reduce riesgos sin frenar el trabajo diario. Una oficina de diez personas puede operar bien con huella y tarjeta de respaldo. Un almacén con empleados que usan guantes o manipulan materiales puede beneficiarse más de reconocimiento facial o palma. Una sala de servidores puede requerir doble autenticación: biometría más tarjeta o código personal.

Antes de comprar, define qué puerta deseas controlar, cuántos usuarios se registrarán, cuántos accesos ocurren por hora y qué pasaría si el lector deja de operar. También decide si necesitas controlar horarios, generar reportes de asistencia, limitar permisos por horario o administrar varias sucursales desde una sola plataforma.

No todos los lectores administran credenciales, puertas y reportes de la misma forma. Algunos funcionan como dispositivos independientes y otros requieren un panel de control de acceso. Los primeros pueden servir para una puerta sencilla; los segundos ofrecen mayor control, historial, reglas por usuario e integración con cámaras o alarmas.

La instalación define gran parte del resultado

Un buen lector instalado en una puerta inadecuada seguirá dando problemas. La cerradura debe ser compatible con el tipo de puerta, el sentido de apertura y los requerimientos de seguridad del inmueble. Una puerta de vidrio, por ejemplo, puede necesitar herrajes y soluciones distintas a una puerta metálica de almacén.

La alimentación eléctrica también debe planearse. Si hay un corte de energía, hay que decidir si la puerta permanecerá cerrada o liberada según la función del área y los requisitos de evacuación. Para accesos críticos, una fuente respaldada puede mantener el sistema activo durante interrupciones eléctricas.

La conectividad no es un detalle menor. Un lector conectado a una red WiFi débil puede dejar de sincronizar eventos o dificultar la administración remota. En instalaciones empresariales, el cableado estructurado y una red segmentada ofrecen mayor estabilidad. Cuando el sistema está conectado a internet, las contraseñas seguras, actualizaciones y permisos administrativos son parte de la protección.

Privacidad y administración de datos biométricos

La biometría exige una administración responsable. El negocio debe informar al personal qué datos se capturan, para qué se usan, quién puede acceder a ellos y cuánto tiempo se conservarán. Las reglas aplicables pueden variar según el estado y el tipo de operación, por lo que conviene validar las políticas internas con el asesor legal correspondiente.

Busca equipos y plataformas que guarden plantillas biométricas protegidas, no archivos expuestos sin control. También limita el acceso administrativo: no todo supervisor necesita modificar usuarios, descargar reportes o cambiar horarios. Un registro de auditoría ayuda a saber quién realizó cada ajuste.

Cuando una persona deja la empresa, el proceso debe incluir desactivar su usuario de inmediato. Esta tarea parece sencilla, pero suele fallar cuando el control de acceso, las cámaras y los sistemas de TI se administran por separado.

Errores que conviene evitar

Elegir únicamente por precio puede generar lecturas lentas, fallas recurrentes y falta de soporte. También es un error instalar biometría sin un método de contingencia para usuarios autorizados, visitantes, emergencias o mantenimiento. La contingencia debe estar controlada, no ser una llave compartida sin registro.

Otro problema frecuente es colocar el lector en una ubicación incómoda. Si el personal debe agacharse, recibir luz directa o formar fila en un pasillo estrecho, la experiencia se vuelve lenta y se buscan atajos. La seguridad funciona mejor cuando el proceso es claro y razonable para quienes lo usan todos los días.

Computo Inteligente puede ayudarte a revisar puertas, red, energía, videovigilancia y necesidades operativas antes de definir la tecnología. Elegir bien desde el inicio evita tener equipos desconectados entre sí y permite que cada acceso proteja la operación en lugar de convertirse en otra falla por resolver.

La decisión correcta no siempre es el lector más costoso. Es el que identifica de forma confiable a las personas adecuadas, se integra a tu infraestructura y mantiene tu negocio en movimiento cuando más necesitas control.

Cómo elegir UPS empresarial sin sobredimensionar

Cómo elegir UPS empresarial sin sobredimensionar

Un corte eléctrico de pocos segundos puede detener una venta, apagar un servidor, dejar cámaras sin grabación o corromper archivos abiertos. Por eso, entender cómo elegir UPS empresarial no consiste en comprar la unidad con más baterías o más contactos: consiste en proteger los equipos que sostienen tu operación, durante el tiempo que realmente necesitas y sin pagar capacidad que nunca usarás.

Una UPS, también llamada no-break, entrega energía temporal cuando falla el suministro eléctrico y ayuda a estabilizar variaciones de voltaje. Sin embargo, no todas ofrecen el mismo nivel de protección ni están diseñadas para las mismas cargas. Una UPS para una computadora de recepción no tiene las mismas exigencias que una para un rack de red, un punto de venta o un servidor con información crítica.

Antes de elegir UPS empresarial, define qué no puede apagarse

El primer error es conectar todo lo que está cerca. Una UPS debe priorizar los sistemas cuya interrupción genera pérdidas, riesgos de seguridad o tiempo de recuperación. En una oficina, esto suele incluir servidor, NAS, firewall, switch principal, módem del proveedor, puntos de acceso WiFi y equipos de punto de venta. En un negocio con videovigilancia, también puede ser indispensable mantener encendidos el NVR, cámaras PoE y equipo de red.

No siempre conviene respaldar monitores grandes, impresoras láser, cafeteras, aires acondicionados o equipos con resistencias. Consumen mucha energía, reducen rápidamente la autonomía y, en algunos casos, requieren una solución eléctrica distinta. Una impresora láser, por ejemplo, puede tener picos de consumo que sobrecargan una UPS diseñada para TI.

Haz una separación simple entre equipos críticos, importantes y prescindibles. Los críticos deben continuar operando o apagarse de forma controlada. Los importantes pueden detenerse por un tiempo. Los prescindibles deben quedar fuera de la UPS. Esta decisión reduce costo y extiende el respaldo de lo que realmente importa.

Calcula la carga en watts, no solo en VA

La capacidad de una UPS suele expresarse en VA y watts. Los VA representan la capacidad aparente; los watts indican la potencia real que puede suministrar. Para dimensionar correctamente, el dato que más te interesa es el consumo total en watts de los equipos conectados.

Revisa las etiquetas de cada dispositivo, sus fuentes de poder o sus especificaciones técnicas. También puedes medir el consumo real con un medidor eléctrico, especialmente si se trata de un servidor, un switch PoE con varias cámaras o una estación de trabajo de alto rendimiento. Suma los watts de todos los equipos críticos y agrega un margen de crecimiento de 20% a 30%.

Por ejemplo, si tu firewall, módem, switch, dos puntos de acceso y NVR consumen en conjunto 500 W, una UPS de 600 W quedará demasiado justa. Una unidad de al menos 750 W a 900 W ofrece espacio para picos normales, degradación de baterías y la incorporación de algún equipo adicional.

No elijas una UPS solo porque dice 1500 VA. Dos modelos con el mismo valor de VA pueden entregar distinta potencia en watts. Compara ambos números y verifica que la potencia útil cubra tu carga calculada. También evita operar de forma permanente por encima de 80% de la capacidad: habrá menos autonomía, más calor y menos margen ante un crecimiento inesperado.

Considera los picos de arranque y la carga PoE

Algunos equipos consumen más energía al encender. Los switches PoE merecen atención especial, ya que su carga depende de cuántas cámaras, teléfonos IP o access points estén alimentando. Un switch que hoy entrega 60 W por PoE puede requerir mucho más cuando instales cámaras adicionales.

Si tu operación incluye motores, refrigeración, equipo médico, maquinaria o cualquier dispositivo de alto arranque, no asumas que una UPS convencional resolverá el problema. En esos casos se debe evaluar una UPS especializada, banco de baterías, regulador industrial o planta eléctrica según la carga.

Define cuántos minutos de autonomía necesitas

La autonomía es el tiempo que la UPS puede mantener la carga durante un apagón. No existe un número universal. Para muchas oficinas, entre 10 y 20 minutos es suficiente para guardar trabajo, cerrar sistemas y evitar daños por apagado abrupto. Para un punto de venta, quizá necesitas 30 minutos para terminar transacciones y mantener conectividad. Para seguridad, telecomunicaciones o una operación con planta eléctrica, el objetivo puede ser sostener los equipos hasta que entre el generador.

A mayor carga, menor duración de batería. Por eso no basta con confiar en la autonomía anunciada en grande en la caja: normalmente esa cifra corresponde a una carga reducida. Solicita o revisa la tabla de autonomía del fabricante para el nivel de watts que realmente conectarás.

También hay una decisión práctica: ¿quieres que todo siga funcionando durante un corte o que los sistemas se apaguen correctamente? Mantener un servidor activo por horas requiere una UPS de mayor capacidad, baterías externas o generador. En cambio, permitir un apagado automático y seguro puede requerir mucha menos inversión.

Elige la topología adecuada para tu instalación

La tecnología interna de la UPS determina cómo responde a variaciones, apagones y problemas de calidad eléctrica. La opción correcta depende de la sensibilidad de tus equipos y de la estabilidad de la energía en tu ubicación.

UPS standby o básica

Es una alternativa para cargas pequeñas y no críticas, como una computadora individual, módem o estación administrativa. En modo normal, el equipo trabaja con la energía de la red y la UPS cambia a batería cuando detecta una falla. Es económica, pero no suele ser la mejor elección para servidores, redes empresariales o sitios con variaciones frecuentes de voltaje.

UPS line-interactive

Es una opción habitual para pequeñas y medianas empresas. Incluye regulación automática de voltaje, por lo que puede corregir ciertas variaciones sin recurrir constantemente a la batería. Funciona bien para estaciones de trabajo, equipos de red, puntos de venta y algunos servidores de carga moderada, siempre que el suministro eléctrico sea relativamente estable.

UPS online de doble conversión

Para equipos críticos, una UPS online es la alternativa con mayor nivel de aislamiento eléctrico. Convierte la corriente entrante y vuelve a generar una salida estable para los equipos conectados, sin tiempo de transferencia cuando ocurre un apagón. Es recomendable para servidores, almacenamiento, firewalls, telecomunicaciones, sistemas de seguridad y ubicaciones con energía irregular.

El intercambio es claro: cuesta más, puede generar más calor y requiere considerar ventilación, capacidad eléctrica y mantenimiento. No toda empresa necesita una UPS online en cada escritorio, pero sí puede ser la decisión correcta para el rack que mantiene viva la red y la información.

Revisa conexiones, administración y crecimiento

Una UPS empresarial no se elige solo por potencia. Verifica que tenga el tipo y número de contactos adecuados para tus equipos. Si vas a proteger un rack, revisa el formato rackmount, los conectores de entrada y salida, la posibilidad de distribución eléctrica y si requiere instalación dedicada.

La administración por red es muy valiosa cuando hay servidores o infraestructura sin personal permanente. Una tarjeta de red o puerto USB permite monitorear batería, carga, temperatura y eventos eléctricos. También puede ejecutar un apagado ordenado de servidores o equipos de almacenamiento antes de que se agote la batería. Para una pyme, esta función puede evitar la pérdida de información que ocurre cuando el personal no está presente durante una falla nocturna.

Considera además si el modelo permite reemplazar baterías sin cambiar toda la UPS, si acepta bancos externos y si cuenta con bypass de mantenimiento. El bypass permite intervenir o reemplazar la unidad sin dejar sin energía a los equipos, algo especialmente útil en operaciones que no pueden detenerse.

La batería requiere mantenimiento, no solo compra

Una UPS no es un seguro permanente que se instala y se olvida. Las baterías se degradan por edad, temperatura y ciclos de descarga. En condiciones normales, muchas baterías requieren reemplazo aproximadamente cada tres a cinco años, aunque el calor constante puede acortar ese periodo.

Programa revisiones periódicas. Comprueba alarmas, estado de batería, ventiladores, carga conectada y registros de eventos. Realiza pruebas controladas cuando la operación lo permita, sin poner en riesgo datos o servicios. Si la UPS avisa que la batería necesita cambio, atiéndelo antes de un apagón real: una unidad encendida no garantiza que tenga autonomía disponible.

También conviene ubicarla en un sitio limpio, ventilado y accesible. Encerrarla en un mueble caliente, bloquear rejillas o conectarla a extensiones de baja calidad reduce su vida útil y puede crear problemas eléctricos adicionales.

Una decisión técnica que protege la operación

La UPS correcta protege más que equipos: protege ventas, conectividad, grabaciones, transacciones y datos. Si no tienes claro qué cargas respaldar, cuántos watts consumen o cuánto tiempo necesitas operar, un diagnóstico evita comprar por intuición. En Computo Inteligente te ayudamos a revisar tu infraestructura, priorizar sistemas críticos y definir una solución que responda cuando la energía falle, sin complicar la operación diaria.

Caso de recuperación tras apagón en una empresa

Caso de recuperación tras apagón en una empresa

Un apagón de pocos minutos puede detener ventas, desconectar cámaras, bloquear accesos y dejar archivos abiertos en los equipos. Este caso de recuperación tras apagón muestra cómo una empresa puede volver a operar con orden, sin convertir una falla eléctrica en pérdida de información, daños de hardware o un problema de seguridad.

El escenario es común en oficinas, comercios y almacenes: una interrupción eléctrica afecta un punto de venta, computadoras administrativas, modem del proveedor de internet, switches de red, WiFi, CCTV y el servidor donde se concentran documentos o sistemas. Cuando vuelve la energía, la urgencia lleva a encender todo al mismo tiempo. Ese es precisamente el error que puede extender el paro.

Caso de recuperación tras apagón: el problema inicial

Pensemos en una empresa con 18 usuarios, cámaras IP, control de acceso, WiFi para personal y clientes, además de un servidor local para archivos. Un apagón externo dejó la instalación sin energía durante 40 minutos. El UPS mantuvo el servidor y el equipo de red principal por algunos minutos, pero se agotó antes de que regresara la corriente.

Al volver el suministro, dos computadoras no iniciaron correctamente, el internet no navegaba, varias cámaras aparecían fuera de línea y un usuario reportó que un archivo contable quedó dañado. La operación no podía reanudarse solo por tener electricidad: había que confirmar que cada capa tecnológica estuviera estable.

La prioridad fue evitar una segunda interrupción. Si hay variaciones de voltaje, olor a quemado, contactos calientes, breakers que se disparan o equipos que se reinician solos, no conviene seguir encendiendo dispositivos. Primero debe revisarse la condición eléctrica con un profesional calificado. La tecnología depende de una alimentación segura.

Recuperar primero los servicios que sostienen la operación

La recuperación se realizó por etapas. No se trata de encender equipos al azar, sino de restablecer los servicios en el orden en que dependen unos de otros.

Primero se verificó el respaldo eléctrico. El UPS había cumplido su función de apagado controlado, pero su batería necesitaba diagnóstico porque se descargó por completo. También se revisaron reguladores, supresores de picos y contactos donde estaban conectados los equipos críticos. Un UPS no reemplaza una instalación eléctrica correcta ni protege indefinidamente durante un apagón largo, pero reduce el riesgo de apagados abruptos y da tiempo para cerrar sistemas de forma segura.

Después se encendieron el firewall, modem, router y switch principal. Esperar unos minutos entre dispositivos permitió identificar si la falla estaba dentro de la empresa o en el proveedor de internet. El modem sincronizaba correctamente, pero el firewall no obtenía dirección IP. Un reinicio controlado y la revisión de su configuración recuperaron la conexión sin alterar las reglas de seguridad ni la red de invitados.

Con internet y la red interna estables, se validaron los puntos de acceso WiFi. En este tipo de incidentes es normal que un access point tarde en reiniciar o pierda conexión con su controlador. La revisión incluyó energía PoE, cableado estructurado, direccionamiento IP y alcance de la señal en las áreas de venta y administración. Tener WiFi encendido no significa que esté funcionando bien: hay que comprobar navegación, acceso a sistemas y cobertura en los puntos necesarios.

El servidor no se reinicia sin revisar su estado

El servidor requería especial cuidado. Tras un apagado no planeado, iniciar de inmediato puede activar verificaciones de discos, procesos de reparación o errores en máquinas virtuales. Se revisaron registros del sistema, estado de almacenamiento, servicios de archivos y permisos de usuarios antes de permitir que todo el personal volviera a conectarse.

El archivo contable dañado no se reemplazó con una copia improvisada desde otra computadora. Se comparó la versión disponible en el respaldo con la hora de la última modificación y se restauró únicamente el archivo afectado. Esto evitó sobrescribir documentos más recientes de otras áreas.

Aquí aparece una diferencia que muchas empresas descubren demasiado tarde: respaldar información no es lo mismo que poder recuperarla. Un backup útil debe ejecutarse con frecuencia, conservar versiones, estar protegido contra accesos no autorizados y probarse periódicamente. Si nunca se ha hecho una restauración de prueba, nadie sabe con certeza cuánto tardará el negocio en recuperar sus datos.

Cámaras, accesos y punto de venta también son críticos

Cuando un apagón afecta una instalación completa, la seguridad física suele quedar al final de la lista. Sin embargo, dejar cámaras o control de acceso sin validar crea un riesgo operativo real, especialmente en comercios, almacenes y oficinas con áreas restringidas.

En este caso, el grabador de video inició, pero tres cámaras no respondían. La causa no era el CCTV, sino un switch PoE secundario que no había arrancado después del corte. Una vez revisada su alimentación y conectividad, las cámaras volvieron a transmitir. Se confirmó además que la fecha y hora del grabador fueran correctas, porque una hora equivocada complica la búsqueda de evidencia ante cualquier incidente.

El control de acceso se revisó por separado. Algunas cerraduras y controladores están configurados para permanecer abiertos o cerrados cuando pierden energía. Ninguna opción es universalmente mejor: depende de rutas de evacuación, nivel de seguridad, normativa del inmueble y operación del negocio. Lo relevante es que la configuración sea intencional, esté documentada y se pruebe antes de una emergencia.

El punto de venta se dejó para el momento en que la red, internet y el sistema de archivos ya estaban disponibles. Se validó comunicación con terminales, impresoras, lector de códigos y software de ventas mediante una transacción de prueba. Así se evitó abrir al público con ventas que luego no pudieran registrarse o sincronizarse.

Qué hizo posible una recuperación más rápida

La empresa no evitó el apagón, porque provenía de la red eléctrica externa. Lo que redujo el impacto fue contar con una infraestructura organizada. Los equipos críticos estaban identificados, el gabinete de comunicaciones tenía etiquetado básico y las credenciales administrativas se encontraban bajo resguardo, no guardadas en una computadora de un solo empleado.

También ayudó separar la red por funciones. El tráfico de administración, cámaras, invitados y equipos de trabajo no dependía de una red plana sin control. Esta segmentación no solo aporta ciberseguridad: durante una recuperación facilita detectar qué servicio está fallando y limita el alcance de una mala configuración.

Aun así, hubo oportunidades de mejora. El UPS tenía capacidad para un apagón corto, no para 40 minutos de autonomía. La empresa decidió calcular la carga real de sus equipos y definir qué debía mantenerse encendido: no todo requiere respaldo eléctrico, pero sí los componentes que permiten apagar ordenadamente o conservar conectividad esencial. También se programó una prueba de restauración de datos y una revisión de la vida útil de baterías.

Plan de recuperación tras apagón para tu negocio

No necesitas una sala de servidores para preparar una respuesta. Necesitas saber qué depende de qué y quién toma decisiones cuando falta la energía. Un plan útil debe definir los equipos críticos, el orden de encendido, los contactos del proveedor de internet, las credenciales de emergencia, la ubicación de los respaldos y el responsable de autorizar el regreso a operación.

Conviene documentar también qué revisar después de que vuelva la luz: estado de UPS, internet, firewall, switches, WiFi, servidor o nube, archivos recientes, cámaras, grabación, control de acceso y punto de venta. Esa lista debe adaptarse a tu empresa. Un consultorio prioriza expedientes y agenda; un comercio prioriza cobro e inventario; un almacén puede depender de lectores, red inalámbrica y videovigilancia.

La prevención incluye mantenimiento. Baterías agotadas, cableado sin etiquetar, contraseñas desconocidas, respaldos sin prueba y equipos de red instalados sin protección son fallas silenciosas hasta que llega un corte eléctrico. Revisarlas con anticipación cuesta menos que detener ventas, perder información o pasar horas tratando de identificar qué dejó de funcionar.

Si tu empresa en Tampico, Madero, Altamira, Ciudad Victoria o Monterrey ha tenido apagones, reinicios inesperados o pérdida de conectividad después de un corte, Computo Inteligente puede ayudarte a revisar la infraestructura, recuperar servicios y preparar un plan que responda a tu operación real. La próxima vez que vuelva la energía, tu negocio debe tener un procedimiento, no depender de la suerte.

Cómo detectar phishing empresarial antes de caer

Cómo detectar phishing empresarial antes de caer

Un correo que parece venir de Microsoft, del banco o de un proveedor puede detener una operación completa en minutos. Saber cómo detectar phishing empresarial no consiste solo en identificar faltas de ortografía: los ataques actuales copian logotipos, firmas, facturas y hasta el estilo de redacción de personas reales de su empresa.

El objetivo del phishing es provocar una acción apresurada: entregar una contraseña, abrir un archivo, aprobar un pago o cambiar datos bancarios. En una pequeña o mediana empresa, un solo clic puede dar acceso al correo corporativo, a archivos compartidos, sistemas de punto de venta o información de clientes. La buena noticia es que la mayoría de los intentos deja señales que su equipo puede aprender a reconocer.

Cómo detectar phishing empresarial en el correo

El phishing empresarial suele llegar por correo electrónico porque es el canal donde circulan cotizaciones, pagos, órdenes de compra y documentos. El mensaje no siempre será evidentemente extraño. Puede aparentar ser un aviso de renovación de dominio, una factura pendiente, una alerta de almacenamiento lleno o una solicitud de su gerente.

La primera revisión debe ser el remitente real, no el nombre que aparece en pantalla. Un atacante puede mostrar el nombre de su banco o de un compañero, pero la dirección puede contener letras cambiadas, dominios parecidos o cuentas públicas que no corresponden al proveedor. Por ejemplo, una dirección con una letra duplicada o un dominio distinto al habitual merece verificación.

Después, revise el contexto. Si un proveedor que normalmente envía facturas mensuales solicita un pago urgente a una cuenta nueva, no responda ni use los teléfonos incluidos en ese mismo correo. Confirme el cambio mediante un número conocido, un contacto registrado o una llamada directa. Esta práctica evita uno de los fraudes más costosos: la suplantación de proveedores para desviar transferencias.

También desconfíe de los mensajes que fuerzan una decisión inmediata. Frases como “su cuenta será cancelada hoy”, “pague antes de una hora” o “necesito que compre tarjetas de regalo de forma confidencial” buscan reducir el análisis. La urgencia no confirma un fraude por sí sola, pero sí exige una segunda validación.

Señales técnicas que no debe ignorar

Antes de abrir un enlace, coloque el cursor sobre él sin hacer clic. Verifique si la dirección de destino corresponde realmente al sitio que dice representar. Un botón que dice “Ver factura” puede llevar a una página con un dominio ajeno, una combinación extraña de palabras o una dirección que no usa el sitio oficial.

Los archivos adjuntos también requieren cuidado. Archivos comprimidos, documentos que piden habilitar macros, ejecutables camuflados como PDF y formatos poco comunes deben revisarse antes de abrirse. Un archivo legítimo puede ser peligroso si fue enviado desde una cuenta comprometida, por lo que la confianza en el remitente no debe ser el único criterio.

Revise además el tipo de solicitud. Es anormal que el departamento de TI pida contraseñas por correo, que un banco solicite códigos de autenticación o que un directivo exija pagos secretos desde una cuenta nueva. Ningún empleado debe compartir códigos de verificación multifactor, aunque el mensaje parezca venir de alguien interno.

El phishing ya no siempre se ve mal escrito

Durante años, los correos con errores gramaticales eran una señal frecuente. Ahora los atacantes usan herramientas de inteligencia artificial, plantillas profesionales y datos obtenidos de redes sociales o filtraciones previas. Pueden conocer el nombre del gerente, los servicios que utiliza la empresa y el periodo en que realiza ciertos pagos.

Por eso, la pregunta correcta no es “¿el correo se ve profesional?”, sino “¿esta solicitud tiene sentido dentro de nuestro proceso?”. Si alguien pide cambiar una cuenta bancaria, modificar datos de nómina o compartir acceso a un sistema, debe existir un procedimiento de confirmación fuera del correo.

Los ataques también llegan por mensaje de texto, WhatsApp, llamadas y redes sociales. Un supuesto técnico puede avisar que detectó actividad sospechosa y pedir acceso remoto a una computadora. Un supuesto cliente puede enviar una cotización con archivo adjunto. La misma regla aplica: no instale programas, no entregue contraseñas y no autorice accesos sin confirmar la identidad por un canal confiable.

Proteja los procesos que mueven dinero e información

La capacitación ayuda, pero no debe convertir a cada empleado en el único responsable de defender la empresa. El phishing funciona cuando encuentra procesos sin controles. La protección real combina hábitos del personal, configuración técnica y reglas claras para operaciones sensibles.

Para pagos, cambios de cuentas bancarias y compras no habituales, establezca una verificación por llamada a un contacto previamente registrado. No use el teléfono que aparece en el correo sospechoso. Para accesos a sistemas, active autenticación multifactor y use contraseñas únicas. Si una contraseña se filtra, el segundo factor puede impedir que el atacante ingrese.

El correo corporativo debe contar con filtros antispam y antiphishing, protección de dominios y políticas que reduzcan la suplantación. Estas medidas no bloquean el 100% de los mensajes maliciosos, pero disminuyen la cantidad que llega a la bandeja de entrada. También conviene limitar privilegios: una cuenta de uso diario no necesita tener acceso total a respaldos, administración de usuarios o información financiera.

Los respaldos son otra pieza crítica. Si el phishing deriva en ransomware, una copia de seguridad aislada y verificada permite recuperar información sin depender de una negociación con delincuentes. Tener un respaldo no basta: hay que confirmar que se puede restaurar y que cubre los archivos, sistemas y periodos de retención que la operación necesita.

Qué hacer si alguien hizo clic o compartió datos

La rapidez reduce el impacto. Si un empleado abrió un enlace, descargó un archivo o ingresó su contraseña en una página sospechosa, no debe ocultarlo por temor a una reprimenda. Reportarlo de inmediato permite contener el incidente antes de que escale.

Primero, desconecte el equipo de la red si hay señales de comportamiento extraño, como archivos inaccesibles, ventanas inesperadas, lentitud severa o programas que se abren solos. No apague el equipo a menos que el personal técnico se lo indique, porque se pueden perder evidencias útiles para el diagnóstico.

Luego cambie la contraseña desde un dispositivo confiable y cierre las sesiones activas de la cuenta comprometida. Si se reutilizó esa clave en otros servicios, cámbiela también. Revise reglas de reenvío en el correo: los atacantes suelen crear reglas ocultas para recibir copias de mensajes, borrar alertas o vigilar conversaciones financieras.

Notifique al responsable de TI, administración y, si aplica, a finanzas. Si el incidente involucró datos bancarios o una transferencia, contacte al banco de inmediato. Cada minuto cuenta para intentar detener o rastrear una operación. Conserve el correo, las capturas y los datos del remitente, pero evite reenviar archivos o enlaces sospechosos a otros compañeros.

Capacitar sin frenar el trabajo

Una capacitación útil no necesita ser complicada ni durar horas. Funciona mejor cuando se relaciona con situaciones reales: una factura falsa, una alerta de correo lleno, un mensaje de un supuesto gerente o una solicitud para cambiar datos de depósito. El personal debe saber qué revisar, a quién reportar y qué acciones nunca debe realizar.

No todos los puestos enfrentan el mismo riesgo. Finanzas requiere controles más estrictos para pagos; recepción y ventas suelen recibir adjuntos de clientes; gerencia puede ser objetivo de suplantación ejecutiva. Ajustar la capacitación por función evita mensajes genéricos y mejora la respuesta del equipo.

También conviene realizar pruebas internas de phishing con enfoque educativo. Si alguien cae, el objetivo es corregir el proceso, no exhibir a la persona. Una cultura de reporte temprano es mucho más valiosa que un equipo que guarda silencio después de cometer un error.

En Computo Inteligente ayudamos a las empresas a revisar correo, accesos, respaldos y dispositivos para reducir estos riesgos sin complicar la operación diaria. Si su negocio recibe facturas, opera puntos de venta o depende de archivos compartidos, prevenir el phishing debe formar parte de su continuidad tecnológica.

La próxima vez que un correo pida urgencia, dinero o credenciales, haga una pausa de dos minutos y confirme por otro canal. Esa decisión sencilla puede proteger semanas de trabajo, información de clientes y la continuidad de su empresa.

Antivirus empresarial vs EDR para tu empresa

Antivirus empresarial vs EDR para tu empresa

Un archivo adjunto aparentemente normal, una contraseña reutilizada o una laptop conectada desde una red doméstica pueden detener ventas, bloquear archivos compartidos y dejar fuera de operación a todo un equipo. La comparación entre antivirus empresarial vs EDR no se trata de elegir una herramienta por moda. Se trata de decidir qué tan rápido puede tu negocio detectar, contener y recuperar un incidente antes de que afecte clientes, facturación, inventario o información crítica.

Para una PYME, el antivirus sigue siendo necesario. Pero asumir que por sí solo resolverá cualquier ataque puede dejar espacios importantes. Un EDR agrega visibilidad y capacidad de respuesta cuando una amenaza logra pasar los controles iniciales. La decisión correcta depende del tamaño de tu operación, los datos que manejas, la cantidad de equipos y, sobre todo, de quién responderá cuando aparezca una alerta.

Antivirus empresarial vs EDR: la diferencia real

El antivirus empresarial protege los equipos de trabajo contra archivos y comportamientos maliciosos conocidos o sospechosos. A diferencia de un antivirus doméstico instalado por cada usuario, una solución empresarial permite administrar políticas desde una consola central: ver qué dispositivos están protegidos, aplicar actualizaciones, bloquear sitios o memorias USB y recibir alertas básicas.

Su función principal es prevenir. Analiza archivos descargados, programas ejecutables, correos con adjuntos y actividad potencialmente peligrosa. Las versiones modernas también utilizan análisis en la nube, inteligencia de amenazas y detección por comportamiento. Esto lo convierte en una primera capa indispensable para computadoras de oficina, cajas de punto de venta, laptops de vendedores y equipos que acceden a información compartida.

EDR significa Endpoint Detection and Response, o detección y respuesta en dispositivos. Un endpoint es cualquier equipo conectado a la red de la empresa: computadoras, laptops, servidores y, según la plataforma, otros dispositivos administrados. El EDR registra actividad para encontrar señales de un ataque que no fue detenido al inicio.

Por ejemplo, si un usuario abre un archivo malicioso que intenta cifrar carpetas de red, el EDR puede identificar la cadena de acciones: qué usuario ejecutó el archivo, qué proceso inició, qué equipos contactó y qué archivos modificó. Con esa información puede aislar la computadora de la red, terminar procesos sospechosos o ayudar al equipo técnico a investigar el incidente.

La diferencia es sencilla: el antivirus busca bloquear amenazas; el EDR ayuda a ver, investigar y responder cuando algo logra avanzar. No son conceptos opuestos. En muchos entornos, trabajan juntos dentro de una misma plataforma de seguridad de endpoints.

Cuándo un antivirus empresarial puede ser suficiente

Una empresa pequeña con pocos equipos, procesos sencillos y poca información sensible puede empezar con un antivirus empresarial bien administrado. Esto aplica, por ejemplo, a un comercio con estaciones de trabajo limitadas, equipos actualizados y usuarios que no manejan accesos remotos complejos.

Pero “bien administrado” es la parte que suele hacer la diferencia. Instalar licencias no basta. La solución debe estar activa en todos los equipos, actualizada, con protección contra alteraciones y con una persona responsable de revisar alertas. También necesita complementarse con actualizaciones de Windows y aplicaciones, contraseñas únicas, permisos limitados y respaldo probado.

El antivirus empresarial es una opción razonable cuando el presupuesto es limitado y el riesgo operativo es moderado. Puede reducir una gran cantidad de incidentes comunes, como malware descargado desde sitios falsos, programas no autorizados o archivos infectados enviados por correo.

Su límite aparece cuando el ataque no se comporta como una amenaza tradicional. Un atacante puede usar credenciales robadas, herramientas legítimas de administración remota o scripts que parecen actividad normal. En esos casos, no siempre habrá un archivo malicioso claro que el antivirus pueda bloquear.

Qué agrega EDR a la protección de tu operación

El valor de EDR está en el contexto. En lugar de avisar solamente que detectó un archivo sospechoso, puede mostrar qué ocurrió antes y después de la alerta. Esto permite tomar decisiones con más rapidez y evita que un incidente se convierta en una interrupción de varios días.

Imagina que una laptop de contabilidad comienza a conectarse a direcciones desconocidas durante la madrugada y después intenta acceder a carpetas compartidas. Un EDR puede detectar ese patrón, alertar a soporte y aislar ese equipo sin desconectar toda la red. El objetivo es contener el problema en el punto donde comenzó.

También ayuda cuando una computadora ya fue comprometida. Puede localizar indicadores similares en otros equipos, revisar qué procesos se ejecutaron, recuperar información para el análisis y establecer reglas para evitar que el mismo comportamiento se repita. Para una empresa con varias áreas, sucursales o trabajo remoto, esta visibilidad reduce el tiempo de reacción.

Sin embargo, EDR no es una solución mágica. Genera alertas que deben interpretarse. Si nadie las revisa o no existe un procedimiento de respuesta, la herramienta puede convertirse en una consola con notificaciones acumuladas. Por eso conviene contratarla junto con monitoreo administrado o contar con un proveedor técnico que pueda actuar cuando exista una detección importante.

El costo de una alerta sin respuesta

Muchas empresas comparan antivirus y EDR solo por el precio mensual por equipo. Ese dato importa, pero no es el costo completo. También hay que considerar cuánto pierde el negocio si no puede facturar, consultar inventario, usar correo, acceder a archivos o procesar pagos durante varias horas.

Un incidente de ransomware no siempre comienza con una pantalla bloqueada. Puede iniciar con el robo de una contraseña, una sesión de correo comprometida o una laptop sin actualizaciones. Cuando el cifrado aparece, el atacante pudo haber tenido acceso durante días. EDR ayuda a detectar etapas previas, pero requiere configuración, seguimiento y respuesta.

Antes de invertir, pregunta quién hará estas tareas: revisar alertas de prioridad alta, aislar un equipo, validar si una actividad es legítima, preservar evidencia, restaurar archivos y comunicar al personal qué debe hacer. Si la respuesta es “nadie en particular”, el proyecto debe incluir un servicio administrado, no solo licencias.

Cómo elegir entre antivirus empresarial y EDR

La decisión debe partir de tus riesgos reales, no de una lista de funciones. Un negocio con datos de clientes, información financiera, acceso remoto, servidores locales o varias sucursales tiene una exposición distinta a la de una oficina con tres computadoras y operaciones simples.

Conviene evaluar cuatro aspectos antes de definir la solución:

  • Cantidad y tipo de equipos. No es lo mismo proteger diez computadoras administrativas que incluir laptops remotas, servidores, puntos de venta y equipos compartidos por turnos.
  • Impacto de una interrupción. Si un equipo caído afecta ventas, producción, atención al cliente o acceso a inventario, necesitas una capacidad de contención más rápida.
  • Nivel de administración disponible. EDR entrega más información, pero necesita personal capacitado o un proveedor que analice y atienda eventos.
  • Estado de tus controles básicos. Sin respaldos, actualizaciones, segmentación de red y contraseñas seguras, ninguna herramienta de endpoint cubrirá todos los riesgos.

En una PYME en crecimiento, una ruta frecuente es implementar primero antivirus empresarial centralizado y fortalecer la base: inventario de equipos, políticas de actualización, cuentas sin privilegios innecesarios y respaldo fuera de línea o en nube. Después, se agrega EDR en los equipos y servidores más críticos, o en toda la organización si el nivel de riesgo lo justifica.

También puede convenir una plataforma que combine protección antivirus de nueva generación y EDR. Esto simplifica la administración y permite correlacionar prevención y respuesta desde una sola consola. Aun así, hay que revisar qué incluye realmente la licencia: retención de datos, aislamiento remoto, respuesta automatizada, cobertura de servidores y soporte técnico.

La seguridad de endpoints no sustituye el respaldo

Un error común es pensar que EDR elimina la necesidad de respaldo. Aunque detecte y contenga un ataque, pueden existir archivos dañados, cambios no autorizados o equipos que requieran reinstalación. El respaldo es la capacidad de recuperar la operación; la seguridad de endpoints busca reducir la posibilidad y el alcance del incidente.

La combinación más útil incluye protección en equipos, copias de seguridad verificadas, red WiFi y cableada correctamente segmentada, control de accesos y capacitación básica para usuarios. Si una cuenta de recepción no necesita ver información financiera, no debería tener ese permiso. Si un punto de venta no requiere navegar libremente, su acceso debe limitarse. Estas decisiones reducen la superficie de ataque sin complicar el trabajo diario.

En Computo Inteligente, nosotros te ayudamos a revisar los equipos que forman parte de tu operación, identificar qué información es crítica y definir una protección que puedas administrar de verdad. La meta no es llenar tu negocio de herramientas, sino evitar que una alerta pequeña termine en pérdida de información o en un día completo sin operar.

Empieza por una pregunta práctica: si una computadora se infecta esta tarde, ¿sabes quién la aislará, cómo recuperarás sus archivos y cuánto tiempo tardará tu equipo en volver a trabajar? Tener esa respuesta preparada vale más que cualquier promesa de protección total.

CCTV analógico vs IP para proteger tu negocio

CCTV analógico vs IP para proteger tu negocio

Una cámara que no permite identificar un rostro, una caja registradora o una placa cuando ocurre un incidente no está protegiendo tu operación. Al evaluar CCTV analógico vs IP, la pregunta no es cuál tecnología es más moderna, sino cuál ofrece evidencia útil, continuidad y control para las condiciones reales de tu negocio.

Una tienda con dos accesos, una oficina con varias áreas, un almacén o una sucursal con operación extendida tienen necesidades distintas. También cambia la respuesta si ya cuentas con cableado coaxial, si la red WiFi tiene mala cobertura, si necesitas revisar cámaras desde fuera o si planeas ampliar el sistema en los próximos años.

CCTV analógico vs IP: la diferencia que sí impacta tu operación

El CCTV analógico tradicional transmite video mediante cable coaxial hacia un grabador DVR. En instalaciones actuales, normalmente se utilizan tecnologías HD sobre coaxial, como TVI, CVI o AHD. Aunque en el mercado se les siga llamando analógicas, pueden ofrecer video de alta definición y son una alternativa funcional para actualizar sistemas existentes.

El CCTV IP utiliza cámaras que envían información digital por la red. Cada cámara se conecta a un switch, generalmente mediante cable de red, y graba en un NVR o en una plataforma de almacenamiento compatible. Si se usa PoE, un solo cable Ethernet lleva datos y alimentación eléctrica a la cámara, lo que simplifica una instalación bien planeada.

La diferencia va más allá del tipo de cable. Un sistema IP puede integrarse mejor con redes empresariales, control de acceso, analítica de video y administración remota. Un sistema sobre coaxial suele ser más directo de instalar cuando ya existe la infraestructura y el objetivo es resolver una necesidad clara de vigilancia sin reconstruir todo el sitio.

Cuándo conviene un sistema analógico HD

El CCTV sobre coaxial suele tener sentido cuando tu negocio ya tiene cableado instalado en buenas condiciones. Reemplazar cámaras y DVR puede mejorar de forma importante la imagen sin abrir plafones, canaletas o muros para tender una red nueva. Esto reduce tiempo de instalación, obra y costo inicial.

También es una opción práctica para negocios pequeños con puntos de vigilancia definidos: una entrada, área de ventas, caja, estacionamiento y bodega. Si no requieres funciones avanzadas ni una ampliación frecuente, un sistema HD sobre coaxial puede cumplir bien su función.

Sin embargo, hay que evitar asumir que analógico significa baja calidad. La resolución disponible depende del equipo elegido, la distancia, el estado del cable, el grabador y la configuración. Una cámara de buena resolución conectada a un DVR limitado o a un disco duro insuficiente seguirá entregando resultados pobres cuando necesites revisar un evento.

Su principal límite aparece al crecer. Agregar cámaras implica contar con canales disponibles en el DVR y con tendidos coaxiales adicionales. Si el cableado está dañado, tiene empalmes improvisados o comparte trayectos problemáticos con energía eléctrica, pueden surgir interferencias, pérdida de señal y fallas intermitentes.

Cuándo conviene CCTV IP

CCTV IP es una opción sólida cuando vas a instalar desde cero, remodelar el sitio o necesitas un sistema que pueda crecer con orden. El cableado estructurado permite conectar cámaras, puntos de acceso WiFi, teléfonos IP y otros equipos bajo una misma estrategia de red, siempre que se diseñe con capacidad suficiente.

La mayor ventaja está en la flexibilidad. Existen cámaras IP con alta resolución, lentes varifocales, visión nocturna especializada, audio, conteo de personas, detección de movimiento inteligente y clasificación de objetos. Estas funciones pueden ayudar a buscar incidentes con más rapidez, por ejemplo, identificando eventos de personas o vehículos en lugar de revisar horas completas de video.

Pero más funciones no siempre equivalen a una mejor compra. La analítica requiere buena colocación de cámaras, iluminación adecuada, ángulos correctos y una configuración responsable. Una cámara instalada demasiado alta o apuntando contra una luz intensa seguirá generando imágenes difíciles de aprovechar, incluso si tiene inteligencia artificial.

CCTV IP también exige cuidar la red. Cada cámara consume ancho de banda y espacio de almacenamiento. Una instalación sin cálculo puede afectar otros servicios, especialmente si comparte una red mal segmentada con puntos de venta, computadoras, telefonía o WiFi de clientes. Por eso, no conviene conectar cámaras IP a cualquier switch doméstico disponible ni depender de una señal WiFi débil para zonas críticas.

La red es parte del sistema de seguridad

En un proyecto IP, el switch PoE, el cableado, el NVR, los discos de vigilancia, el respaldo eléctrico y la configuración de red son tan relevantes como la cámara. Si se corta la energía, ¿el sistema sigue grabando? Si falla internet, ¿las cámaras conservan video localmente? Si un empleado cambia una contraseña, ¿se mantiene el acceso del administrador?

Estas preguntas evitan un problema común: tener cámaras visibles, pero no evidencia disponible cuando más se necesita. Para áreas de alta prioridad, conviene considerar un UPS, almacenamiento calculado para los días de retención requeridos y una red separada o segmentada para videovigilancia.

Imagen, almacenamiento y acceso remoto

Comparar megapíxeles no basta. Más resolución puede ayudar a identificar detalles, pero también aumenta el consumo de almacenamiento y ancho de banda. Una cámara de alta resolución en una entrada puede ser una decisión acertada; usar la misma especificación en un pasillo de poco riesgo puede encarecer el proyecto sin aportar valor proporcional.

La ubicación define gran parte del resultado. En caja se busca ver transacciones y rostros. En un almacén se necesita cubrir pasillos, andenes o puertas de salida. En estacionamientos, la iluminación nocturna y el ángulo para placas requieren una evaluación más cuidadosa. No hay una sola cámara que resuelva todos los escenarios.

El almacenamiento debe dimensionarse según el número de cámaras, resolución, cuadros por segundo, compresión, horario de grabación y días que deseas conservar evidencia. Grabar de forma continua ofrece un historial completo, mientras que la grabación por movimiento puede ahorrar espacio, aunque necesita una configuración precisa para no perder eventos relevantes ni crear falsas alertas.

El acceso remoto es útil para propietarios y gerentes, pero debe controlarse. Usa cuentas individuales, contraseñas fuertes y permisos limitados. No todos necesitan borrar grabaciones, cambiar ajustes o ver todas las áreas. En sistemas IP, actualizar firmware y proteger el acceso remoto forma parte de la ciberseguridad, no es un detalle opcional.

Cómo decidir sin comprar de más

Antes de elegir entre CCTV analógico vs IP, revisa la infraestructura y el riesgo real. Si ya tienes coaxial funcional, pocas cámaras y un presupuesto acotado, actualizar a HD sobre coaxial puede ser la decisión más eficiente. Si construirás una nueva ubicación, necesitas cobertura en crecimiento, analítica o integración con otras soluciones, IP suele ofrecer mejores posibilidades a largo plazo.

También existe una solución intermedia. Algunas empresas conservan un sistema coaxial en áreas ya cableadas y agregan cámaras IP en accesos, estacionamientos o puntos donde se requiere mejor detalle. Esta estrategia puede ser útil, siempre que el grabador, la red y la administración queden bien definidos. Mezclar tecnologías sin un plan solo traslada la complejidad al mantenimiento.

No bases la decisión únicamente en el precio por cámara. Considera instalación, canalización, cableado, switches, almacenamiento, respaldo eléctrico, mano de obra, garantía y soporte posterior. El sistema más barato puede salir caro si deja zonas sin cobertura, se queda sin espacio de grabación o no hay quien responda cuando un equipo deja de grabar.

Preguntas que conviene responder antes de instalar

Define qué quieres proteger, qué evidencia necesitas obtener y cuánto tiempo debe conservarse. También identifica si existen zonas con poca luz, entradas expuestas al clima, áreas sin cableado y lugares donde el acceso remoto sea indispensable. Con esa información, el proyecto deja de ser una compra de cámaras y se convierte en una solución de seguridad operativa.

En Computo Inteligente podemos revisar cableado, red, energía, cobertura y necesidades de grabación antes de recomendar una plataforma. Así evitas instalar equipos incompatibles o descubrir después que el sistema no soporta el crecimiento de tu negocio.

La mejor decisión no es elegir IP por moda ni analógico por costumbre. Es instalar un sistema que grabe bien, se mantenga disponible y te entregue evidencia útil el día que tu operación la necesite.

Cómo configurar una red de invitados segura

Cómo configurar una red de invitados segura

Un cliente pide la contraseña del WiFi, un proveedor llega a trabajar unas horas o el equipo usa su celular personal durante el turno. Parece una solicitud simple, pero compartir la misma red donde están las computadoras, cámaras, terminales de punto de venta o servidores puede abrir una puerta innecesaria. Saber cómo configurar una red de invitados permite dar internet sin exponer la operación del negocio.

Una red de invitados no es solo otro nombre de WiFi. Debe ser una red separada, con reglas específicas para que visitantes y dispositivos personales naveguen por internet sin ver recursos internos. Bien implementada, mejora la experiencia de clientes y reduce riesgos operativos y de ciberseguridad.

¿Qué debe separar una red de invitados?

La red principal de una empresa suele conectar estaciones de trabajo, impresoras, sistemas de ventas, servidores, teléfonos IP, cámaras de seguridad, controles de acceso y equipos de administración. Cuando todos esos dispositivos comparten el mismo segmento de red con celulares, laptops externas o dispositivos desconocidos, un equipo comprometido puede intentar detectar otros recursos conectados.

La red de invitados debe permitir salida a internet, pero bloquear el acceso hacia la red interna. Eso significa que una persona conectada al WiFi de visitas no debería poder abrir una carpeta compartida, encontrar una impresora, entrar a la interfaz de una cámara o detectar una terminal de cobro.

Esta separación se logra normalmente con una VLAN, es decir, una red lógica independiente dentro de la misma infraestructura física. También puede configurarse con puertos separados o equipos distintos, aunque esa opción suele ser menos eficiente y más difícil de administrar cuando el negocio crece.

Cómo configurar una red de invitados paso a paso

Antes de cambiar opciones en el router, revise qué equipos están conectados y cómo está distribuida la red. En una oficina pequeña puede bastar un router empresarial y puntos de acceso administrables. En un comercio con varias áreas, almacén, cámaras y puntos de venta, conviene planear VLAN, switches administrables, cableado y cobertura WiFi como un solo proyecto.

1. Confirme que el equipo soporte redes separadas

No todos los routers domésticos manejan correctamente una red de invitados. Algunos crean un segundo nombre de WiFi, pero no aíslan por completo a los usuarios. Busque funciones como Guest Network, Client Isolation, VLAN, SSID VLAN Assignment, Firewall Rules o Network Segmentation.

Si el negocio utiliza varios access points, todos deben recibir la misma configuración para que el visitante se conecte con una sola red en recepción, salas de juntas, área de ventas o bodega. También es conveniente que el sistema permita administrar los equipos desde una consola central.

2. Cree un SSID claro para visitantes

El SSID es el nombre que las personas ven al buscar redes WiFi. Use un nombre fácil de identificar, por ejemplo, “Empresa-Visitantes” o “Tienda-WiFi-Clientes”. Evite utilizar el mismo nombre de la red interna con una variación poco clara, porque los empleados pueden conectarse al WiFi incorrecto y luego perder acceso a recursos necesarios.

No incluya datos sensibles en el nombre de la red, como el modelo del router, el nombre del propietario o referencias a sistemas internos. Un SSID profesional también ayuda a que el personal sepa cuál contraseña compartir y cuál debe mantenerse reservada.

3. Asigne una VLAN y una subred exclusivas

Este es el punto que realmente protege la red. Cree una VLAN exclusiva para invitados y asígnele una subred diferente a la red de trabajo. Por ejemplo, si los equipos internos usan el rango 192.168.10.x, los invitados pueden usar 192.168.30.x.

Después, asocie el SSID de visitantes con esa VLAN. En redes con switches administrables, deberá permitir el tráfico de esa VLAN entre el router, switch y puntos de acceso. Si alguno de esos enlaces está mal configurado, la red puede aparecer en pantalla pero no entregar internet o terminar mezclada con la red corporativa.

4. Bloquee el acceso a los recursos internos

Configure reglas de firewall para negar el tráfico desde la VLAN de invitados hacia las VLAN internas. La regla básica es sencilla: invitados pueden salir a internet, pero no pueden iniciar conexiones hacia computadoras, impresoras, servidores, cámaras, grabadores NVR, teléfonos IP ni sistemas de punto de venta.

También active el aislamiento entre clientes, llamado Client Isolation o AP Isolation. Esta función evita que dos visitantes conectados a la misma red se comuniquen directamente. Es especialmente útil en salas de espera, comercios, restaurantes y oficinas con alto flujo de personas.

Hay excepciones. Si un técnico externo necesita acceder temporalmente a una impresora o a un equipo específico, no conviene abrir toda la red. Cree un acceso controlado, limitado por tiempo o mediante una red técnica separada. La regla general es no resolver una necesidad puntual debilitando la seguridad de todos los días.

5. Proteja el acceso inalámbrico

Configure WPA3-Personal cuando todos los dispositivos lo soporten. Si hay equipos más antiguos, WPA2/WPA3 mixto puede ser una alternativa razonable. No use WEP, WPA antiguo ni una red abierta sin protección, aunque el negocio solo atienda visitantes conocidos.

La contraseña debe ser distinta de la red corporativa y suficientemente larga. Puede actualizarse cada cierto tiempo o después de un evento relevante, como la salida de un proveedor que tuvo acceso frecuente. Para negocios con muchos visitantes, un portal cautivo puede ser más práctico: muestra términos de uso, solicita un código temporal o limita el acceso sin revelar una contraseña permanente.

6. Controle el ancho de banda y el tiempo de uso

Una red de invitados puede saturar la conexión si permite descargas grandes, streaming en alta resolución o actualizaciones masivas de dispositivos. Establezca límites de ancho de banda por usuario o por red para asegurar que las videollamadas, terminales de venta, respaldos en nube y sistemas de trabajo mantengan prioridad.

El límite adecuado depende de su servicio de internet y de cuántas personas se conectan. Una oficina con cinco visitantes ocasionales no requiere la misma política que una sala de espera, un hotel, una tienda o un centro de capacitación. Lo importante es reservar capacidad para la operación, no entregar todo el enlace a dispositivos ajenos.

También puede limitar el número de dispositivos por usuario o establecer un tiempo máximo de sesión. Esto reduce conexiones olvidadas y ayuda a controlar el uso en espacios abiertos al público.

Pruebas que debe hacer antes de compartir la contraseña

No basta con que el celular navegue. Conéctese a la red de invitados y pruebe sitios web, aplicaciones de uso habitual y la estabilidad de la señal en las áreas donde habrá visitantes. Después intente acceder a una impresora, a una carpeta compartida o a la dirección local de un equipo interno. El acceso debe fallar.

Verifique también que los empleados conectados a la red corporativa sigan imprimiendo, usando el punto de venta y accediendo a archivos sin interrupciones. Si hay cámaras IP, confirme que continúan grabando y que el sistema de monitoreo no fue afectado por cambios de VLAN o firewall.

Documente el nombre de la red, la VLAN, el rango IP, las reglas aplicadas y quién administra las credenciales. Cuando ocurre una falla de internet o se reemplaza un router, esa información reduce tiempos de diagnóstico y evita configuraciones improvisadas.

Errores frecuentes al configurar WiFi para invitados

El error más común es activar una opción de “Guest WiFi” y asumir que ya existe aislamiento. Algunos dispositivos solo crean un segundo SSID, pero mantienen la posibilidad de descubrir equipos locales. Otro error es reutilizar la contraseña de la red de empleados. Si esa clave se comparte con visitantes, deja de ser una credencial interna.

También es frecuente instalar access points potentes sin revisar la cobertura real. Una señal demasiado débil provoca que clientes busquen otras redes o se conecten repetidamente, mientras que una señal que se extiende fuera de las instalaciones puede atraer conexiones no deseadas. Un levantamiento de cobertura permite ajustar ubicación, potencia y canales según el espacio.

Por último, no deje la administración del router expuesta a la red de invitados. La consola de configuración debe estar disponible únicamente desde la red de TI o mediante acceso remoto seguro. Un visitante nunca debe poder abrir la página administrativa del equipo desde el WiFi que se le proporcionó.

Cuándo conviene pedir apoyo técnico

Si su negocio tiene cámaras, punto de venta, varias oficinas, enlaces entre áreas, telefonía IP o servidores, configurar una red de invitados requiere revisar más que la contraseña del WiFi. Una VLAN mal aplicada puede dejar equipos sin conexión, afectar grabaciones o interrumpir operaciones de caja.

En Computo Inteligente ayudamos a diseñar redes WiFi profesionales con segmentación, cobertura adecuada y reglas de seguridad que protegen los sistemas críticos sin complicar el acceso de sus visitantes. Si la señal falla, el internet se vuelve lento o sus equipos están todos en la misma red, una revisión técnica puede corregir el problema antes de que se convierta en una interrupción operativa.

Ofrecer WiFi a clientes y proveedores es una buena atención; hacerlo sin separar la red puede salir caro. La configuración correcta permite que las personas se conecten con facilidad mientras sus datos, equipos y operación permanecen donde deben estar: protegidos.

Mejores switches para oficinas y cómo elegirlos

Mejores switches para oficinas y cómo elegirlos

Una oficina puede tener internet contratado y aun así trabajar mal: videollamadas que se congelan, terminales de punto de venta desconectadas, cámaras sin imagen o WiFi lento cuando todos llegan. En muchos casos, el problema no está en el proveedor de internet, sino en un equipo de red insuficiente. Elegir los mejores switches para oficinas permite conectar dispositivos con orden, velocidad y control, sin improvisar una red que se vuelva difícil de mantener.

Un switch no es solo una caja con puertos de red. Es el punto donde convergen computadoras, teléfonos IP, puntos de acceso WiFi, impresoras, cámaras, servidores y sistemas de acceso. Por eso, elegirlo únicamente por precio o número de puertos suele salir caro cuando la operación crece.

Qué switch necesita realmente una oficina

La respuesta depende de cuántos dispositivos se conectan, qué tan críticos son para la operación y cuánto espera crecer el negocio. Una oficina administrativa con ocho computadoras no tiene las mismas necesidades que un comercio con cámaras IP, terminales de cobro, WiFi para clientes y varias áreas de trabajo.

Antes de comparar marcas o modelos, conviene hacer un inventario real. No cuente solo las computadoras actuales. Considere impresoras de red, access points, cámaras de videovigilancia, teléfonos IP, televisores, equipos de control de acceso, NAS para respaldo y cualquier dispositivo que use cable Ethernet. También reserve capacidad para nuevos colaboradores, cámaras adicionales o una segunda área de atención.

Como regla práctica, no conviene comprar un switch con los puertos exactos que hoy se necesitan. Si su oficina utiliza 10 conexiones cableadas, uno de 16 puertos puede funcionar, pero uno de 24 ofrece margen para crecer y simplifica futuras instalaciones. Ese margen evita tener pequeños switches conectados entre sí debajo de escritorios, una práctica común que complica el diagnóstico de fallas y reduce el orden de la infraestructura.

Switch no administrable: para redes sencillas

Un switch no administrable funciona al conectarlo. Es adecuado para un escritorio, una pequeña oficina con pocos equipos o una extensión temporal de red donde no se requiere separar tráfico ni monitorear dispositivos. Tiene una ventaja clara: es económico y fácil de usar.

El límite aparece cuando hay cámaras, WiFi empresarial, telefonía o varios departamentos. En ese punto no permite saber qué puerto presenta un problema, restringir conexiones no autorizadas ni priorizar servicios críticos. Para una red que sostiene ventas, atención al cliente o seguridad, su simplicidad puede convertirse en falta de visibilidad.

Switch administrable: control para una operación que no puede detenerse

Un switch administrable permite configurar y supervisar la red. Puede crear VLAN para separar la red de administración, cámaras, invitados, puntos de venta y equipos internos. Esto ayuda a mejorar el orden, el rendimiento y la seguridad.

También permite identificar si un puerto está saturado, si una cámara perdió conexión o si un equipo no autorizado intenta integrarse a la red. No significa que cada oficina necesite una configuración compleja, pero sí que tiene opciones cuando las necesita. Para la mayoría de pequeñas y medianas empresas con WiFi profesional, CCTV o información sensible, es la alternativa más recomendable.

Existe un punto medio: los switches inteligentes o smart managed. Ofrecen funciones esenciales como VLAN, monitoreo básico y administración desde una interfaz sencilla. Pueden ser suficientes para una oficina pequeña que busca control sin requerir funciones avanzadas de una red corporativa grande.

Mejores switches para oficinas según el tipo de instalación

No hay un único equipo que sea el mejor para todos. Los mejores switches para oficinas son los que responden a la carga real de la red y permiten operar sin cuellos de botella ni cableado improvisado.

Para oficinas pequeñas con hasta 10 o 12 dispositivos cableados, un switch Gigabit de 16 puertos puede ser suficiente. Si solo hay computadoras e impresoras, puede ser no administrable. Si se conectan access points, cámaras o teléfonos IP, vale la pena que sea administrable y con alimentación PoE.

Para oficinas medianas, comercios, despachos o instalaciones con varias áreas, un switch administrable de 24 puertos suele ser una base razonable. Permite centralizar las conexiones en un rack o gabinete de comunicaciones, segmentar servicios y dejar puertos disponibles para expansión. En estos escenarios, la administración remota también reduce tiempos de soporte cuando surge una falla.

En oficinas con archivos pesados, edición de video, servidores locales, nubes privadas o respaldos frecuentes, no basta con revisar la cantidad de puertos. Conviene considerar puertos de enlace de 10 Gigabit, conocidos como uplinks, entre el switch principal, el servidor, el firewall o los switches de otras áreas. Las computadoras pueden seguir trabajando a 1 Gigabit, pero el enlace central necesita mayor capacidad para no frenar el tráfico de toda la oficina.

Si el negocio tiene varias plantas, almacenes o edificios, pueden requerirse switches con enlaces por fibra óptica. La fibra es útil para cubrir distancias mayores, evitar interferencias eléctricas y conectar gabinetes de comunicaciones sin perder desempeño. Es una decisión de diseño que debe evaluarse junto con el cableado estructurado, no como una compra aislada.

PoE: menos adaptadores, más control

PoE significa Power over Ethernet. Esta tecnología permite enviar datos y energía eléctrica por el mismo cable de red. Es especialmente útil para cámaras IP, puntos de acceso WiFi, teléfonos IP, timbres inteligentes y algunos equipos de control de acceso.

Sin PoE, cada uno de esos dispositivos necesita una toma eléctrica cercana o un adaptador adicional. Eso aumenta cables, puntos de falla y dificultades al instalar equipos en techos, pasillos o entradas. Con un switch PoE adecuado, el equipo se alimenta desde el gabinete de comunicaciones y puede reiniciarse de forma remota si deja de responder.

Aquí hay una diferencia que suele pasarse por alto: no basta con que el switch diga PoE. Debe tener presupuesto de potencia suficiente. Un switch con 24 puertos PoE no necesariamente puede alimentar 24 dispositivos de alto consumo al mismo tiempo. Hay que sumar el consumo estimado de cámaras, access points y teléfonos, dejando margen para picos de demanda y futuras ampliaciones.

Los estándares también importan. PoE y PoE+ cubren muchas instalaciones convencionales; PoE++ puede ser necesario para equipos con mayor consumo. Un access point WiFi de alto desempeño, por ejemplo, podría limitar sus funciones si recibe menos energía de la requerida. Nosotros te ayudamos a calcular esa capacidad antes de instalar equipos que después no entreguen el rendimiento esperado.

Velocidad, puertos y compatibilidad que sí conviene revisar

Hoy, Gigabit Ethernet debe ser el mínimo para una red de oficina nueva. Los switches Fast Ethernet de 100 Mbps pueden parecer suficientes para navegación básica, pero se quedan cortos al combinar respaldos, cámaras, videollamadas y WiFi de varios usuarios.

También revise la velocidad de los puertos de enlace. Un switch de 24 puertos Gigabit conectado a otro mediante un solo enlace de 1 Gigabit puede concentrar demasiado tráfico en un punto. Para redes con alta demanda, los uplinks de 2.5, 5 o 10 Gigabit ofrecen mayor margen. No siempre son indispensables, pero son una buena inversión si el negocio mueve archivos grandes o utiliza varios access points modernos.

La cantidad de puertos SFP o SFP+ importa cuando se planea fibra óptica o enlaces de alta velocidad. Estos puertos aceptan módulos según el tipo de conexión requerido. No es necesario conocer cada especificación para tomar una decisión inicial, pero sí evitar comprar un equipo cerrado si la oficina puede crecer hacia otra área, una bodega o un segundo gabinete.

Otro detalle relevante es la ventilación. Los switches sin ventilador son silenciosos y funcionan bien en oficinas pequeñas. Los modelos con ventiladores suelen manejar más potencia PoE y mayor densidad de puertos, pero generan ruido y requieren un lugar ventilado, limpio y protegido. Un closet caliente, con polvo y sin organización de cableado reduce la vida útil de cualquier equipo de red.

La seguridad también pasa por el switch

Separar redes mediante VLAN no es un lujo técnico. Es una medida práctica para evitar que un visitante conectado al WiFi tenga visibilidad sobre computadoras administrativas, cámaras o terminales de pago. La red de invitados debe tener acceso a internet, no a los recursos internos de la empresa.

Un switch administrable también ayuda a aplicar controles por puerto, limitar conexiones, detectar bucles de red y priorizar tráfico mediante QoS. Esta última función es útil cuando una videollamada, una llamada VoIP o una transacción de punto de venta deben mantener buena respuesta aunque haya descargas o respaldos en curso.

El switch no reemplaza un firewall ni una solución de ciberseguridad, pero forma parte de la protección. Una red segura se construye por capas: segmentación, contraseñas seguras, actualizaciones, respaldo, firewall, WiFi bien configurado y control de quién puede conectarse.

Errores que generan fallas evitables

El error más frecuente es comprar el equipo más barato sin calcular dispositivos, consumo PoE ni crecimiento. El segundo es instalar un buen switch sobre cableado viejo, dañado o mal ponchado. Si el cableado estructurado no está certificado, la red puede negociar velocidades bajas o sufrir desconexiones intermitentes que parecen problemas de internet.

También es común mezclar cámaras, computadoras y WiFi de invitados en una sola red. Al principio todo parece funcionar, pero cualquier equipo defectuoso, una descarga intensa o un acceso no autorizado afecta a todos. Separar funciones desde la instalación facilita soporte, seguridad y ampliaciones posteriores.

Finalmente, no deje el switch sin respaldo eléctrico. Un UPS adecuado protege ante variaciones de energía y mantiene conectados servicios clave durante apagones cortos. Si el switch alimenta cámaras, WiFi o telefonía IP, esa continuidad puede marcar la diferencia entre seguir operando y detener el negocio.

Elegir bien no consiste en comprar el switch con más funciones, sino en instalar una red que responda cuando un cliente paga, una cámara debe grabar o su equipo necesita trabajar. Si no sabe cuántos puertos, potencia PoE o velocidad necesita su oficina, un diagnóstico de red le permite tomar la decisión con datos y no con suposiciones.

Servidor para oficina: cómo elegirlo sin fallas

Servidor para oficina: cómo elegirlo sin fallas

Un servidor para oficina no se nota cuando funciona bien. Los usuarios abren archivos, el sistema administrativo responde, los respaldos se ejecutan y cada área accede solo a lo que necesita. El problema aparece cuando todo depende de una computadora común: alguien borra una carpeta compartida, un disco falla o una conexión remota expone información crítica.

Para una pequeña o mediana empresa, elegir un servidor no significa comprar el equipo más caro ni llenar un cuarto de dispositivos. Significa definir dónde vivirán los archivos, aplicaciones y procesos que no pueden detenerse. La decisión correcta depende de su operación, del número de usuarios, del nivel de acceso requerido y de cuánto costaría perder información o dejar de trabajar durante varias horas.

Qué resuelve un servidor para oficina

Un servidor centraliza recursos que, de otro modo, quedarían repartidos en laptops, computadoras de recepción o memorias USB. Puede administrar archivos compartidos, usuarios, permisos, impresoras, aplicaciones de negocio, cámaras, bases de datos y copias de seguridad. También permite ordenar quién puede consultar, modificar o eliminar determinada información.

Pensemos en una oficina con administración, ventas y contabilidad. El área de ventas puede requerir acceso a cotizaciones y expedientes de clientes, mientras que contabilidad necesita resguardar información fiscal y nómina con permisos más limitados. Si todos comparten una sola carpeta sin controles, hay riesgo de cambios accidentales, versiones duplicadas y exposición de datos sensibles. Un servidor bien configurado separa esas funciones sin volver complicado el trabajo diario.

También ayuda cuando hay personal que trabaja desde otra ubicación. El acceso remoto debe pasar por controles adecuados, como cuentas individuales, contraseñas seguras, autenticación multifactor y una conexión cifrada. Abrir carpetas de la oficina directamente hacia internet para que alguien trabaje desde casa parece rápido, pero puede convertirse en una puerta de entrada para ransomware o accesos no autorizados.

Ahora bien, no toda empresa necesita un servidor físico en sus instalaciones. Algunas operan mejor con servicios en la nube, otras requieren una nube privada y muchas se benefician de un modelo híbrido. La mejor opción no es una receta fija: debe responder a la forma en que su negocio trabaja y a la continuidad que necesita.

Antes de comprar: defina la carga real de trabajo

El primer dato no es la marca del equipo, sino el uso que tendrá. Un servidor para guardar documentos de diez personas no necesita los mismos recursos que uno destinado a un sistema de punto de venta, una base de datos, grabación de CCTV y acceso remoto para varias sucursales.

Conviene revisar cuántos usuarios se conectarán al mismo tiempo, qué tipo de archivos manejarán y cuánto crecerá la información en los próximos dos o tres años. Archivos de Office consumen poco espacio comparados con diseños, planos, videos o respaldos de cámaras. También hay que identificar las aplicaciones que se instalarán. Algunos sistemas administrativos o de inventario requieren versiones específicas de sistema operativo, memoria RAM suficiente o una base de datos dedicada.

El rendimiento depende de que todos los componentes trabajen en conjunto. Un procesador adecuado no compensa una red lenta, discos saturados o una cobertura WiFi deficiente. Si varias estaciones acceden a archivos pesados, el cableado estructurado, los switches administrables y una red inalámbrica profesional forman parte de la solución. Comprar el servidor sin revisar la red puede dejar el mismo problema con un equipo nuevo.

Almacenamiento: capacidad no es lo mismo que protección

Muchos negocios calculan solo cuántos terabytes necesitan. Es un inicio, pero no basta. Los discos deben configurarse para mantener la operación ante la falla de una unidad. Tecnologías como RAID distribuyen la información entre varios discos y pueden permitir reemplazar uno dañado sin detener todo el sistema, según la configuración utilizada.

Sin embargo, RAID no sustituye un respaldo. Si un usuario borra una carpeta, un virus cifra los archivos o una falla eléctrica afecta el equipo, la información puede replicar el problema dentro del mismo arreglo. La protección real requiere copias separadas y verificadas.

Una estrategia práctica sigue la idea de tener varias copias de la información, en medios distintos y con al menos una copia fuera de la oficina o aislada de la red. Puede combinar un respaldo local para restauraciones rápidas con una copia cifrada en nube o en otra ubicación. Lo decisivo es probar la recuperación. Un respaldo que nunca se ha restaurado es una promesa, no una garantía.

Seguridad y energía: dos puntos que suelen olvidarse

El servidor debe instalarse en un lugar ventilado, limpio y con acceso controlado. Dejarlo bajo un escritorio, junto a una ventana o conectado a una extensión doméstica aumenta el riesgo de apagones, sobrecalentamiento y daños físicos. Un UPS o sistema de batería ayuda a mantenerlo encendido durante cortes breves y da tiempo para apagarlo correctamente si la energía no regresa.

En seguridad, las cuentas genéricas son un error frecuente. Cuando varias personas usan el mismo usuario, nadie puede saber quién realizó un cambio y es difícil retirar accesos cuando alguien deja la empresa. Cada colaborador debe tener su propia cuenta y los permisos deben asignarse por función, no por comodidad.

También se requieren actualizaciones, antivirus o protección endpoint, monitoreo de eventos y políticas claras de contraseñas. La ciberseguridad no termina al instalar un programa. Un correo de phishing, una contraseña reutilizada o un equipo personal sin protección pueden poner en riesgo la red completa. Por eso el servidor debe integrarse con una política de seguridad que incluya usuarios, dispositivos y respaldos.

Servidor local, nube o modelo híbrido

Un servidor local permanece dentro de la oficina. Da control directo sobre el equipo, puede ofrecer acceso rápido a archivos en la red interna y resulta útil para aplicaciones que requieren baja latencia o deben seguir operando aunque falle el internet. A cambio, la empresa asume el cuidado físico, energía, mantenimiento y sustitución futura del hardware.

La nube reduce la necesidad de administrar infraestructura física y facilita el acceso desde distintas ubicaciones. Pero depende de una conexión a internet estable, costos mensuales previsibles y una correcta administración de identidades y permisos. Además, no todas las aplicaciones antiguas funcionan bien en este esquema, especialmente si fueron diseñadas para instalarse en una red local.

El modelo híbrido combina ambos enfoques. Por ejemplo, un negocio puede mantener su sistema principal y archivos de uso constante en un servidor local, mientras replica respaldos y habilita colaboración documental en la nube. Esta alternativa suele ser útil para oficinas que no quieren depender por completo de internet, pero necesitan acceso seguro para equipos remotos.

La decisión debe considerar un escenario incómodo pero real: ¿qué ocurre si falla la energía, el internet, un disco o una cuenta de usuario? Si la respuesta es “se detiene todo”, hace falta revisar la arquitectura antes de que ocurra el incidente.

Implementación y mantenimiento que evitan interrupciones

Instalar un servidor no consiste solo en conectarlo y crear carpetas. Se necesita planear la migración de archivos, limpiar duplicados, asignar permisos, configurar respaldos y validar que cada usuario pueda trabajar sin acceder a información que no le corresponde. También hay que documentar credenciales administrativas, licencias, direcciones de red y procedimientos básicos de recuperación.

La migración debe realizarse con orden. Mover años de documentos sin revisar estructura, propietarios o versiones puede trasladar el desorden al nuevo sistema. Es preferible acordar una organización de carpetas, definir responsables y establecer reglas sencillas para nombres de archivo y almacenamiento.

Después de la puesta en marcha, el mantenimiento es parte del servicio. Hay que revisar el estado de los discos, el espacio disponible, las actualizaciones, la ejecución de respaldos y los intentos de acceso sospechosos. Esperar a que el servidor emita una alerta crítica o deje de encenderse suele convertir un ajuste preventivo en una interrupción costosa.

En Computo Inteligente ayudamos a evaluar la infraestructura completa: servidor, red, cableado, WiFi, respaldo, acceso remoto y ciberseguridad. Esto es especialmente útil cuando una oficina ya tiene equipos que funcionan de forma aislada y necesita convertirlos en una operación ordenada y protegida.

Si su empresa depende de archivos compartidos, sistemas administrativos o acceso desde diferentes áreas, no espere a que una computadora falle para decidir dónde vive su información. Un servidor bien dimensionado, acompañado de red confiable y respaldos comprobados, le da a su equipo algo más valioso que capacidad de almacenamiento: la posibilidad de seguir trabajando cuando surgen imprevistos.